processentry32C++ 枚举进程句柄,获取句柄名。有例子吗。
processentry32 时间:2021-08-05 阅读:()
求助,getToken函数怎么用 麻烦给个详细的说明
.子程序 进程_是否管理员权限, 逻辑型, 公开 .参数 进程PID或进程名, 文本型, 可空, 可空,默认为自身进程。.局部变量 essToken .局部变量 hMem .局部变量 Length .局部变量 bool, 逻辑型 .局部变量 Number .局部变量 Byte, 字节型, , "0" .局部变量 i .局部变量 sid_and, SID_AND_ATTRIBUTES .局部变量 psid, SID_IDENTIFIER_AUTHORITY .局部变量 psidAdministrators .局部变量 isAdmin, 逻辑型 .局部变量 hProcess, 整数型 .局部变量 proc, PROCESSENTRY32
电脑的twunk 32是什么
twunk32.exe木马病毒中毒症状:系统速度变慢,在任务管理器中可以看到很多个(N个)用户名为SYSTEM的大写的IEXPLORE.exe进程。有时会伴随注册一个Windows DHCP Service / WinDHCPsvc的服务(但并非所有的案例都如此)。
twunk32.exe木马病毒手工清除办法: 1、点击:“开始”、“运行”。
键入regedit,按回车。
清理注册表: (1)展开:HKEY_CURRENT_USERSoftwareMicrosoftWindows NTCurrentVersionWindows 删除:"load"="" (2)展开:HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionpoliciesExplorerRun 删除:"twin"="X:\windows\system32\twunk32.exe" 2、重启。
显示隐藏文件。
3、删除X:windowssystem32 wunk32.exe。
4、卸载QQ。
重新安装。
因为QQ文件夹中的TIMPlatform.exe已被病毒覆盖。
createtoolhelp32snapshot是否能获取64位进程快照
1.操作进程快照 1)Process32First函数 [cpp] view plaincopy BOOL WINAPI Process32First( HANDLE hSnapshot, LPPROCESSENTRY32 lppe ); 功能:获取进程快照列表的第一个进程状态信息。参数:hSnapshot为快照句柄;lppe参数为指向PROCESSENTRY32结构体的指针,该结构体的形式如下: [cpp] view plaincopy typedef struct tagPROCESSENTRY32 { DWORD dwSize;//该结构体的大小 tUsage;//进程的引用计数 DWORD th32ProcessID; //进程的ID DWORD th32DefaultHeapID; //进程的默认堆ID DWORD th32ModuleID; //进程模块ID tThreads; //次进程开启的线程计数 DWORD th32ParentProcessID; //此进程的父进程ID LONG pcPriClassBase; //线程的相对优先级 DWORD dwFlags; //保留字段 TCHAR szExeFile[MAX_PATH];//进程的全名 } PROCESSENTRY32; typedef PROCESSENTRY32 * PPROCESSENTRY32; 注意:调用该函数必须制定dwSize的大小。
2)Process32Next函数 [cpp] view plaincopy BOOL WINAPI Process32Next( HANDLE hSnapshot, LPPROCESSENTRY32 lppe ); 功能:该函数获取进程快照列表中的下一个进程状态信息,该函数返回TRUE,表示成功获取;返回FLASE,表示失败。
2.操作线程快照 1)Thread3First含糊 [cpp] view plaincopy BOOL WINAPI Thread32First( HANDLE hSnapshot, LPTHREADENTRY32 lpte ); 功能:获取快照列表中的第一个线程的状态信息。
参数:hSnapshot为系统快照句柄;lpte为一个指向THREADENTRY32结构体的指针,该结构的形式如下: [cpp] view plaincopy typedef struct tagTHREADENTRY32{ DWORD dwSize; //结构体的大小 tUsage; //线程引用计数 DWORD th32ThreadID; //线程的ID DWORD th32OwnerProcessID; //拥有该线程的进程ID LONG tpBasePri; //线程的相对优先级,共7个值 LONG tpDeltaPri; //这个成员已经不再被使用,总是设置为零。
DWORD dwFlags;//保留字段,没使用,为0. } THREADENTRY32; typedef THREADENTRY32 * PTHREADENTRY32; 2)Thread32Next函数 [cpp] view plaincopy BOOL WINAPI Thread32Next( HANDLE hSnapshot, LPTHREADENTRY32 lpte ); 功能:获取快照列表中的下一个线程快照状态信息。
3.操作堆快照 1)Heap32First函数 [cpp] view plaincopy BOOL WINAPI Heap32First( HANDLE hSnapshot, LPHEAPENTRY32 lphe, DWORD th32ProcessID, DWORD th32HeapID ); 该函数:获取快照中响应的堆。
参数: [cpp] view plaincopy typedef struct tagHEAPENTRY32 { DWORD dwSize;//结构体大小 HANDLE hHandle; //指向一个堆块 DWORD dwAddress; //堆的拾起地址 DWORD dwBlockSize; //堆的大小 DWORD dwFlags; //保留 DWORD dwLockCount; //没使用 DWORD dwResvd; //不再使用 DWORD th32ProcessID; //拥有该对的进程ID DWORD th32HeapID; //该堆的标识符 } HEAPENTRY32; typedef HEAPENTRY32 * PHEAPENTRY32; typedef HEAPENTRY32 * LPHEAPENTRY32; 2)Heap32Next函数 [cpp] view plaincopy BOOL WINAPI Heap32Next( HANDLE hSnapshot, LPHEAPENTRY32 lphe ); 3)Heap32LitFirst函数 [cpp] view plaincopy BOOL WINAPI Heap32ListFirst( HANDLE hSnapshot, LPHEAPLIST32 lphl ); 参数: [cpp] view plaincopy typedef struct tagHEAPLIST32 { DWORD dwSize;//结构体大小 DWORD th32ProcessID; //进程ID DWORD th32HeapID; //堆栈标识符 DWORD dwFlags; //保留,为0 } HEAPLIST32; typedef HEAPLIST32 * PHEAPLIST32; typedef HEAPLIST32 * LPHEAPLIST32; 4)Heap32ListNext函数 [cpp] view plaincopy BOOL WINAPI Heap32ListNext( HANDLE hSnapshot, LPHEAPLIST32 lphl ); 4.操作模块快照 1)Module32First函数 [cpp] view plaincopy BOOL WINAPI Module32First( HANDLE hSnapshot, LPMODULEENTRY32 lpme ); 功能:从系统快照中获取第一个模块信息。
参数:lpme为指向MODULEENTRY32结构体的指针,其形式如下: [cpp] view plaincopy typedef struct tagMODULEENTRY32 { DWORD dwSize; //该结构体的大小 DWORD th32ModuleID; //进程上下文模块标识符 DWORD th32ProcessID; //进程标识符 DWORD tUsage; //全局模块引用计数 DWORD tUsage; //所属进程的模块引用计数 BYTE *modBaseAddr; //所属进程的基地址 DWORD modBaseSize; // HMODULE hModule;//模块的句柄 TCHAR szModule[MAX_MODULE_NAME32 + 1]; //模块名 TCHAR szExePath[MAX_PATH]; //路径 } MODULEENTRY32; typedef MODULEENTRY32 * PMODULEENTRY32; 2)Module32Next函数 [cpp] view plaincopy BOOL WINAPI Module32Next( HANDLE hSnapshot, LPMODULEENTRY32 lpme ); 5.Toolhelp32ReadProcessMemory 函数获得指定进程中指定内存区域的数据。
C++ 枚举进程句柄,获取句柄名。有例子吗。
#include <windows.h> #include <stdio.h> #include <tlhelp32.h> void main() { PROCESSENTRY32 ProcessEntry = { 0 }; MODULEENTRY32 ModuleEntry = { 0 }; HANDLE hProcessSnap; HANDLE hModuleSnap; ProcessEntry.dwSize = sizeof(PROCESSENTRY32); ModuleEntry.dwSize = sizeof(MODULEENTRY32); hProcessSnap = CreateToolhelp32Snapshot(TH32CS_SNAPPROCESS,0);//给系统内的所有进程拍一个快照 BOOL bRet = Process32First(hProcessSnap,&ProcessEntry);// 遍历进程快照,轮流显示每个进程的信息,先获得第一个 while(bRet) { printf(" %s ",ProcessEntry.szExeFile);//输出该进程可执行文件名(包括路径) Sleep(200); hModuleSnap = CreateToolhelp32Snapshot(TH32CS_SNAPMODULE,ProcessEntry.th32ProcessID);//循环给每个进程的所有模块拍一个快照 bRet = Module32First(hModuleSnap,&ModuleEntry);// 遍历模块快照,轮流显示每个模块的信息,先获得第一个 while(bRet) { printf(" %s ",ModuleEntry.szExePath); Sleep(200); bRet = Module32Next(hModuleSnap,&ModuleEntry);//下一个模块 } bRet = Process32Next(hProcessSnap,&ProcessEntry);//下一个进程 } }
- processentry32C++ 枚举进程句柄,获取句柄名。有例子吗。相关文档
- processentry32PROCESSENTRY32的介绍
- processentry32win32 API函数 急急
- processentry32谁帮我改下这个代码啊VB的。。
ftlcloud9元/月,美国云服务器,1G内存/1核/20g硬盘/10M带宽不限/10G防御
ftlcloud(超云)目前正在搞暑假促销,美国圣何塞数据中心的云服务器低至9元/月,系统盘与数据盘分离,支持Windows和Linux,免费防御CC攻击,自带10Gbps的DDoS防御。FTL-超云服务器的主要特色:稳定、安全、弹性、高性能的云端计算服务,快速部署,并且可根据业务需要扩展计算能力,按需付费,节约成本,提高资源的有效利用率。活动地址:https://www.ftlcloud.com...
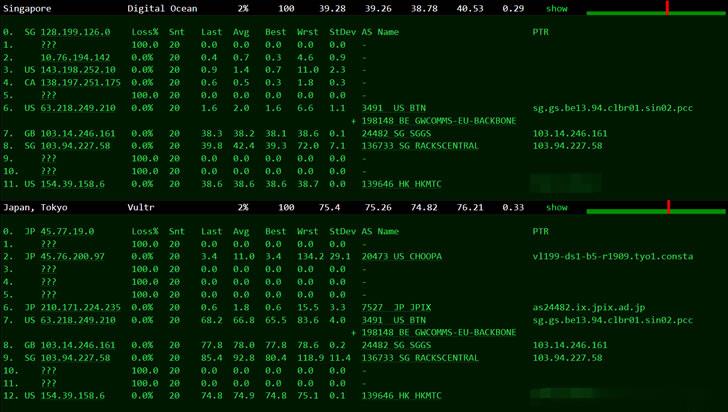
Megalayer新加坡服务器国际带宽线路测评
前几天有关注到Megalayer云服务器提供商有打算在月底的时候新增新加坡机房,这个是继美国、中国香港、菲律宾之外的第四个机房。也有工单询问到官方,新加坡机房有包括CN2国内优化线路和国际带宽,CN2优化线路应该是和菲律宾差不多的。如果我们追求速度和稳定性的中文业务,建议还是选择CN2优化带宽的香港服务器。这里有要到Megalayer新加坡服务器国际带宽的测试服务器,E3-1230配置20M国际带...
CYUN(29元/月)美国、香港、台湾、日本、韩国CN2,续费原价
关于CYUN商家在之前有介绍过一次,CYUN是香港蓝米数据有限公司旗下的云计算服务品牌,和蓝米云、蓝米主机等同属该公司。商家主要是为个人开发者用户、中小型、大型企业用户提供一站式核心网络云端部署服务,促使用户云端部署化简为零,轻松快捷运用云计算。目前,CYUN主要运营美国、香港、台湾、日本、韩国CN2线路产品,包括云服务器、站群服务器和独立服务器等。这次看到CYUN夏季优惠活动发布了,依然是熟悉的...
processentry32为你推荐
-
aftereffectAfter effect Premere分别是什么软件,做什么的?横幅广告如何在应用中添加Admob横幅广告横幅广告通栏广告 横幅广告是什么意思实数的定义实数的概念是什么,实数包括0吗?色温图色温是什么意思?色温图表qsv视频格式转换器手机qsv怎么转换成mp4格式转换器spinmaster街球名人都有哪些spinmaster技术滑板截图方法无线呼叫系统讯及无线呼叫器的具体远用于??网站维护收费网站一般每年的维修服务费用是多少啊?