下一代防火墙下一代防火墙的优势有什么?有谁在用呀?
下一代防火墙 时间:2021-08-17 阅读:()
为什么要安装下一代防火墙,有什么好处吗?
还是我来告诉你吧! 目前的最好的防火墙都是系统+网络两种防护。而且系统防护用的不是病毒库杀毒方式。
而是用的规则判断,由防火墙对程序的行为还决定该程序是否是病毒。
也就是目前常说的hips.而网络防护也有别于传统防火墙,同时用了规则判断,端口防护。
程序黑白名单等 因为病毒永远产生在杀毒软件之前,所以传统的病毒库杀毒方式以经不能满足要求。
所以未来的杀软必然是防火墙+病毒库杀毒两种结合。
如何比较和选择下一代防火墙
下面详细地看看下一代防火墙的这些特性: 1.应用程序感知 传统防火墙与下一代防火墙的最大不同是:下一代防火墙可以感知应用程序。传统的防火墙依赖常见的应用程序端口来决定正在运行的应用程序以及攻击类型。
而下一代防火墙设备并不是认为特定的应用程序运行在特定的端口上。
防火墙必须能够在第二层到第七层上监视通信,并且决定发送和接收哪类通信。
最常见的例子是当前对HTTP和80号端口的使用。
传统上,这个端口仅用于HTTP的通信,但如今的情况不同了,而且有大量的不同应用程序都使用这个端口在终端设备和中央服务器之间传送通信。
常见端口用于不同类型通信的方法有很多种,其中最常见的方法之一就是隧道技术。
借助于隧道技术,通信在传统的 HTTP数据字段内部建立隧道,并在目的结点解开封装。
从传统的防火墙的观点看,这看起来就是简单的HTTP Web通信,但对于下一代防火墙来说,它真正的目的在其能够到达目的结点之前就在防火墙上被发现了。
如果这种通信是由下一代防火墙的策略所允许的,就放行;否则,防火墙将阻止通信。
2.身份感知 传统防火墙和下一代防火墙之间的另一个很大的不同点是,后者能够跟踪本地通信设备和用户的身份,它一般使用的是现有的企业认证系统(即活动目录、轻量目录访问协议,等)。
信息安全人员通过这种方法就不仅能够控制允许进出网络的通信类型,还可以控制哪个特定用户可以发送和接收数据。
3.状态检测 虽然从状态检测的一般定义上来看,下一代防火墙并无不同,但它不是仅跟踪第二层到第四层的通信状态,而是要能够跟踪第二层到第七层的通信状态。
这种不同可以使安全人员实施更多控制,而且可以使管理员能够制定更精细的策略。
4.集成IPS 入侵防御系统(IPS)能够根据几种不同的技术来检测攻击,其中包括使用威胁特征、已知的漏洞利用攻击、异常活动和通信行为的分析等。
在部署了传统防火墙的环境中,入侵检测系统或入侵防御系统是经常部署的设备。
通常,这种设备的部署是通过独立的设备部署的,或是通过一个设备内部在逻辑上独立的设备来部署的。
而在下一代防火墙中,入侵防御或入侵检测设备应当完全地集成。
入侵防御系统本身的功能与其在独立部署时并无不同,下一代防火墙中此功能的主要不同在于性能,以及通信的所有层如何实现对信息的访问。
5.桥接和路由模式 桥接或路由模式虽不是全新的特征,但下一代防火墙的这种功能仍很重要。
在当今的网络中部署了许多传统的防火墙,但其中的多数并非下一代防火墙。
为更容易地过渡下一代防火墙,下一代防火墙必须能够以桥接模式(也称为透明模式)连接,设备本身并不显示为路由路径的一部分。
对任何一家特定的企业来说,在合适的时间,下一代防火墙应逐渐地替换传统防火墙,从而使用路由模式。
比较下一代防火墙 如今的市场上有不少信息安全方案都宣称自己是下一代防火墙。
如何发现其差异并?下面谈几个审查和比较下一代防火墙的标准: 1.下一代防火墙是否可以防御针对服务器应用和客户端应用的攻击?其防御程度如何? 2.是否能被规避或逃脱? 3.它是否稳定和可靠? 4.该方案是否能够强化入站和出站的应用策略? 5.该方案是否能够强化入站和出站的身份策略? 6.其性能如何? 进一步讲,企业选择部署哪种防火墙设备取决于几个有限的因素。
这是因为多数设备都满足下一代防火墙的范畴,并能执行同样的任务。
所以,为什么要选择这个而不选那个?安全管理者最初可能是凭个人的喜爱和直觉来选择,有时是根据一些事实或道听途说的证据,但这些毕竟已经成为选择标准的一部分。
在选择具体的方案时,我们应考虑设备的功效问题。
其中一个主要方面在发生了针对服务器和客户端应用的攻击时,具体的方案可以阻止攻击的比例有多大。
虽然不同的方案之间的差异可能很小,但正是这小小的不同就可能成为发生严重安全事件和挫败攻击的分水岭。
另一个需要考虑的因素是可通过设备的总吞吐量。
由于这些设备在总吞吐量方面并不能直接比较,那如何更好地使用此标准呢?方法之一就是衡量每个受保护的比特所花费的成本。
如果企业没有经过审查而优先选择了一家厂商,那么机会成本是什么呢?那就是还有一个更小巧或更强大的版本满足企业环境的要求。
企业需要考虑的最后一个因素是该方案利用的电能和空间。
还是那个问题,不同的设备并不能直接比较,一个简单的比较和决定方法是,将设备的消耗量除以设备的规模(或除以设备的总吞吐量),并比较不同设备的计算结果。
下一代防火墙介绍?
| 按我所了解的给你简单解释下下一代防火墙:
1、下一代防火墙最早是由国际资讯组织Gartner提出:
1、必须具有传统防火墙的全部功能;
2、实现基于应用层的访问控制,且提供全网可视化能力;
3、IPS功能能够与防火墙功能智能联动;
4、可集成更多新技术来应对未来的威胁。 因此,下一代防火墙与传统防火墙相比最大的区别在于具有更强的应用识别能力、对于未知威胁的主动防御以及多种检测手段一体化融合。 可以看下这篇技术文章《防火墙走向下一代 安全更上一层》/194/34889194.shtml |
下一代防火墙的优势有什么?有谁在用呀?
最是看好的,还是这款网康科技的下一代防火墙了。它有防木马的功能,可以给电脑和网络进行有效的保护呢。
超赞的功能性软件,可以真正意义的体会下。
- 下一代防火墙下一代防火墙的优势有什么?有谁在用呀?相关文档
- 下一代防火墙下一代防火墙与传统防火墙有什么区别?
- 下一代防火墙下一代防火墙是应用层防火墙,为什么?
- 下一代防火墙如何全面评估下一代防火墙
- 下一代防火墙第二代防火墙与下一代防火墙与之有何区别与联系?
- 下一代防火墙下一代防火墙选择什么牌子最好?
- 下一代防火墙目前最好的下一代防火墙是哪一种?
VoLLcloud7折月付$3,香港CMI云服务器原生IP解锁,香港VoLLcloud
vollcloud怎么样?vollcloud LLC创立于2020年,是一家以互联网基础业务服务为主的 技术型企业,运营全球数据中心业务。VoLLcloud LLC针对新老用户推出全场年付产品7折促销优惠,共30个,机会难得,所有产品支持3日内无条件退款,同时提供产品免费体验。目前所有产品中,“镇店之宝”产品性价比高,适用大部分用户基础应用,卖的也是最好,同时,在这里感谢新老用户的支持和信任,我们...
Sharktech:美国/荷兰独立服务器,10Gbps端口/不限流量/免费DDoS防护60G,319美元/月起
sharktech怎么样?sharktech (鲨鱼机房)是一家成立于 2003 年的知名美国老牌主机商,又称鲨鱼机房或者SK 机房,一直主打高防系列产品,提供独立服务器租用业务和 VPS 主机,自营机房在美国洛杉矶、丹佛、芝加哥和荷兰阿姆斯特丹,所有产品均提供 DDoS 防护。此文只整理他们家10Gbps专用服务器,此外该系列所有服务器都受到高达 60Gbps(可升级到 100Gbps)的保护。...
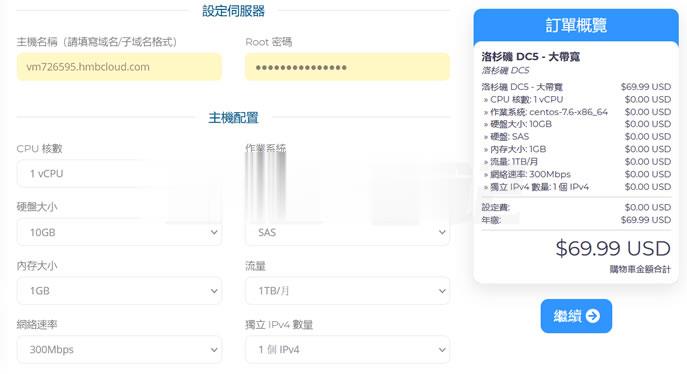
半月湾hmbcloud升级500Mbps带宽,原生VPS,$4.99/月
关于半月湾HMBCloud商家之前也有几篇那文章介绍过这个商家的产品,对于他们家的其他产品我都没有多加留意,而是对他们家的DC5机房很多人还是比较喜欢的,这个比我们有些比较熟悉的某商家DC6 DC9机房限时,而且半月湾HMBCloud商家是相对便宜的。关于半月湾DC5机房的方案选择和介绍:1、半月湾三网洛杉矶DC5 CN2 GIA同款DC6 DC9 1G内存 1TB流量 月$4.992、亲测选择半...
下一代防火墙为你推荐
-
ripperRipper是个什么病毒免费erp如何有效的去使用一款免费的ERP微信红包图片怎么发微信要红包图片scanf返回值scanf的返回值电子听诊器听诊器的构造及原理是……高质量图片iphone上有什么高质量的壁纸APP吗实数的定义数学中的“实数”是什么?色温图led色温6000k显示是什么颜色呢?蓝牙开发Android蓝牙开发代码怎么写?vrrp配置我准备做一个关于MSTP的配置,但是不知道如何去做,拓扑如下