从混合模式更改的CUCM簇到不安全的模式配置
怎么开启tftp服务器 时间:2021-04-04 阅读:()
示例ContentsIntroductionPrerequisitesRequirementsComponentsUsed背景信息Configure从混合模式更改CUCM簇安全到与CTL客户端的不安全的模式从混合模式更改CUCM簇安全到与CLI的不安全的模式VerifyCUCM簇设置为安全模式-CTL文件校验和CUCM簇设置为不安全的模式-CTL文件目录当USB令牌丢失时,请放置从混合模式的CUCM簇安全到不安全的模式TroubleshootIntroduction本文描述要求的步骤为了从混合模式更改CiscoUnified通信管理器(CUCM)安全模式到不安全的模式.
它也显示如何更改证书信任列表(CTL)文件的内容,当此移动完成时.
有更改CUCM安全模式的三大部分:1a.
运行CTL客户端并且选择安全模式期望变量.
1b.
输入CLI命令为了选择安全模式期望变量.
2.
重新启动在运行这些服务的所有CUCM服务器的CiscoCallManager和CiscoTftp服务.
3.
重新启动所有IP电话,以便他们能下载CTL文件的更新的版本.
Note:如果簇安全模式从混合模式更改到不安全的模式CTL文件仍然存在服务器和在电话,但是CTL文件不包含任何CCM+TFTP(服务器)证书.
因为CCM+TFTP(服务器)证书不存在于CTL文件,这强制电话注册如不安全与CUCM.
PrerequisitesRequirementsCisco建议您有CUCM版本10.
0(1)或以上知识.
另外,请保证那:CTL供应商服务启用并且运行在簇的所有活动TFTP服务器.
默认情况下服务在TCP端口2444运行,但是这在CUCM服务参数配置可以被修改.
q认证机关代理功能(CAPF)服务启用并且运作在发布人节点.
q在簇的数据库(DB)复制在实时正确地运作和服务器复制数据.
qComponentsUsed本文档中的信息基于以下软件和硬件版本:CUCM两节点版本10.
0.
1.
11900-2簇qCisco7975IP电话(向内部呼叫控制协议(SCCP),固件版本SCCP75.
9-3-1SR3-1S)登记q两个Cisco安全令牌是必要为了设置簇到混合模式q以前列出的一个安全令牌是必要为了设置簇为不安全的模式qTheinformationinthisdocumentwascreatedfromthedevicesinaspecificlabenvironment.
Allofthedevicesusedinthisdocumentstartedwithacleared(default)configuration.
Ifyournetworkislive,makesurethatyouunderstandthepotentialimpactofanycommand.
背景信息为了运行插件CTL的客户端要求访问插入为了创建或更新最新的CTL文件存在于CUCM发布服务器至少的一个安全令牌.
换句话说,存在于在CUCM的当前CTL文件的其中至少一eToken证书必须在使用更改安全模式的安全令牌.
Configure从混合模式更改CUCM簇安全到与CTL客户端的不安全的模式完成这些步骤为了从混合模式更改CUCM簇安全到与CTL客户端的不安全的模式:获得您插入配置最新的CTL文件的一个安全令牌.
1.
运行CTL客户端.
提供CUCM客栈和CCM管理员证件的Iphostname/address.
单击Next.
2.
点击集CiscoUnifiedCallManager簇到不安全的Mode单选按钮.
单击Next.
3.
插入插入配置最新的CTL文件和点击OK键的一个安全令牌.
这是用于填充在CTLFile.
tlv的认证列表的一个令牌.
4.
安全令牌的详细资料显示.
单击Next.
5.
CTL文件的内容显示.
单击完成.
当提示输入密码,请输入Cisco123.
6.
CTL文件存在的CUCM服务器列表显示.
点击执行.
7.
选择CUCM管理员页面>System>企业参数并且验证簇设置为不安全的模式("0"指示不安全).
8.
重新启动TFTP和CiscoCallManager服务在管理这些服务的所有节点在簇.
9.
重新启动所有IP电话,以便他们能得到CTL文件的新版本从CUCMTFTP的.
10.
从混合模式更改CUCM簇安全到与CLI的不安全的模式此配置仅是为CUCM版本10.
X和以后.
为了设置CUCM簇安全模式到不安全,请输入utilsctlSET簇非安全模式on命令发布人CLI.
在这完成后,请重新启动TFTP和CiscoCallManager服务在管理这些服务的所有节点在簇.
这是输出的示例CLI显示使用命令.
admin:utilsctlset-clusternon-secure-modeThisoperationwillsettheclustertononsecuremode.
Doyouwanttocontinue(y/n):MovingClustertoNonSecureModeClustersettoNonSecureModePleaseRestarttheTFTPandCiscoCallManagerservicesonallnodesintheclusterthatruntheseservicesadmin:VerifyUsethissectiontoconfirmthatyourconfigurationworksproperly.
为了验证CTLFIle.
tlv,您能使用两个方法之一:为了验证CTLFIle.
tlv的内容和MD5校验和在CUCM请TFTP边,输入showctlon命令CUCMCLI.
CTLFIle.
tlv文件应该是相同的在所有CUCM节点.
q为了验证在7975IP电话的MD5校验和,请选择设置>SecurityConfiguration>信任列表>CTL文件.
qNote:当您检查在您将看到MD5或SHA1的电话的校验和,从属在电话类型.
CUCM簇设置为安全模式-CTL文件校验和admin:showctlThechecksumvalueoftheCTLfile:98784f6f6bcd5019ea165b1d2bc1372e(MD5)9c0aa839e5a84b18a43caf9f9ff23d8ebce90419(SHA1)[.
.
.
]在IP电话边,您能看到安排同一个CTL文件安装(MD5校验和配比,当与CUCM的输出比较).
CUCM簇设置为不安全的模式-CTL文件目录这是CTL文件的示例从CUCM簇的设置为不安全的模式.
您能看到CCM+TFTP证书是空的,并且不包含任何内容.
当CUCM设置对混合模式,没有正确地更改证书的其余在CTL文件的并且是相同的象.
admin:showctlThechecksumvalueoftheCTLfile:7879e087513d0d6dfe7684388f86ee96(MD5)be50e5f3e28e6a8f5b0a5fa90364c839fcc8a3a0(SHA1)LengthofCTLfile:3746TheCTLFilewaslastmodifiedonTueFeb2416:37:45CET2015ParseCTLFileVersion:1.
2HeaderLength:304(BYTES)BYTEPOSTAGLENGTHVALUE3SIGNERID21174SIGNERNAME56cn="SAST-ADN0054f509";ou=IPCBU;o="CiscoSystems5SERIALNUMBER103C:F9:27:00:00:00:AF:A2:DA:456CANAME42cn=CiscoManufacturingCA;o=CiscoSystems7SIGNATUREINFO2158DIGESTALGORTITHM19SIGNATUREALGOINFO2810SIGNATUREALGORTITHM111SIGNATUREMODULUS112SIGNATURE12845ec5c9e686de65d4bd391c226cfc1ee8cb969546679e19aab1e965afb467367ee5ee6010b1b58c166440cfe257aa867314ec11ba3b9891e2e46e450baac3e533313ea6b730018ae68339d141d6e3af9755e05b90f6a5793e2397fbb8b4ada8b8297c1b4f616a674d56d25f7f32665cb2d755d9ab7aba6db220614FILENAME1215TIMESTAMP4CTLRecord#:1----BYTEPOSTAGLENGTHVALUE1RECORDLENGTH211862DNSNAME13SUBJECTNAME56cn="SAST-ADN0054f509";ou=IPCBU;o="CiscoSystems4FUNCTION2SystemAdministratorSecurityToken5ISSUERNAME42cn=CiscoManufacturingCA;o=CiscoSystems6SERIALNUMBER103C:F9:27:00:00:00:AF:A2:DA:457PUBLICKEY1409CERTIFICATE902198F07C499201351C5AEBF9503939FF2CC6D9390(SHA1HashHEX)10IPADDRESS4ThisetokenwasusedtosigntheCTLfile.
CTLRecord#:2----BYTEPOSTAGLENGTHVALUE1RECORDLENGTH211862DNSNAME13SUBJECTNAME56cn="SAST-ADN008580ef";ou=IPCBU;o="CiscoSystems4FUNCTION2SystemAdministratorSecurityToken5ISSUERNAME42cn=CiscoManufacturingCA;o=CiscoSystems6SERIALNUMBER1083:E9:08:00:00:00:55:45:AF:317PUBLICKEY1409CERTIFICATE90285CD5DADEAFC34B83E2FF2CB9C76B0933E8B3A4F(SHA1HashHEX)10IPADDRESS4ThisetokenwasnotusedtosigntheCTLfile.
CTLRecord#:3----BYTEPOSTAGLENGTHVALUE1RECORDLENGTH2332DNSNAME1310.
48.
47.
1534FUNCTION2CCM+TFTP10IPADDRESS4CTLRecord#:4----BYTEPOSTAGLENGTHVALUE1RECORDLENGTH210042DNSNAME1310.
48.
47.
1533SUBJECTNAME60CN=CAPF-e9037b69;OU=TAC;O=Cisco;L=Krakow;ST=Malopolska;C=PL4FUNCTION2CAPF5ISSUERNAME60CN=CAPF-e9037b69;OU=TAC;O=Cisco;L=Krakow;ST=Malopolska;C=PL6SERIALNUMBER1679:59:16:C1:54:AF:31:0C:0F:AE:EA:97:2E:08:1B:317PUBLICKEY1409CERTIFICATE680A0A6FCF5FE8616C1DDD5B757389A031CF77EFC07(SHA1HashHEX)10IPADDRESS4CTLRecord#:5----BYTEPOSTAGLENGTHVALUE1RECORDLENGTH2332DNSNAME1310.
48.
47.
1544FUNCTION2CCM+TFTP10IPADDRESS4TheCTLfilewasverifiedsuccessfully.
admin:在IP电话边,在被重新启动了并且下载了更新的CTL文件版本后,您能看到MD5校验和配比,当与CUCM的输出比较.
当USB令牌丢失时,请放置从混合模式的CUCM簇安全到不安全的模式被巩固的簇的安全令牌能丢失.
在该情况下,您需要考虑这两个方案:簇运行版本10.
0.
1或以上q簇早于10.
x运行版本q在第一个方案中,请完成在更改描述的程序CUCM簇安全从混合模式对不安全的模式以CLI部分为了从问题恢复.
因为该CLI命令不要求CTL令牌,可能使用,即使簇在混合模式放置与CTL客户端.
当版本早于CUCM10.
x是在使用中的时,情况变得更加复杂.
如果丢失或忘记密码一个令牌,您能仍然使用人一个运行CTL客户端以当前CTL文件.
它是高度推荐的获得另一eToken和尽快添加它到CTL文件为冗余.
如果丢失或忘记在您的CTL文件列出的所有eTokens的密码,您需要获得一个新的对eTokens和运行手工的程序按照说明这里.
输入文件删除tftpCTLFile.
tlv命令为了从所有TFTP服务器删除CTL文件.
admin:showctlThechecksumvalueoftheCTLfile:7879e087513d0d6dfe7684388f86ee96(MD5)be50e5f3e28e6a8f5b0a5fa90364c839fcc8a3a0(SHA1)LengthofCTLfile:3746TheCTLFilewaslastmodifiedonTueFeb2416:37:45CET2015ParseCTLFileVersion:1.
2HeaderLength:304(BYTES)BYTEPOSTAGLENGTHVALUE3SIGNERID21174SIGNERNAME56cn="SAST-ADN0054f509";ou=IPCBU;o="CiscoSystems5SERIALNUMBER103C:F9:27:00:00:00:AF:A2:DA:451.
6CANAME42cn=CiscoManufacturingCA;o=CiscoSystems7SIGNATUREINFO2158DIGESTALGORTITHM19SIGNATUREALGOINFO2810SIGNATUREALGORTITHM111SIGNATUREMODULUS112SIGNATURE12845ec5c9e686de65d4bd391c226cfc1ee8cb969546679e19aab1e965afb467367ee5ee6010b1b58c166440cfe257aa867314ec11ba3b9891e2e46e450baac3e533313ea6b730018ae68339d141d6e3af9755e05b90f6a5793e2397fbb8b4ada8b8297c1b4f616a674d56d25f7f32665cb2d755d9ab7aba6db220614FILENAME1215TIMESTAMP4CTLRecord#:1----BYTEPOSTAGLENGTHVALUE1RECORDLENGTH211862DNSNAME13SUBJECTNAME56cn="SAST-ADN0054f509";ou=IPCBU;o="CiscoSystems4FUNCTION2SystemAdministratorSecurityToken5ISSUERNAME42cn=CiscoManufacturingCA;o=CiscoSystems6SERIALNUMBER103C:F9:27:00:00:00:AF:A2:DA:457PUBLICKEY1409CERTIFICATE902198F07C499201351C5AEBF9503939FF2CC6D9390(SHA1HashHEX)10IPADDRESS4ThisetokenwasusedtosigntheCTLfile.
CTLRecord#:2----BYTEPOSTAGLENGTHVALUE1RECORDLENGTH211862DNSNAME13SUBJECTNAME56cn="SAST-ADN008580ef";ou=IPCBU;o="CiscoSystems4FUNCTION2SystemAdministratorSecurityToken5ISSUERNAME42cn=CiscoManufacturingCA;o=CiscoSystems6SERIALNUMBER1083:E9:08:00:00:00:55:45:AF:317PUBLICKEY1409CERTIFICATE90285CD5DADEAFC34B83E2FF2CB9C76B0933E8B3A4F(SHA1HashHEX)10IPADDRESS4ThisetokenwasnotusedtosigntheCTLfile.
CTLRecord#:3----BYTEPOSTAGLENGTHVALUE1RECORDLENGTH2332DNSNAME1310.
48.
47.
1534FUNCTION2CCM+TFTP10IPADDRESS4CTLRecord#:4----BYTEPOSTAGLENGTHVALUE1RECORDLENGTH210042DNSNAME1310.
48.
47.
1533SUBJECTNAME60CN=CAPF-e9037b69;OU=TAC;O=Cisco;L=Krakow;ST=Malopolska;C=PL4FUNCTION2CAPF5ISSUERNAME60CN=CAPF-e9037b69;OU=TAC;O=Cisco;L=Krakow;ST=Malopolska;C=PL6SERIALNUMBER1679:59:16:C1:54:AF:31:0C:0F:AE:EA:97:2E:08:1B:317PUBLICKEY1409CERTIFICATE680A0A6FCF5FE8616C1DDD5B757389A031CF77EFC07(SHA1HashHEX)10IPADDRESS4CTLRecord#:5----BYTEPOSTAGLENGTHVALUE1RECORDLENGTH2332DNSNAME1310.
48.
47.
1544FUNCTION2CCM+TFTP10IPADDRESS4TheCTLfilewasverifiedsuccessfully.
admin:运行CTL客户端.
进入CUCM客栈和CCM管理员证件的Iphostname/address.
单击Next.
2.
因为簇在混合模式,然而CTL文件在发布人不存在,此警告显示.
点击OK键为了忽略它和进行今后.
3.
点击更新CTLFile单选按钮.
单击Next.
4.
CTL客户端要求添加安全令牌.
点击添加为了进行.
5.
屏幕显示在新的CTL的所有条目.
点击添加令牌为了从新的对添加第二个令牌.
6.
将提示您去除当前令牌和插入新的.
点击OK键一次完成的.
7.
显示新的令牌的详细资料的屏幕显示.
点击添加为了确认他们和添加此令牌.
8.
向您介绍显示两个被添加的令牌的CTL条目新的列表.
点击完成为了生成新的CTL文件.
9.
在令牌的密码字段,请输入Cisco123.
单击Ok.
10.
您将看到确认进程是成功的.
点击执行为了确认和退出CTL客户端.
11.
重新启动呼叫管理服器务跟随的CiscoTftp(CiscoUnified维护性>Tools>ControlCenter-以服务为特色).
应该生成新的CTL文件.
输入验证的显示ctl命令.
admin:showctlThechecksumvalueoftheCTLfile:7879e087513d0d6dfe7684388f86ee96(MD5)be50e5f3e28e6a8f5b0a5fa90364c839fcc8a3a0(SHA1)LengthofCTLfile:3746TheCTLFilewaslastmodifiedonTueFeb2416:37:45CET2015ParseCTLFileVersion:1.
2HeaderLength:304(BYTES)BYTEPOSTAGLENGTHVALUE3SIGNERID21174SIGNERNAME56cn="SAST-ADN0054f509";ou=IPCBU;o="CiscoSystems5SERIALNUMBER103C:F9:27:00:00:00:AF:A2:DA:456CANAME42cn=CiscoManufacturingCA;o=CiscoSystems7SIGNATUREINFO2158DIGESTALGORTITHM19SIGNATUREALGOINFO2810SIGNATUREALGORTITHM111SIGNATUREMODULUS112SIGNATURE12845ec5c9e686de612.
5d4bd391c226cfc1ee8cb969546679e19aab1e965afb467367ee5ee6010b1b58c166440cfe257aa867314ec11ba3b9891e2e46e450baac3e533313ea6b730018ae68339d141d6e3af9755e05b90f6a5793e2397fbb8b4ada8b8297c1b4f616a674d56d25f7f32665cb2d755d9ab7aba6db220614FILENAME1215TIMESTAMP4CTLRecord#:1----BYTEPOSTAGLENGTHVALUE1RECORDLENGTH211862DNSNAME13SUBJECTNAME56cn="SAST-ADN0054f509";ou=IPCBU;o="CiscoSystems4FUNCTION2SystemAdministratorSecurityToken5ISSUERNAME42cn=CiscoManufacturingCA;o=CiscoSystems6SERIALNUMBER103C:F9:27:00:00:00:AF:A2:DA:457PUBLICKEY1409CERTIFICATE902198F07C499201351C5AEBF9503939FF2CC6D9390(SHA1HashHEX)10IPADDRESS4ThisetokenwasusedtosigntheCTLfile.
CTLRecord#:2----BYTEPOSTAGLENGTHVALUE1RECORDLENGTH211862DNSNAME13SUBJECTNAME56cn="SAST-ADN008580ef";ou=IPCBU;o="CiscoSystems4FUNCTION2SystemAdministratorSecurityToken5ISSUERNAME42cn=CiscoManufacturingCA;o=CiscoSystems6SERIALNUMBER1083:E9:08:00:00:00:55:45:AF:317PUBLICKEY1409CERTIFICATE90285CD5DADEAFC34B83E2FF2CB9C76B0933E8B3A4F(SHA1HashHEX)10IPADDRESS4ThisetokenwasnotusedtosigntheCTLfile.
CTLRecord#:3----BYTEPOSTAGLENGTHVALUE1RECORDLENGTH2332DNSNAME1310.
48.
47.
1534FUNCTION2CCM+TFTP10IPADDRESS4CTLRecord#:4----BYTEPOSTAGLENGTHVALUE1RECORDLENGTH210042DNSNAME1310.
48.
47.
1533SUBJECTNAME60CN=CAPF-e9037b69;OU=TAC;O=Cisco;L=Krakow;ST=Malopolska;C=PL4FUNCTION2CAPF5ISSUERNAME60CN=CAPF-e9037b69;OU=TAC;O=Cisco;L=Krakow;ST=Malopolska;C=PL6SERIALNUMBER1679:59:16:C1:54:AF:31:0C:0F:AE:EA:97:2E:08:1B:317PUBLICKEY1409CERTIFICATE680A0A6FCF5FE8616C1DDD5B757389A031CF77EFC07(SHA1HashHEX)10IPADDRESS4CTLRecord#:5----BYTEPOSTAGLENGTHVALUE1RECORDLENGTH2332DNSNAME1310.
48.
47.
1544FUNCTION2CCM+TFTP10IPADDRESS4TheCTLfilewasverifiedsuccessfully.
admin:从在簇的每个电话删除CTL文件(此程序可能变化基于电话类型-请参考文档关于详细资料,例如思科统一IP电话8961,9951和9971管理指南).
Note:电话也许仍然能注册(从属在安全设置于电话)和工作,无需继续进行第13步.
然而,他们把老CTL文件安装.
它可能导致问题,如果证书被重新生成,另一个服务器被添加到簇或服务器硬件被更换.
在此状态没有推荐把簇留在.
13.
移动簇向不安全.
请参阅更改CUCM簇安全从混合模式对与CTL客户端部分的不安全的模式关于详细资料.
14.
Troubleshoot目前没有针对此配置的故障排除信息.
- 从混合模式更改的CUCM簇到不安全的模式配置相关文档
- 公安部怎么开启tftp服务器
- 灌注怎么开启tftp服务器
- 命令怎么开启tftp服务器
- 配置怎么开启tftp服务器
- 报文怎么开启tftp服务器
- 禁用怎么开启tftp服务器
瓜云互联-美国洛杉矶高防CN2高防云服务器,新老用户均可9折促销!低至32.4元/月!
瓜云互联一直主打超高性价比的海外vps产品,主要以美国cn2、香港cn2线路为主,100M以内高宽带,非常适合个人使用、企业等等!安全防护体系 弹性灵活,能为提供简单、 高效、智能、快速、低成本的云防护,帮助个人、企业从实现网络攻击防御,同时也承诺产品24H支持退换,不喜欢可以找客服退现,诚信自由交易!官方网站:点击访问瓜云互联官网活动方案:打折优惠策略:新老用户购买服务器统统9折优惠预存返款活动...
一键去除宝塔面板各种计算题与延时等待
现在宝塔面板真的是越来越过分了,删除文件、删除数据库、删除站点等操作都需要做计算题!我今天升级到7.7版本,发现删除数据库竟然还加了几秒的延时等待,也无法跳过!宝塔的老板该不会是小学数学老师吧,那么喜欢让我们做计算题!因此我写了个js用于去除各种计算题以及延时等待,同时还去除了软件列表页面的bt企业版广告。只需要执行以下命令即可一键完成!复制以下命令在SSH界面执行:Layout_file="/w...
DogYun香港BGP月付14.4元主机简单测试
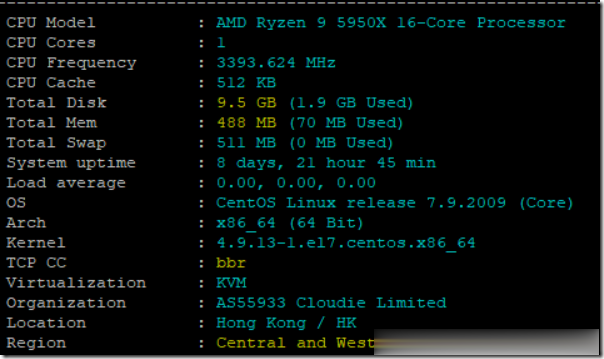
前些天赵容分享过DogYun(狗云)香港BGP线路AMD 5950X经典低价云服务器的信息(点击查看),刚好账户还有点余额够开个最低配,所以手贱尝试下,这些贴上简单测试信息,方便大家参考。官方网站:www.dogyun.com主机配置我搞的是最低款优惠后14.4元/月的,配置单核,512MB内存,10GB硬盘,300GB/50Mbps月流量。基本信息DogYun的VPS主机管理集成在会员中心,包括...
怎么开启tftp服务器为你推荐
-
Baby被问婚变绯闻baby的歌词rap那一段为什么不一样微信回应封杀钉钉微信大封杀什么时候结束18comic.fun有什么好玩的网站rawtools闪迪32Gsd卡,无法格式化,显示只有30M,并且是raw格式。如何恢复?巫正刚阿迪三叶草彩虹板鞋的鞋带怎么穿?详细点,最后有图解。高分求m.kan84.net那里有免费的电影看?www.bbb551.com100bbb网站怎样上不去了www.kaspersky.com.cn卡巴斯基杀毒软件有免费的吗?稳定版的怎么找?广告法中国的广告法有哪些。www.36ybyb.com有什么网址有很多动漫可以看的啊?我知道的有www.hnnn.net.很多好看的!但是...都看了!我想看些别人哦!还有优酷网也不错...