拒绝服务攻击什么是拒绝服务?常见的拒绝服务有哪些?
如何防范拒绝服务攻击
它是一种滥用资源性的攻击,目的就是利用自身的资源通过一种放大或不对等的方式来达到消耗对方资源的目的。同一时刻很多不同的IP对服务器进行访问造成服务器的服务失效甚至死机。
(1)网站的数据流量突然超出平常的十几倍甚至上百倍,而且同时到达网站的数据包分别来自大量不同的IP。
(2)大量到达的数据包(包括TCP包和UDP包)并不是网站服务连接的一部分,往往指向你机器任意的端口。
比如你的网站是Web服务器,而数据包却发向你的FTP端口或其它任意的端口。
2、BAN IP地址法 确定自己受到攻击后就可以使用简单的屏蔽IP的方法将DOS攻击化解。
对于DOS攻击来说这种方法非常有效,因为DOS往往来自少量IP地址,而且这些IP地址都是虚构的伪装的。
在服务器或路由器上屏蔽攻击者IP后就可以有效的防范DOS的攻击。
不过对于DDOS来说则比较麻烦,需要我们对IP地址分析,将真正攻击的IP地址屏蔽。
不论是对付DOS还是DDOS都需要我们在服务器上安装相应的防火墙,然后根据防火墙的日志分析来访者的IP,发现访问量大的异常IP段就可以添加相应的规则到防火墙中实施过滤了。
当然直接在服务器上过滤会耗费服务器的一定系统资源,所以目前比较有效的方法是在服务器上通过防火墙日志定位非法IP段,然后将过滤条目添加到路由器上。
例如我们发现进行DDOS攻击的非法IP段为211.153.0.0 255.255.0.0,而服务器的地址为61.153.5.1。
那么可以登录公司核心路由器添加如下语句的访问控制列表进行过滤。
cess-list 108 deny tcp 211.153.0.0 0.0.255.255 61.135.5.1 0.0.0.0 这样就实现了将211.153.0.0 255.255.0.0的非法IP过滤的目的。
小提示:在访问控制列表中表示子网掩码需要使用反向掩码,也就是说0.0.255.255表示子网掩码为255.255.0.0。
分布式拒绝服务攻击是什么原理?
一句话也讲不清楚,自己看看计算机网络知识或者直接百度吧 DoS的攻击方式有很多种,最基本的DoS攻击就是利用合理的服务请求来占用过多的服务资源,从而使合法用户无法得到服务的响应。DDoS攻击手段是在传统的DoS攻击基础之上产生的一类攻击方式。
单一的DoS攻击一般是采用一对一方式的,当攻击目标CPU速度低、内存小或者网络带宽小等等各项性能指标不高它的效果是明显的。
随着计算机与网络技术的发展,计算机的处理能力迅速增长,内存大大增加,同时也出现了千兆级别的网络,这使得DoS攻击的困难程度加大了 - 目标对恶意攻击包的"消化能力"加强了不少,例如你的攻击软件每秒钟可以发送3,000个攻击包,但我的主机与网络带宽每秒钟可以处理10,000个攻击包,这样一来攻击就不会产生什么效果。
这时侯分布式的拒绝服务攻击手段(DDoS)就应运而生了。
你理解了DoS攻击的话,它的原理就很简单。
如果说计算机与网络的处理能力加大了10倍,用一台攻击机来攻击不再能起作用的话,攻击者使用10台攻击机同时攻击呢?用100台呢?DDoS就是利用更多的傀儡机来发起进攻,以比从前更大的规模来进攻受害者。
高速广泛连接的网络给大家带来了方便,也为DDoS攻击创造了极为有利的条件。
在低速网络时代时,黑客占领攻击用的傀儡机时,总是会优先考虑离目标网络距离近的机器,因为经过路由器的跳数少,效果好。
而现在电信骨干节点之间的连接都是以G为级别的,大城市之间更可以达到2.5G的连接,这使得攻击可以从更远的地方或者其他城市发起,攻击者的傀儡机位置可以在分布在更大的范围,选择起来更灵活了。
什么叫重放攻击?什么叫拒绝服务
重放攻击(Replay Attacks)又称重播攻击、回放攻击,是指攻击者发送一个目的主机已接收过的包,来达到欺骗系统的目的,主要用于身份认证过程,破坏认证的正确性。重放攻击可以由发起者,也可以由拦截并重发该数据的敌方进行。
拒绝服务指用大量的连接请求冲击计算机,使得所有可用的操作系统资源都被消耗殆尽,最终计算机无法再处理合法用户的请求。
如何检测拒绝服务攻击
?什么是IP欺骗攻击法??下面我们看一下IP欺骗攻击是如何实现的?建立信任关系IP欺骗是利用了 ?常见IP碎片攻击详解?1.为什么存在IP碎片链路层具有最大传输单元MTU这个特性,它限制了 ?快速利用135端口入侵个人电脑?通过135端口入侵实际上是利用RPC漏洞来攻击计算机的。一般情况下1 DDoS工具产生的网络通讯信息有两种:控制信息通讯(在DDoS客户端与服务器端之间)和攻击时的网络通讯(在DDoS服务器端与目标主机之间)。
根据以下异常现象在网络入侵监测系统建立相应规则,能够较准确地监测出DDoS攻击。
异常现象0:虽然这不是真正的"DDoS"通讯,但却能够用来确定DDoS攻击的来源。
根据分析,攻击者在进行DDoS攻击前总要解析目标的主机名。
BIND域名服务器能够记录这些请求。
由于每台攻击服务器在进行一个攻击前会发出PTR反向查询请求,也就是说在DDoS攻击前域名服务器会接收到大量的反向解析目标IP主机名的PTR查询请求。
异常现象1:当DDoS攻击一个站点时,会出现明显超出该网络正常工作时的极限通讯流量的现象。
现在的技术能够分别对不同的源地址计算出对应的极限值。
当明显超出此极限值时就表明存在DDoS攻击的通讯。
因此可以在主干路由器端建立ACL访问控制规则以监测和过滤这些通讯。
异常现象2:特大型的ICP和UDP数据包。
正常的UDP会话一般都使用小的UDP包,通常有效数据内容不超过10字节。
正常的ICMP消息也不会超过64到128字节。
那些大小明显大得多的数据包很有可能就是控制信息通讯用的,主要含有加密后的目标地址和一些命令选项。
一旦捕获到(没有经过伪造的)控制信息通讯,DDoS服务器的位置就无所遁形了,因为控制信息通讯数据包的目标地址是没有伪造的。
异常现象3:不属于正常连接通讯的TCP和UDP数据包。
最隐蔽的DDoS工具随机使用多种通讯协议(包括基于连接的协议)通过基于无连接通道发送数据。
优秀的防火墙和路由规则能够发现这些数据包。
另外,那些连接到高于1024而且不属于常用网络服务的目标端口的数据包也是非常值得怀疑的。
异常现象4:数据段内容只包含文字和数字字符(例如,没有空格、标点和控制字符)的数据包。
这往往是数据经过BASE64编码后而只会含有base64字符集字符的特征。
TFN2K发送的控制信息数据包就是这种类型的数据包。
TFN2K(及其变种)的特征模式是在数据段中有一串A字符(AAA……),这是经过调整数据段大小和加密算法后的结果。
如果没有使用BASE64编码,对于使用了加密算法数据包,这个连续的字符就是“Θ”。
异常现象5:数据段内容只包含二进制和high-bit字符的数据包。
虽然此时可能在传输二进制文件,但如果这些数据包不属于正常有效的通讯时,可以怀疑正在传输的是没有被BASE64编码但经过加密的控制信息通讯数据包。
(如果实施这种规则,必须将20、21、80等端口上的传输排除在外。
) 防止拒绝服务的攻击 许多现代的UNIX允许管理员设置一些限制,如限制可以使用的最大内存、CPU时间以及可以生成的最大文件等。
如果当前正在开发―个新的程序,而又不想偶然地使系统变得非常缓慢,或者使其它分享这台主机的用户无法使用,这些限制是很有用的。
Korn Shell的ulimit命令和Shell的Iimit命令可以列出当前程的资源限制。
什么是拒绝服务?常见的拒绝服务有哪些?
拒绝服务攻击(Denial of
Service,简称DoS)就是指造成拒绝服务的攻击行为,其目的是使计算机或网络无法提供正常的服务。
最常见的DoS攻击有计算机网络带宽攻击和连通性攻击。
带宽攻击指以极大的通信量冲击网络,使得所有可用网络资源都被消耗殆尽,最后导致合法的用户请求就无法通过。
连通性攻击指用大量的连接请求冲击计算机,使得所有可用的操作系统资源都被消耗殆尽,最终计算机无法再处理合法用户的请求。
分布式拒绝服务(Distributed Denial of
Service,简称DDoS)攻击是在传统的DoS攻击基础之上产生的一类攻击方式,指借助于客户/服务器技术,将多个计算机联合起来作为攻击平台,对一个或多个目标发动DoS攻击,从而成倍地提高拒绝服务攻击的威力。
通常,攻击者使用一个偷窃帐号将DDoS主控程序安装在一个计算机上,在一个设定的时间主控程序将与大量代理程序通讯,代理程序已经被安装在上的许多计算机上。
代理程序收到指令时就发动攻击。
利用客户/服务器技术,主控程序能在几秒钟内激活成百上千次代理程序的运行。
tmhhost:暑假快乐,全高端线路,VPS直接8折,200G高防,美国gia日本软银韩国cn2香港cn2大带宽
tmhhost为2021年暑假开启了全场大促销,全部都是高端线路的VPS,速度快有保障。美国洛杉矶CN2 GIA+200G高防、洛杉矶三网CN2 GIA、洛杉矶CERA机房CN2 GIA,日本软银(100M带宽)、香港BGP直连200M带宽、香港三网CN2 GIA、韩国双向CN2。本次活动结束于8月31日。官方网站:https://www.tmhhost.com8折优惠码:TMH-SUMMER日本...
HTTPS加密协议端口默认是多少且是否支持更换端口访问
看到群里网友们在讨论由于不清楚的原因,有同学的网站无法访问。他的网站是没有用HTTPS的,直接访问他的HTTP是无法访问的,通过PING测试可以看到解析地址已经比较乱,应该是所谓的DNS污染。其中有网友提到采用HTTPS加密证书试试。因为HTTP和HTTPS走的不是一个端口,之前有网友这样测试过是可以缓解这样的问题。这样通过将网站绑定设置HTTPS之后,是可以打开的,看来网站的80端口出现问题,而...
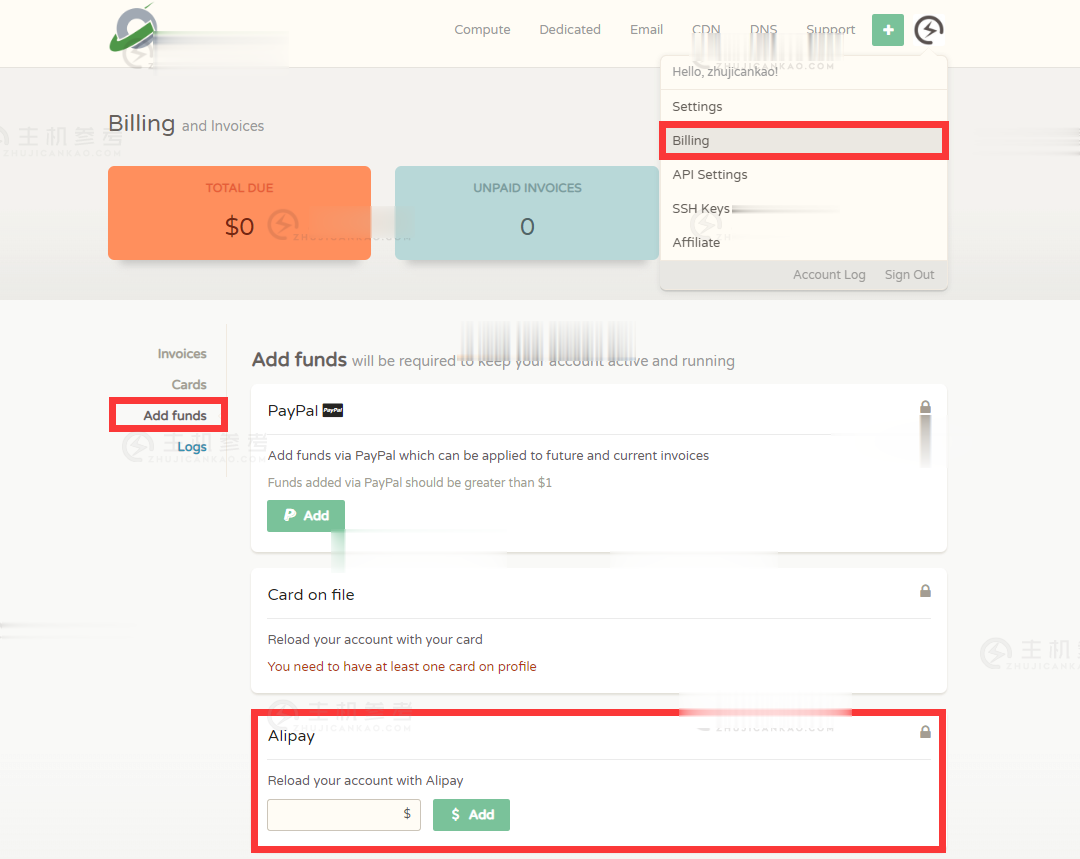
CloudCone,美国洛杉矶独立服务器特价优惠,美国洛杉矶MC机房,100Mbps带宽不限流量,可选G口,E3-1270 v2处理器32G内存1Gbps带宽,69美元/月
今天CloudCone发布了最新的消息,推送了几款特价独立服务器/杜甫产品,美国洛杉矶MC机房,分配100Mbps带宽不限流量,可以选择G口限制流量计划方案,存储分配的比较大,选择HDD硬盘的话2TB起,MC机房到大陆地区线路还不错,有需要美国特价独立服务器的朋友可以关注一下。CloudCone怎么样?CloudCone服务器好不好?CloudCone值不值得购买?CloudCone是一家成立于2...
-
操作http开启javascript如何启用JavaScript?新iphone也将禁售iPhone已停用,停用时间为多久?360和搜狗搜狗浏览器和360极速浏览器你会选择哪个?企业信息查询系统查企业信息哪个的软件好?支付宝调整还款日花呗调整还款日算延期吗?重庆400年老树穿楼生长生长百年的老树,仍能不断生长,是因为主要有什么组织爱买网超爱买网的特点瑞东集团海澜集团有限公司怎么样?oa办公软件价格一套OA办公系统多少钱