webshell交易什么叫webshell ,什么叫注入,什么叫旁注,还有一些常用工具的功能,比如nc,sc等等
webshell交易 时间:2021-06-24 阅读:()
webshell指什么?是什么东西?
WEBSHELL并不什么深奥的东西,是个WEB的权限,可以管理WEB,修改主页内容等权限,但是并没有什么特别高的权限,(这个看管理员的设置了)一般修改别人主页大多都需要这个权限,接触过WEB木马的朋友可能知道(比如老兵的站长助手就是WEB木马 海阳2006也是 WEB木马)我们上传漏洞最终传的就是这个东西,有时碰到权限设置不好的服务器可以通过WEBSHELL得到最高权限。webshell是什么东西啊!
、webshell是什么? 顾名思义,"web" - 显然需要服务器开放web服务,"shell" - 取得对服务器某种程度上操作权限。webshell常常被称为匿名用户(入侵者)通过WEB服务端口对WEB服务器有某种程度上操作的权限,由于其大多是以网页脚本的形式出现,也有人称之为网站后门工具。
2、webshell有什么作用? 一方面,webshell被站长常常用于网站管理、服务器管理等等,根据FSO权限的不同,作用有在线编辑网页脚本、上传下载文件、查看数据库、执行任意程序命令等。
另一方面,被入侵者利用,从而达到控制网站服务器的目的。
这些网页脚本常称为WEB 脚本木马,目前比较流行的asp或php木马,也有基于.NET的脚本木马。
对于后者我本人是反对的,毕竟人要厚道。
3、webshell的隐蔽性 有些恶意网页脚本可以嵌套在正常网页中运行,且不容易被查杀。
webshell可以穿越服务器防火墙,由于与被控制的服务器或远程主机交换的数据都是通过80端口传递的,因此不会被防火墙拦截。
并且使用webshell一般不会在系统日志中留下记录,只会在网站的web日志中留下一些数据提交记录,没有经验的管理员是很难看出入侵痕迹的。
4、如何防范恶意后门? 从根本上解决动态网页脚本的安全问题,要做到防注入、防暴库、防COOKIES欺骗、防跨站攻击等等,务必配置好服务器FSO权限。
希望看过本词条的人,发表一下你是如何防范恶意WEBSHELL后门的。
什么叫webshell ,什么叫注入,什么叫旁注,还有一些常用工具的功能,比如nc,sc等等
黑客基本入门,不知道是不是你想要的 1.肉鸡:所谓“肉鸡”是一种很形象的比喻,比喻那些可以随意被我们控制的电脑,对方可以是WINDOWS系统,也可以是UNIX/LINUX系统,可以是普通的个人电脑,也可以是大型的服务器,我们可以象操作自己的电脑那样来操作它们,而不被对方所发觉。2.木马:就是那些表面上伪装成了正常的程序,但是当这些被程序运行时,就会获取系统的整个控制权限。
有很多黑客就是 热中与使用木马程序来控制别人的电脑,比如灰鸽子,黑洞,PcShare等等。
3.网页木马:表面上伪装成普通的网页文件或是将而已的代码直接插入到正常的网页文件中,当有人访问时,网页木马就会利用对方系统或者浏览器的漏洞自动将配置好的木马的服务端下载到访问者的电脑上来自动执行。
4.挂马:就是在别人的网站文件里面放入网页木马或者是将代码潜入到对方正常的网页文件里,以使浏览者中马。
5.后门:这是一种形象的比喻,入侵者在利用某些方法成功的控制了目标主机后,可以在对方的系统中植入特定的程序,或者是修改某些设置。
这些改动表面上是很难被察觉的,但是入侵者却可以使用相应的程序或者方法来轻易的与这台电脑建立连接,重新控制这台电脑,就好象是入侵者偷偷的配了一把主人房间的要是,可以随时进出而不被主人发现一样。
通常大多数的特洛伊木马(Trojan Horse)程序都可以被入侵者用语制作后门(BackDoor) 6.rootkit:rootkit是攻击者用来隐藏自己的行踪和保留root(根权限,可以理解成WINDOWS下的system或者管理员权限)访问权限的工具。
通常,攻击者通过远程攻击的方式获得root访问权限,或者是先使用密码猜解(破解)的方式获得对系统的普通访问权限,进入系统后,再通过,对方系统内存在的安全漏洞获得系统的root权限。
然后,攻击者就会在对方的系统中安装rootkit,以达到自己长久控制对方的目的,rootkit与我们前边提到的木马和后门很类似,但远比它们要隐蔽,黑客守卫者就是很典型的rootkit,还有国内的ntroorkit等都是不错的rootkit工具。
7.IPC$:是共享“命名管道”的资源,它是为了让进程间通信而开放的饿命名管道,可以通过验证用户名和密码获得相应的权限,在远程管理计算机和查看计算机的共享资源时使用。
8.弱口令:指那些强度不够,容易被猜解的,类似123,abc这样的口令(密码) 9.默认共享:默认共享是WINDOWS2000/XP/2003系统开启共享服务时自动开启所有硬盘的共享,因为加了"$"符号,所以看不到共享的托手图表,也成为隐藏共享。
10.shell:指的是一种命令指行环境,比如我们按下键盘上的“开始键+R”时出现“运行”对话框,在里面输入“cmd”会出现一个用于执行命令的黑窗口,这个就是WINDOWS的Shell执行环境。
通常我们使用远程溢出程序成功溢出远程电脑后得到的那个用于执行系统命令的环境就是对方的shell 11.WebShell:WebShell就是以asp、php、jsp或者cgi等网页文件形式存在的一种命令执行环境,也可以将其称做是一种网页后门。
黑客在入侵了一个网站后,通常会将这些asp或php后门文件与网站服务器WEB目录下正常的网页文件混在一起,好后就可以使用浏览器来访问这些asp 或者php后门,得到一个命令执行环境,以达到控制网站服务器的目的。
可以上传下载文件,查看数据库,执行任意程序命令等。
国内常用的WebShell有海阳ASP木马,Phpspy,c99shell等 12.溢出:确切的讲,应该是“缓冲区溢出”。
简单的解释就是程序对接受的输入数据没有执行有效的检测而导致错误,后果可能是造成程序崩溃或者是执行攻击者的命令。
大致可以分为两类:(1)堆溢出;(2)栈溢出。
- webshell交易什么叫webshell ,什么叫注入,什么叫旁注,还有一些常用工具的功能,比如nc,sc等等相关文档
- webshell交易Webshell是什么东西??
ZJI:台湾CN2/香港高主频服务器7折每月595元起,其他全场8折
ZJI原名维翔主机,是原来Wordpress圈知名主机商家,成立于2011年,2018年9月更名为ZJI,提供香港、日本、美国独立服务器(自营/数据中心直营)租用及VDS、虚拟主机空间、域名注册业务。ZJI今年全新上架了台湾CN2线路服务器,本月针对香港高主频服务器和台湾CN2服务器提供7折优惠码,其他机房及产品提供8折优惠码,优惠后台湾CN2线路E5服务器月付595元起。台湾一型CPU:Inte...

Vultr新注册赠送100美元活动截止月底 需要可免费享30天福利
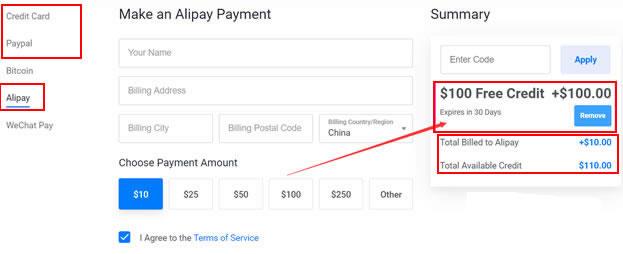
昨天晚上有收到VULTR服务商的邮件,如果我们有清楚的朋友应该知道VULTR对于新注册用户已经这两年的促销活动是有赠送100美元最高余额,不过这个余额有效期是30天,如果我们到期未使用完的话也会失效的。但是对于我们一般用户来说,这个活动还是不错的,只需要注册新账户充值10美金激活账户就可以。而且我们自己充值的余额还是可以继续使用且无有效期的。如果我们有需要申请的话可以参考"2021年最新可用Vul...
RAKsmart:美国洛杉矶独服,E3处理器/16G/1TB,$76.77/月;美国/香港/日本/韩国站群服务器,自带5+253个IPv4
RAKsmart怎么样?RAKsmart机房即日起开始针对洛杉矶机房的独立服务器进行特别促销活动:低至$76.77/月,最低100Mbps带宽,最高10Gbps带宽,优化线路,不限制流量,具体包括有:常规服务器、站群服务器、10G大带宽服务器、整机机柜托管。活动截止6月30日结束。RAKsmart,美国华人老牌机房,专注于圣何塞服务器,有VPS、独立服务器等。支持PayPal、支付宝付款。点击直达...
webshell交易为你推荐
-
小明发布首页永久网站2015小明发布看看永久域在哪里能找到免费的暴力破解rar对RAR压缩包进行解压时需要密码,使用暴力破解仍无法解码该怎么办?无处不在的意思,幸福无处不在,最适合才是最好是什么意思手机软件开发工具做安卓软件开发需要哪些工具?刷ip流量一天可以刷一万IP流量的软件databasenamefoxpro中的的命令格式微信网页版登陆首页微信网页版怎么用?微信网页版怎么登陆?腾讯合作伙伴大会腾讯的合作伙伴都有za是哪个国家的IE是哪个国家的缩写动画分镜头脚本动漫脚本和分镜头的区别?懂的进