autoruninfautorun.inf是什么东西
u盘里的autorun.inf是什么?
如果这个autorun.inf是一个“文件夹”,那么它就是“360安全卫士”/“超级兔子”或者其他的一些安全软件生成的免疫文件夹,用来免疫/防止Autorun病毒在U盘里面生成真正的autorun.inf病毒“文件”,一般情况下,就算是你删除了这个文件夹,只要360安全卫士等未被卸载,下一次你插上U盘,又会自动生成一个,建议不要删除。(这个是用文件夹来免疫文件的手段,因为同名文件和文件夹不能同时在一个地方共存) 如果这个autorun.inf是一个“文件”,那么95%就是病毒,这是autorun病毒的执行文件,你需要立即使用autorun病毒专杀工具对U盘进行查杀。
Autorun.inf是什么文件?扩展名指的是什么?
是个病毒,一般是机房携带的,传播性强无法查文件是由病毒修改了注册表所致 所以,修改重新改回注册表就可以恢复正常 但是,如果不解决根本原因,到时候注册表又会被该回去 本人也已经感染过,发现是U盘内有一个autorun.inf 一般打开U盘是直接双击打开 其实这是一个很不好的习惯 试想,要是U盘的auturun.inf是一个恶意的病毒命令的话 你的机器就成了病毒的有一个新载体了
该病毒寄载在U盘移动硬盘内,并生成一个autorun.inf和xsx.exe
一旦用户直接双击了u盘,系统便会自动运行auturun.inf
加载xsx.exe。
同时系统进程里将会多了一个svohost.exe进程
而且还会修改注册表以便下次自动加载,据说还会弹出广告
大多数通过U盘传播的病毒有个共同的特点 在U盘生成一个隐藏的autorun.inf文件 其实,如果不双击U盘,是没有什么危险的 所以,大家有必要养成一个良好的习惯 打开U盘用右键,然后点击打开 这样的确可以避免很多很多的麻烦
大家可以这样解决问题:
打开进程,察看是否有个svohost.exe进程,注意不是svchost.exe,如有,关闭之
下载本帖后面提供的.reg文件(游客可以直接下载),双击运行之。
然后打开一个文件夹,进入菜单的工具-文件夹选项,进入察看页面,点击显示所有文件夹
即可看到隐藏文件
点击右键打开U盘,删除autorun.inf xsx.exe,除了C盘其他的盘都可能感染,所以,同时删除D: E: F: ...根目录下的隐藏文件.
在C:目录下搜索“SVOHOST.exe”,删除之(注意在高级选项中把搜索隐藏文件及文件夹勾上)
运行"regedit"命令,按Ctrl+F查找“SVOHOST”,注意要把“数据”那项勾上,删除之,按F3继续,再删。
。
。
。
养成良好习惯,打开U盘点击右键,再点击打开
附件: [无法察看隐藏文件解决办法.] 无法察看隐藏文件解决办法.reg
Windows Registry Editor Version 5.00
[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionExplorerAdvancedFolderHiddenSHOWALL] "CheckedValue"=dword:00000001
Autorun.inf是什么病毒文件
打开运行项在其内输入regedit调出注册表界面依次展开键值HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionExplorerAdvancedFolderHiddenSHOWALL删除CheckedValue键值,单击右键 新建—>Dword值—>命名为CheckedValue,然后修改它的键值为1,此时即可查看并删除盘符下的autorun.inf隐藏文件了。或者打开开始菜单在运行项中输入CMD调出窗体,在盘符下输入命令attrib,此时便可查看是否有一个名为SH autorun.inf的文件,完成后即可接着输入命令attrib空格-s空格-h空格autorun.inf即可更改其属性为非隐藏,用户只要打开相应的盘符即可看到此文件,将其删除即可。
小提示:attrib 命令是用来设置文件属性 ,attrib +s或-s [文件名] 设置文件属性是否为系统文件 ,attrib +h或-h [文件名] 设置文件属性是否隐藏。
2.删除病毒 在分区盘上单击鼠标右键—>打开,看到每个盘跟目录下有autorun.inf 和tel.xls.exe 两个文件,将其删除,U盘同样。
并在依次打开开始菜单中的:运行-mscionfig-启动-删除类似sacksa.exe、SocksA.exe之类启动项目,或者运行regedit调出注册表,在其内找到HKEY_LOCAL_MACHINE>SOFTWARE>Microsoft> Windows>CurrentVersion>Run 删除类似C: WINDOWSsystem32SVOHOST.exe 键值项即可。
3.清除病毒遗留 打开我的电脑C盘,在WINDOWS 与WINDOWSsystem32 目录下删除SVOHOST.exe、session.exe、sacaka.exe、SocksA.exe以及所有excel类似图标的文件。
(每个文件夹都有两个,因为病毒原因导致系统产生两个一样的文件,其中有一个类似文件,在删除时一定要注意不要误删除),重新启动电脑后系统将一切正常。
autorun.inf是什么东西
是专门免疫U盘病毒的 大多数病毒进入U盘时多会先创建这个文件夹 如果你的U盘里事先有这个文件夹的话 病毒就不能进入啦 因为在根目录下不可能同时有两个相同的文件夹 至少现阶段,事先新建一个名为autorun.inf是非常有效的。但是,由于这个文件夹可以被改名,因此许多新的木马和病毒采用改名后再创建autorun.inf文件来达到感染U盘的目的。
不过对于安全意识强的用户,用这种方法来判断自己的U盘是否遭到感染也未尝不可。
- autoruninfautorun.inf是什么东西相关文档
- autoruninf电脑里面的autorun.inf是什么文件
- autoruninfautorun.inf是什么文件可以删除吗
- autoruninfAutorun.inf这什么意思?U盘插在电脑时候U盘里面会出现这Autorun.inf这为名的文件夹
易探云2核2G5M仅330元/年起,国内挂机宝云服务器,独立ip
易探云怎么样?易探云是国内一家云计算服务商家,致力香港服务器、国内外服务器租用及托管等互联网业务,目前主要地区为运作香港BGP、香港CN2、广东、北京、深圳等地区。目前,易探云推出深圳或北京地区的适合挂机和建站的云服务器,国内挂机宝云服务器(可选深圳或北京地区),独立ip;2核2G5M挂机云服务器仅330元/年起!点击进入:易探云官方网站地址易探云国内挂机宝云服务器推荐:1、国内入门型挂机云服务器...
GigsGigsCloud(年付26美元)国际线路美国VPS主机
已经有一段时间没有听到Gigsgigscloud服务商的信息,这不今天看到商家有新增一款国际版线路的美国VPS主机,年付也是比较便宜的只需要26美元。线路上是接入Cogentco、NTT、AN2YIX以及其他亚洲Peering。这款方案的VPS主机默认的配置是1Gbps带宽,比较神奇的需要等待手工人工开通激活,不是立即开通的。我们看看这款服务器在哪里选择看到套餐。内存CPUSSD流量价格购买地址1...
个人网站备案流程及注意事项(内容方向和适用主机商)
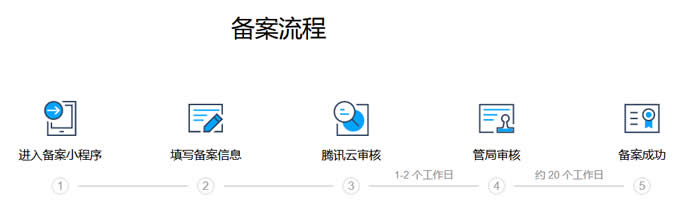
如今我们还有在做个人网站吗?随着自媒体和短视频的发展和兴起,包括我们很多WEB2.0产品的延续,当然也包括个人建站市场的低迷和用户关注的不同,有些个人已经不在做网站。但是,由于我们有些朋友出于网站的爱好或者说是有些项目还是基于PC端网站的,还是有网友抱有信心的,比如我们看到有一些老牌个人网站依旧在运行,且还有新网站的出现。今天在这篇文章中谈谈有网友问关于个人网站备案的问题。这个也是前几天有他在选择...
-
微信收款语音播报怎么设置微信收付款如何设置声音提示图片地址怎么知道一张图片的地址bloomfilter电脑游戏图像设置里的Bloom是什么意思?fclosefclose / fopenmd5值文件名后缀为MD5是什么文件。最开放的浏览器网页浏览器有哪些啊?查字网拐字换什么偏旁 成新字网关和路由器的区别网关和路由器的区别和联系在inode智能客户端iNode 智能客户端windows7上网方法vipjrvipjr怎么样?有真实体验的来说一下