安全传输电子交易中采用的主要安全技术有五种,分别是
安全传输 时间:2021-08-31 阅读:()
我国四类传递安全信息的标志是
四类: 禁止标志:禁止人们不安全行为 警告标志:提醒人们注意周围环境,避免可能发生的危险 指令标志:强制人们必须作出某种动作或采用某种防范措施 提示标志:向人们提供某一信息,如标明安全设施或安全场所什么是https安全连接?
通常的连接方式中,通信是以非加密的形式在网络上传播的,这就有可能被非法窃听到,尤其是用于认证的口令信息 。为了避免这个安全漏洞,就必须对传输过程进行加密。
对HTTP传输进行加密的协议为HTTPS,它是通过SSL(安 全Socket层)进行HTTP传输的协议,不但通过公用密钥的算法进行加密保证传输的安全性,而且还可以通过获得认 证证书CA,保证客户连接的服务器没有被假冒。
论述信息安全包括哪几方面的内容?信息安全技术有哪些?分别对其进行阐述。
信息安全概述信息安全主要涉及到信息传输的安全、信息存储的安全以及对网络传输信息内容的审计三方面。鉴别鉴别是对网络中的主体进行验证的过程,通常有三种方法验证主体身份。
一是只有该主体了解的秘密,如口令、密钥;二是主体携带的物品,如智能卡和令牌卡;三是只有该主体具有的独一无二的特征或能力,如指纹、声音、视网膜或签字等。
口令机制:口令是相互约定的代码,假设只有用户和系统知道。
口令有时由用户选择,有时由系统分配。
通常情况下,用户先输入某种标志信息,比如用户名和ID号,然后系统询问用户口令,若口令与用户文件中的相匹配,用户即可进入访问。
口令有多种,如一次性口令,系统生成一次性口令的清单,第一次时必须使用X,第二次时必须使用Y,第三次时用Z,这样一直下去;还有基于时间的口令,即访问使用的正确口令随时间变化,变化基于时间和一个秘密的用户钥匙。
这样口令每分钟都在改变,使其更加难以猜测。
智能卡:访问不但需要口令,也需要使用物理智能卡。
在允许其进入系统之前检查是否允许其接触系统。
智能卡大小形如信用卡,一般由微处理器、存储器及输入、输出设施构成。
微处理器可计算该卡的一个唯一数(ID)和其它数据的加密形式。
ID保证卡的真实性,持卡人就可访问系统。
为防止智能卡遗失或被窃,许多系统需要卡和身份识别码(PIN)同时使用。
若仅有卡而不知PIN码,则不能进入系统。
智能卡比传统的口令方法进行鉴别更好,但其携带不方便,且开户费用较高。
主体特征鉴别:利用个人特征进行鉴别的方式具有很高的安全性。
目前已有的设备包括:视网膜扫描仪、声音验证设备、手型识别器。
数据传输安全系统 数据传输加密技术 目的是对传输中的数据流加密,以防止通信线路上的窃听、泄漏、篡改和破坏。
如果以加密实现的通信层次来区分,加密可以在通信的三个不同层次来实现,即链路加密(位于OSI网络层以下的加密),节点加密,端到端加密(传输前对文件加密,位于OSI网络层以上的加密)。
一般常用的是链路加密和端到端加密这两种方式。
链路加密侧重与在通信链路上而不考虑信源和信宿,是对保密信息通过各链路采用不同的加密密钥提供安全保护。
链路加密是面向节点的,对于网络高层主体是透明的,它对高层的协议信息(地址、检错、帧头帧尾)都加密,因此数据在传输中是密文的,但在中央节点必须解密得到路由信息。
端到端加密则指信息由发送端自动加密,并进入TCP/IP数据包回封,然后作为不可阅读和不可识别的数据穿过互联网,当这些信息一旦到达目的地,将自动重组、解密,成为可读数据。
端到端加密是面向网络高层主体的,它不对下层协议进行信息加密,协议信息以明文形式传输,用户数据在中央节点不需解密。
数据完整性鉴别技术 目前,对于动态传输的信息,许多协议确保信息完整性的方法大多是收错重传、丢弃后续包的办法,但黑客的攻击可以改变信息包内部的内容,所以应采取有效的措施来进行完整性控制。
报文鉴别:与数据链路层的CRC控制类似,将报文名字段(或域)使用一定的操作组成一个约束值,称为该报文的完整性检测向量ICV(Integrated Check Vector)。
然后将它与数据封装在一起进行加密,传输过程中由于侵入者不能对报文解密,所以也就不能同时修改数据并计算新的ICV,这样,接收方收到数据后解密并计算ICV,若与明文中的ICV不同,则认为此报文无效。
校验和:一个最简单易行的完整性控制方法是使用校验和,计算出该文件的校验和值并与上次计算出的值比较。
若相等,说明文件没有改变;若不等,则说明文件可能被未察觉的行为改变了。
校验和方式可以查错,但不能保护数据。
加密校验和:将文件分成小快,对每一块计算CRC校验值,然后再将这些CRC值加起来作为校验和。
只要运用恰当的算法,这种完整性控制机制几乎无法攻破。
但这种机制运算量大,并且昂贵,只适用于那些完整性要求保护极高的情况。
消息完整性编码MIC(Message Integrity Code):使用简单单向散列函数计算消息的摘要,连同信息发送给接收方,接收方重新计算摘要,并进行比较验证信息在传输过程中的完整性。
这种散列函数的特点是任何两个不同的输入不可能产生两个相同的输出。
因此,一个被修改的文件不可能有同样的散列值。
单向散列函数能够在不同的系统中高效实现。
防抵赖技术 它包括对源和目的地双方的证明,常用方法是数字签名,数字签名采用一定的数据交换协议,使得通信双方能够满足两个条件:接收方能够鉴别发送方所宣称的身份,发送方以后不能否认他发送过数据这一事实。
比如,通信的双方采用公钥体制,发方使用收方的公钥和自己的私钥加密的信息,只有收方凭借自己的私钥和发方的公钥解密之后才能读懂,而对于收方的回执也是同样道理。
另外实现防抵赖的途径还有:采用可信第三方的权标、使用时戳、采用一个在线的第三方、数字签名与时戳相结合等。
鉴于为保障数据传输的安全,需采用数据传输加密技术、数据完整性鉴别技术及防抵赖技术。
因此为节省投资、简化系统配置、便于管理、使用方便,有必要选取集成的安全保密技术措施及设备。
这种设备应能够为大型网络系统的主机或重点服务器提供加密服务,为应用系统提供安全性强的数字签名和自动密钥分发功能,支持多种单向散列函数和校验码算法,以实现对数据完整性的鉴别。
数据存储安全系统 在计算机信息系统中存储的信息主要包括纯粹的数据信息和各种功能文件信息两大类。
对纯粹数据信息的安全保护,以数据库信息的保护最为典型。
而对各种功能文件的保护,终端安全很重要。
数据库安全:对数据库系统所管理的数据和资源提供安全保护,一般包括以下几点。
一,物理完整性,即数据能够免于物理方面破坏的问题,如掉电、火灾等;二,逻辑完整性,能够保持数据库的结构,如对一个字段的修改不至于影响其它字段;三,元素完整性,包括在每个元素中的数据是准确的;四,数据的加密;五,用户鉴别,确保每个用户被正确识别,避免非法用户入侵;六,可获得性,指用户一般可访问数据库和所有授权访问的数据;七,可审计性,能够追踪到谁访问过数据库。
要实现对数据库的安全保护,一种选择是安全数据库系统,即从系统的设计、实现、使用和管理等各个阶段都要遵循一套完整的系统安全策略;二是以现有数据库系统所提供的功能为基础构作安全模块,旨在增强现有数据库系统的安全性。
终端安全:主要解决微机信息的安全保护问题,一般的安全功能如下。
基于口令或(和)密码算法的身份验证,防止非法使用机器;自主和强制存取控制,防止非法访问文件;多级权限管理,防止越权操作;存储设备安全管理,防止非法软盘拷贝和硬盘启动;数据和程序代码加密存储,防止信息被窃;预防病毒,防止病毒侵袭;严格的审计跟踪,便于追查责任事故。
信息内容审计系统 实时对进出内部网络的信息进行内容审计,以防止或追查可能的泄密行为。
因此,为了满足国家保密法的要求,在某些重要或涉密网络,应
怎样在qq上传送软件
这个很简单的,方法一,QQ左下角的“设置”,进入后选择“安全设置”->"安全" 那里面有一个“文件传输安全”,默认的是“安全级中(推荐)”,直接选为“安全级低”就可以了。方法二,将.exe的软件放入到一个新建文件夹中,然后通过文件夹或压缩文件来传送,这样就不会提示安全问题了。
电子交易中采用的主要安全技术有五种,分别是
安全超文本传输协议(S-HTTP):依靠密钥对的加密,保障Web站点间的交易信息传输的安全性。安全套接层协议(SSL):由Netscape公司提出的安全交易协议,提供加密、认证服务和报文的完整性。
SSL被用于NetscapeCommunicator和MicrosoftIE浏览器,以完成需要的安全交易操作。
安全交易技术协议(STT,SecureTransactionTechnology):由Microsoft公司提出,STT将认证和解密在浏览器中分离开,用以提高安全控制能力。
Microsoft在Explorer中采用这一技术。
安全电子交易协议(SET,SecureElectronicTransaction)
- 安全传输电子交易中采用的主要安全技术有五种,分别是相关文档
- 安全传输网络安全的第一道防线,最后一道防线
- 安全传输怎么取消安全设置 给别人传东西【由于对方QQ/TM的安全设置,您的文件传送请求被拒绝】是这样的 怎么取消啊
- 安全传输大数据信息传输是否安全
.asia域名是否适合做个人网站及.asia域名注册和续费成本
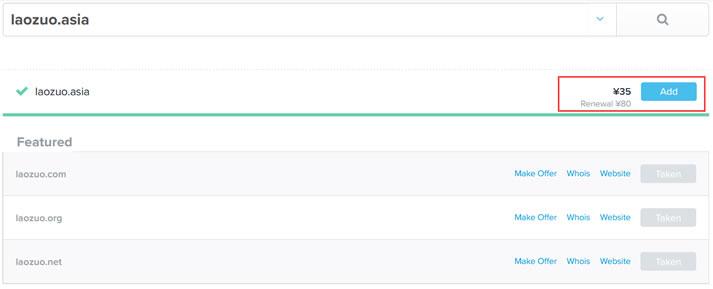
今天看到群里的老秦同学在布局自己的网站项目,这个同学还是比较奇怪的,他就喜欢用这些奇怪的域名。比如前几天看到有用.in域名,个人网站他用的.me域名不奇怪,这个还是常见的。今天看到他在做的一个范文网站的域名,居然用的是 .asia 后缀。问到其理由,是有不错好记的前缀。这里简单的搜索到.ASIA域名的新注册价格是有促销的,大约35元首年左右,续费大约是80元左右,这个成本算的话,比COM域名还贵。...
HaBangNet(6.95美元/月)美国vps 5TB流量/德国vps 香港双向CN2 GIA VPS
HaBangNet支持支付宝和微信支付,只是价格偏贵,之前国内用户并不多。这次HaBangNet推出三个特价套餐,其中美国机房和德国机房价格也还可以,但是香港机房虽然是双向CN2 GIA线路,但是还是贵的惊人,需要美国和德国机房的可以参考下。HaBangNet是一家成立于2014年的香港IDC商家,中文译名:哈邦网络公司,主营中国香港、新加坡、澳大利亚、荷兰、美国、德国机房的虚拟主机、vps、专用...
选择Vultr VPS主机不支持支付宝付款的解决方案
在刚才更新Vultr 新年福利文章的时候突然想到前几天有网友问到自己有在Vultr 注册账户的时候无法用支付宝付款的问题,当时有帮助他给予解决,这里正好顺带一并介绍整理出来。毕竟对于来说,虽然使用的服务器不多,但是至少是见过世面的,大大小小商家的一些特性特征还是比较清楚的。在这篇文章中,和大家分享如果我们有在Vultr新注册账户或者充值购买云服务器的时候,不支持支付宝付款的原因。毕竟我们是知道的,...

安全传输为你推荐
-
销售报表销售报表怎么做?最好具体一点。accesspoint如何将电脑成为手机wifi的access point色空间色差仪中L值a值b值是什么意思混乱模式混乱模式的对应一览什么是机器码电脑的机器码怎么来的网通玩电信游戏卡怎么办我的网是网通,我玩电信区的游戏,总是卡,怎么办呢解码器有什么用摩托车解码有什么用安卓手机用什么安全软件好现在的安卓手机用哪个应用下载软件好用?免费数据采集软件那个软件可以自动每天采集几十个网站的最新信息,并且发布信息到自己的门户网站上网络黑科技什么防封软件,都是假的,没有一个是真的,大家不要受骗!