四国军棋刷分器木马程序 Backdoor.Win32.Hupigon.w
四国军棋刷分器 时间:2021-12-07 阅读:()
四国军棋怎么刷分
棋友,不要妄求高分。实力最重要。
我之前做小兵时就常暗杀司令,发现有些司令很水,大概是刷出来的,所以分高有何用?慢慢练实力,棋力提高,分数不在话下。
请问四国军旗刷分的是真的吗?
有的
简单啊,创三个号A和B和C,让A帮B刷到60分,再用A帮C刷到60分,然后用B帮C刷到70,B就回50分了,是吧?然后A再把B刷到60,B再帮C刷到70…… 依次反复就行了,不过确实有些麻烦啊,也没什么好办法了,建议靠实力吧,刷分也并无太大好处,而且说起来挺不光彩的。
木马程序 Backdoor.Win32.Hupigon.w
backdoor.win32. 顾名思义即“灰鸽子后门木马”,制作者把此木马的终端文件制作成一个大小仅为270-280k的自释放安装的压缩包,而恶意散布者则通常将其夹在某些文件、电影或程序的压缩包内以达到掩盖的目的,这样的“大压缩包”通常形式也是一个【自释放压缩包】,但它与一般的自释放压缩包不同在于——散步者在压缩包的〖注释〗里加入了这样几行命令参数: ;下面的注释包含自解压脚本命令 Setup=XXX.exe Silent=1 Overwrite=1 (XXX表示“灰鸽子”木马真实文件的伪装名称,通常会是诸如“某某软件名”、“色情网站密码”等等诱惑性名称,大家务必自省自制!!!) 注意:就是这样几行脚本命令,使得你在警惕性不高的情况下、随意自解压【大压缩包】的同时,真正的“灰鸽子”木马注入文件即“XXX.exe”将在电脑后台以完全静默方式完成“注入”!!!——之所以你察觉不到它注入的过程,就是“Silent=1”这条命令产生的效果。于是,“灰鸽子”木马便这样悄然地进驻你的电脑 里。
从这个注入过程的分析,大家可以看出,防止“Backdoor.GPigeon.uac”即“灰鸽子”木马进驻电脑的最主动措施是大家自己平日里使用电脑时多访问正当、有益的网站或网页,即便为了获取软件注册工具(当然我还是希望大家尊重知识产权,积极付费使用正当软件)也要到诸如“华军”、“太平洋”等大站去,不要轻易相信网络上由不明身份的小网页、黑网页提供的所谓“软件注册机”,更不要相信所谓的“成人资讯网站免费会员帐号/破解密码”之类的网络垃圾信息。
一旦Backdoor.GPigeon.uac被注入你的电脑,一般情况下最近的各种杀毒软件是能够截杀它,但是不能完全、彻底地清除木马的“毒根”,究其原是因为“灰鸽子”的的*.exe文件不能被各杀毒软件查到——“灰鸽子”不属于定时发作型木马,只在每次电脑启动到系统正常这一段很短的时间内发作,主文件被注册成一个服务,每次正常启动将释放*.dll和*_hook.dll病毒体,把他们注入像explorer.exe,iexplore.exe,csrss.exe,lsass.exe等系统进程,因此各种杀毒软件可以查出并及时截杀,但总不能找到“毒根”。
有的朋友常会误认为安全模式下可以用杀毒软件杀掉它,但事实上是安全模式下不启动服务,因此所有的*.exe没有被激活,当然病毒体也不例外,那么它注入病毒体的过程也不发作,而多数杀毒软件引擎以病毒运行特征为监视手段,没了“注入”这一特征性动作,杀毒软件又从何发现病毒呢?所以安全模式下多数杀毒软件也不能捉到病毒。
但这并不意味着无法根本、彻底地清除“毒根”,在此以我个人的一次清除过程为例给大家推荐一种方式,彻底地清除“灰鸽子”: 1)启动电脑前先完全断开网络,并安装一套最新的“木马克星”(我安装的是V5.50版本) 2)正常启动电脑,正常后运行“木马克星”,程序将会在系统内找到Backdoor.GPigeon.uac木马的可疑文件,我这次发现的是在c:windows文件夹下的“win32.exe”文件,木马克星会提醒你是否删除此文件,结果是不能被删除,为什么呢?我就在“文件夹选项”的“查看”面板中勾选“显示系统文件夹内容”、“显示所有文件及文件夹”两个选项,按“确定”按钮。
电脑内的所有文件就能完全显示,我再访问c:windows文件夹,果然在其中找到“win32.exe”文件——文件图标是一个很普通、很不起眼的图标,它被设置成“指读”、“系统”、“存档”文件而起掩饰作用。
我尝试直接将其删除,结果仍是无法删除,提示是“系统正在使用,文件处于保护状态”。
3)重启电脑,并按F8进入安全模式,再进入该文件,这时大家将能看到“win32.exe”文件的真实面目——它正是那个大小为260-280k的文件的复本,仍是一个自释放型压缩包,也就是它,每次电脑启动时它均会将内含的病毒注入explorer.exe,iexplore.exe,csrss.exe,lsass.exe等系统进程。
最后,当然是删除此文件! 4)再次重启,在安全模式下,点“运行”,输入“regedit”,进入注册表,在“查找”项内输入病毒文件名,这里是“win32.exe”,经过搜索,将所有相关的注册表键值删除。
5)重启电脑,在正常情况下,运行“木马克星”,扫描结果是:无可疑木马。
结果证明了我们采取的手段没有错。
另外,对于使用瑞星杀毒软件的朋友,通常在中毒之后,在完全断开网络的情况下启动电脑,如果您打开了瑞星的“开机扫描”功能,那么瑞星是能够截杀被注入后的病毒的,但也同样需要经过上述手法彻底清除病毒。
而且在彻底清除后,再次断网启动,您会发现病毒没有了,截杀病毒的通报也不会出现了
- 四国军棋刷分器木马程序 Backdoor.Win32.Hupigon.w相关文档
丽萨主机122元/每季,原生IP,CN2 GIA网络
萨主机(lisahost)新上了美国cn2 gia国际精品网络 – 精品线路,支持解锁美区Netflix所有资源,HULU, DISNEY, StartZ, HBO MAX,ESPN, Amazon Prime Video等,同时支持Tiktok。套餐原价基础上加价20元可更换23段美国原生ip。支持Tiktok。成功下单后,在线充值相应差价,提交工单更换美国原生IP。!!!注意是加价20换原生I...
CYUN专注海外精品服务器资源 国庆钜惠 最低5折起 限量促销
国庆钜惠 最低5折起 限量促销CYUN专注海外精品服务器资源,主营香港CN2 GIA、美国CERA、美国高防服务器资源,实体公司,ISP/IDC资质齐全,客服配备齐全。本次针对国庆推出非常给力的促销活动,旗下所有平台同享,新老客户同享,限时限量,售完截止。活动截止时间:2021年10月9日官网地址:www.cyun.net参与机型:香港CN2 GIA云服务器、香港双程CN2云服...
简单测评melbicom俄罗斯莫斯科数据中心的VPS,三网CN2回国,电信双程cn2
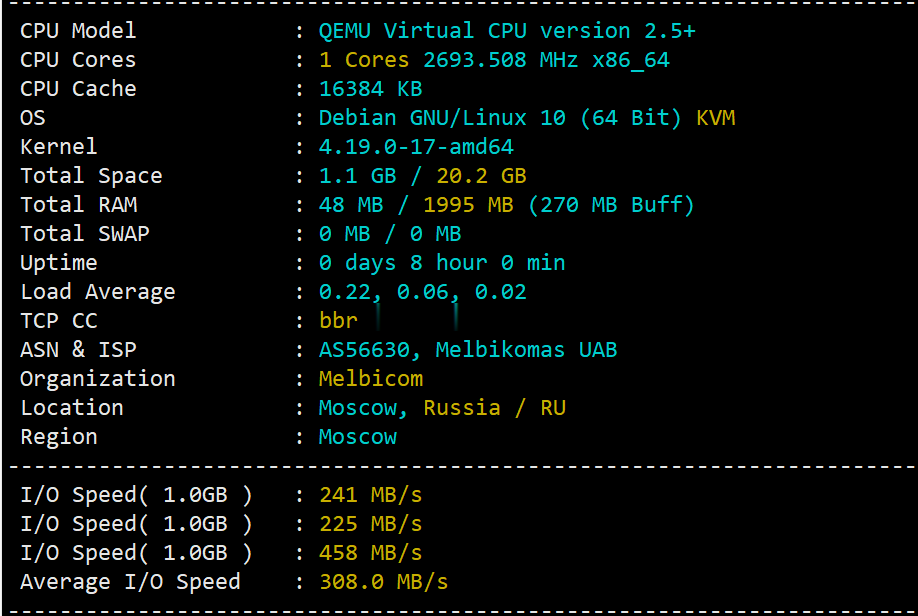
melbicom从2015年就开始运作了,在国内也是有一定的粉丝群,站长最早是从2017年开始介绍melbicom。上一次测评melbicom是在2018年,由于期间有不少人持续关注这个品牌,而且站长貌似也听说过路由什么的有变动的迹象。为此,今天重新对莫斯科数据中心的VPS进行一次简单测评,数据仅供参考。官方网站: https://melbicom.net比特币、信用卡、PayPal、支付宝、银联...
四国军棋刷分器为你推荐
-
100教育1对3考研中教育综合考试时间多长家长时空app有什么APP可以增加孩子学习兴趣吗?问道手游法宝任务问道手游法宝系统详解 法宝怎么获得微疯客手机助手请问vivo手机助手在哪里下载?胆汁其实由人体的哪一个器官分泌的B站密码忘了,想问下密码格式是六位还是八位?是由字母和数字组成的鱼和熊掌不可兼得是形容理财鱼与熊掌不可兼得原文鱼和熊掌不可兼得是形容理财鱼和熊掌指什么啊?代表什么啊?安卓魔兽战场wow战场牌子怎么获得?3d海底世界动态桌面我想要一个海底世界的动态桌面,怎么办??奇热网高清电视剧剩余公主几点更新啊??!!