解决百度统计无法获取https来源的referrer
百度浏览器抢票专版 时间:2021-02-28 阅读:()
我们都知道,当我们的页面请求一个js文件、一个cs文件或者点击到其他页面,浏览器一般都会给这些请求头加上表示来源的Referrer字段.
Referrer在分析用户的来源时非常有用,比如大家熟悉的百度统计里面就利用到Referrer信息了.
但是遗憾的是,目前百度统计仅仅支持来源于http页面的referrer头信息;也就是说,如果你网站是http的,那么百度统计只能统计到从其他http页面进入到你网站的referrer,而如果是从https页面进入到你的网站,百度统计目前是无法统计到.
在介绍解决办法之前,我们先来了解ReferrerPolicies.
ReferrerPolicies如果想及时了解Spark、Hadoop或者Hbase相关的文章,欢迎关注微信公共帐号:iteblog_hadoop目前存在九种ReferrerPolicies,包括:空字符串、no-referrer,no-referrer-when-downgrade,same-origin,origin,strict-origin,origin-when-cross-origin,strict-origin-when-cross-origin以及unsafe-url:enumReferrerPolicy{"","no-referrer","no-referrer-when-downgrade","same-origin","origin","strict-origin","origin-when-cross-origin","strict-origin-when-cross-origin",1/5"unsafe-url"};我们这对每种ReferrerPolicies进行介绍.
空字符串空字符串表示没有referrer策略.
比如我们有一个HTML标签元素,而且并没有声明任何的ReferrerPolicies,这时候的ReferrerPolicies就是空字符串.
默认的空字符串ReferrerPolicies就等同于no-referrer-when-downgrade.
no-referrer最简单的ReferrerPolicies就是no-referrer;这种ReferrerPolicies会导致所有的请求都不带referrer信息.
比如如果https://www.
iteblog.
com/archives/1929页面将ReferrerPolicies设置成no-referrer,那么从这个页面转到https://www.
iteblog.
com/(或者其他任何页面)都不会发送Referer头信息.
no-referrer-when-downgrade这种策略在从受TLS保护的URL跳转到任何潜在可信的URL以及从不受TLS保护的URL(比如HTTP)跳转到任何URL都会发送完整的URLReferrer信息.
但是如果从受TLS保护的URL(比如HTTPS)跳转不受信任的URL(比如HTTP),那么Referrer头将不会带任何的信息.
这是大多数浏览器默认的ReferrerPolicies.
比如:假设https://www.
iteblog.
com/archives/1929页面的ReferrerPolicies设置成no-referrer-when-downgrade,那么从这个页面跳转到任何的https页面将会带上值为https://www.
iteblog.
com/archives/1929的Referer头信息;但是如果从那个页面跳转到任何HTTP页面,将不会带上任何的Referer头信息.
这就是为什么百度统计无法获取到从HTTPS跳转到HTTP的信息.
same-origin对于同源的链接,会发送referrer,其他的不会.
同源意味着域名需要相同,iteblog.
com和idea.
iteblog.
com是非同源的.
origin2/5这种ReferrerPolicies对于任何资源(包括可信和不可信)来说只发送网站的根域名,不发送完整的url.
比如:https://www.
iteblog.
com/archives/1929页面的ReferrerPolicies设置成origin,那么从这个页面跳转到任何网站将会带上值为https://www.
iteblog.
com/的Referer头信息.
strict-origin我们可以把他看做是origin和no-referrer-when-downgrade的结合体.
也就是说,如果从受TLS保护的URL跳转到任何潜在可信的URL以及从不受TLS保护的URL(比如HTTP)跳转到任何URL都会发送根域名的Referrer头信息.
但是如果从受TLS保护的URL(比如HTTPS)跳转不受信任的URL(比如HTTP),那么Referrer头将不会带任何的信息.
比如https://www.
iteblog.
com/archives/1929页面的ReferrerPolicies设置成strict-origin,那么从它跳转到https://xxx.
iteblog.
com将会带上值为https://www.
iteblog.
com/的Referer头信息;如果从那个页面跳转到http://idea.
iteblog.
com将不会带上任何的Referer头信息.
再比如:http://idea.
iteblog.
com页面的ReferrerPolicies设置成strict-origin,那么从这个页面跳转到http://books.
iteblog.
com或者https://www.
iteblog.
com/archives/1929将会带上值为http://idea.
iteblog.
com/的Referer头信息.
不过目前这种ReferrerPolicies浏览器可能不支持.
origin-when-cross-origin该策略在同源的链接中发送完整的URL,其他情况仅发送根域名.
需要注意的是https://www.
iteblog.
com和被认为是非同源的.
比如https://www.
iteblog.
com/archives/1929页面的ReferrerPolicies设置成origin-when-cross-origin,那么从它跳转到https://www.
iteblog.
com/archives/1464将会带上值为https://www.
iteblog.
com/archives/1929的Referer头信息;如果从那个页面跳转到http://idea.
iteblog.
com/页面(注意这里HTTP和HTTPS页面都可以),将会带上值为https://www.
iteblog.
com/的Referer头信息.
不过这种ReferrerPolicies在Chrome实现的时候被误写成了origin-when-crossorigin.
strict-origin-when-cross-origin这种策略可以看做是origin-when-cross-origin和no-referrer-when-downgrade的结合体.
对于同源请求,发送完整的URL;对于同为https的页面,或者是从HTTP页面跳转到任何的页面(包括HTTP和HTTPS)只发送根域名;如果是从https页面跳转到http将不发送referrer.
Ifadocumentathttps://example.
com/page.
htmlsetsapolicyof"strict-origin-when-cross-origin",thennavigationstohttps://example.
com/not-page.
htmlwouldsenda3/5Refererheaderwithavalueofhttps://example.
com/page.
html.
Navigationsfromthatsamepagetohttps://not.
example.
com/wouldsendaRefererheaderwithavalueofhttps://example.
com/.
Navigationsfromthatsamepagetohttp://not.
example.
com/wouldsendnoRefererheader.
unsafe-url无论是否发生协议降级(HTTPS到HTTP),无论是本站链接还是站外链接,统统都发送Referrer信息.
这是最宽松而最不安全的策略;比如:https://www.
iteblog.
com/archives/1929页面的ReferrerPolicies设置成unsafe-url,那么从它跳转到http://idea.
iteblog.
com/页面(注意这里HTTP和HTTPS页面都可以),将会带上值为https://www.
iteblog.
com/archives/1929的Referer头信息.
如何设置页面是设置ReferrerPolicies主要有以下几种CSP响应头CSP(ContentSecurityPolicy),是一个跟页面内容安全有关的规范.
在HTTP中通过响应头中的Content-Security-Policy字段来告诉浏览器当前页面要使用何种CSP策略.
:Content-Security-Policy:referrer我们还可以在里面设置:标签通过标签也可以指定Referrer策略,同样很简单:4/5我们把放在.
.
.
之间.
注意,如果出现的位置不对会被忽略.
同样,如果没有给它定义content属性,或者content属性为空,也会被忽略.
如果content属性不是合法的取值,浏览器会自动选择no-referrer这种最严格的策略.
标签的referrer属性通过给标签增加referrer属性也可以指定Referrer策略,格式如下:过往记忆这种方式作用的只是这一个链接.
并且,标签可用的Referrer策略只有三种:no-referrer、origin以及unsafe-url.
另外,这样针对单个链接设置的策略优先级比CSP和要高.
解决百度统计无法获取https页的referrer说到这里,如果我们想让百度统计能够统计到来源HTTPS的页面,我们有两种方式:(1)、将自己的网站也升级到HTTPS(参考《在Nginx中使用Let'sEncrypt免费证书配置HTTPS》);(2)、让对方网站设置相关的ReferrerPolicies.
本博客文章除特别声明,全部都是原创!
原创文章版权归过往记忆大数据(过往记忆)所有,未经许可不得转载.
本文链接:【】()PoweredbyTCPDF(www.
tcpdf.
org)5/5
Referrer在分析用户的来源时非常有用,比如大家熟悉的百度统计里面就利用到Referrer信息了.
但是遗憾的是,目前百度统计仅仅支持来源于http页面的referrer头信息;也就是说,如果你网站是http的,那么百度统计只能统计到从其他http页面进入到你网站的referrer,而如果是从https页面进入到你的网站,百度统计目前是无法统计到.
在介绍解决办法之前,我们先来了解ReferrerPolicies.
ReferrerPolicies如果想及时了解Spark、Hadoop或者Hbase相关的文章,欢迎关注微信公共帐号:iteblog_hadoop目前存在九种ReferrerPolicies,包括:空字符串、no-referrer,no-referrer-when-downgrade,same-origin,origin,strict-origin,origin-when-cross-origin,strict-origin-when-cross-origin以及unsafe-url:enumReferrerPolicy{"","no-referrer","no-referrer-when-downgrade","same-origin","origin","strict-origin","origin-when-cross-origin","strict-origin-when-cross-origin",1/5"unsafe-url"};我们这对每种ReferrerPolicies进行介绍.
空字符串空字符串表示没有referrer策略.
比如我们有一个HTML标签元素,而且并没有声明任何的ReferrerPolicies,这时候的ReferrerPolicies就是空字符串.
默认的空字符串ReferrerPolicies就等同于no-referrer-when-downgrade.
no-referrer最简单的ReferrerPolicies就是no-referrer;这种ReferrerPolicies会导致所有的请求都不带referrer信息.
比如如果https://www.
iteblog.
com/archives/1929页面将ReferrerPolicies设置成no-referrer,那么从这个页面转到https://www.
iteblog.
com/(或者其他任何页面)都不会发送Referer头信息.
no-referrer-when-downgrade这种策略在从受TLS保护的URL跳转到任何潜在可信的URL以及从不受TLS保护的URL(比如HTTP)跳转到任何URL都会发送完整的URLReferrer信息.
但是如果从受TLS保护的URL(比如HTTPS)跳转不受信任的URL(比如HTTP),那么Referrer头将不会带任何的信息.
这是大多数浏览器默认的ReferrerPolicies.
比如:假设https://www.
iteblog.
com/archives/1929页面的ReferrerPolicies设置成no-referrer-when-downgrade,那么从这个页面跳转到任何的https页面将会带上值为https://www.
iteblog.
com/archives/1929的Referer头信息;但是如果从那个页面跳转到任何HTTP页面,将不会带上任何的Referer头信息.
这就是为什么百度统计无法获取到从HTTPS跳转到HTTP的信息.
same-origin对于同源的链接,会发送referrer,其他的不会.
同源意味着域名需要相同,iteblog.
com和idea.
iteblog.
com是非同源的.
origin2/5这种ReferrerPolicies对于任何资源(包括可信和不可信)来说只发送网站的根域名,不发送完整的url.
比如:https://www.
iteblog.
com/archives/1929页面的ReferrerPolicies设置成origin,那么从这个页面跳转到任何网站将会带上值为https://www.
iteblog.
com/的Referer头信息.
strict-origin我们可以把他看做是origin和no-referrer-when-downgrade的结合体.
也就是说,如果从受TLS保护的URL跳转到任何潜在可信的URL以及从不受TLS保护的URL(比如HTTP)跳转到任何URL都会发送根域名的Referrer头信息.
但是如果从受TLS保护的URL(比如HTTPS)跳转不受信任的URL(比如HTTP),那么Referrer头将不会带任何的信息.
比如https://www.
iteblog.
com/archives/1929页面的ReferrerPolicies设置成strict-origin,那么从它跳转到https://xxx.
iteblog.
com将会带上值为https://www.
iteblog.
com/的Referer头信息;如果从那个页面跳转到http://idea.
iteblog.
com将不会带上任何的Referer头信息.
再比如:http://idea.
iteblog.
com页面的ReferrerPolicies设置成strict-origin,那么从这个页面跳转到http://books.
iteblog.
com或者https://www.
iteblog.
com/archives/1929将会带上值为http://idea.
iteblog.
com/的Referer头信息.
不过目前这种ReferrerPolicies浏览器可能不支持.
origin-when-cross-origin该策略在同源的链接中发送完整的URL,其他情况仅发送根域名.
需要注意的是https://www.
iteblog.
com和被认为是非同源的.
比如https://www.
iteblog.
com/archives/1929页面的ReferrerPolicies设置成origin-when-cross-origin,那么从它跳转到https://www.
iteblog.
com/archives/1464将会带上值为https://www.
iteblog.
com/archives/1929的Referer头信息;如果从那个页面跳转到http://idea.
iteblog.
com/页面(注意这里HTTP和HTTPS页面都可以),将会带上值为https://www.
iteblog.
com/的Referer头信息.
不过这种ReferrerPolicies在Chrome实现的时候被误写成了origin-when-crossorigin.
strict-origin-when-cross-origin这种策略可以看做是origin-when-cross-origin和no-referrer-when-downgrade的结合体.
对于同源请求,发送完整的URL;对于同为https的页面,或者是从HTTP页面跳转到任何的页面(包括HTTP和HTTPS)只发送根域名;如果是从https页面跳转到http将不发送referrer.
Ifadocumentathttps://example.
com/page.
htmlsetsapolicyof"strict-origin-when-cross-origin",thennavigationstohttps://example.
com/not-page.
htmlwouldsenda3/5Refererheaderwithavalueofhttps://example.
com/page.
html.
Navigationsfromthatsamepagetohttps://not.
example.
com/wouldsendaRefererheaderwithavalueofhttps://example.
com/.
Navigationsfromthatsamepagetohttp://not.
example.
com/wouldsendnoRefererheader.
unsafe-url无论是否发生协议降级(HTTPS到HTTP),无论是本站链接还是站外链接,统统都发送Referrer信息.
这是最宽松而最不安全的策略;比如:https://www.
iteblog.
com/archives/1929页面的ReferrerPolicies设置成unsafe-url,那么从它跳转到http://idea.
iteblog.
com/页面(注意这里HTTP和HTTPS页面都可以),将会带上值为https://www.
iteblog.
com/archives/1929的Referer头信息.
如何设置页面是设置ReferrerPolicies主要有以下几种CSP响应头CSP(ContentSecurityPolicy),是一个跟页面内容安全有关的规范.
在HTTP中通过响应头中的Content-Security-Policy字段来告诉浏览器当前页面要使用何种CSP策略.
:Content-Security-Policy:referrer我们还可以在里面设置:标签通过标签也可以指定Referrer策略,同样很简单:4/5我们把放在.
.
.
之间.
注意,如果出现的位置不对会被忽略.
同样,如果没有给它定义content属性,或者content属性为空,也会被忽略.
如果content属性不是合法的取值,浏览器会自动选择no-referrer这种最严格的策略.
标签的referrer属性通过给标签增加referrer属性也可以指定Referrer策略,格式如下:过往记忆这种方式作用的只是这一个链接.
并且,标签可用的Referrer策略只有三种:no-referrer、origin以及unsafe-url.
另外,这样针对单个链接设置的策略优先级比CSP和要高.
解决百度统计无法获取https页的referrer说到这里,如果我们想让百度统计能够统计到来源HTTPS的页面,我们有两种方式:(1)、将自己的网站也升级到HTTPS(参考《在Nginx中使用Let'sEncrypt免费证书配置HTTPS》);(2)、让对方网站设置相关的ReferrerPolicies.
本博客文章除特别声明,全部都是原创!
原创文章版权归过往记忆大数据(过往记忆)所有,未经许可不得转载.
本文链接:【】()PoweredbyTCPDF(www.
tcpdf.
org)5/5
- 解决百度统计无法获取https来源的referrer相关文档
- 北斗百度浏览器抢票专版
- 傲游海豚们的衰落:独立浏览器之路越走越窄
- 打开百度地图坐标:http://api.map.baidu.com/lbsapi/getpoint/
- 车票2020年春运火车票抢票时间
- 春运20XX年春运抢票攻略(新版)(春节范文)
- 春运春运票最难抢城市排行榜「现在的公布」(春节范文)
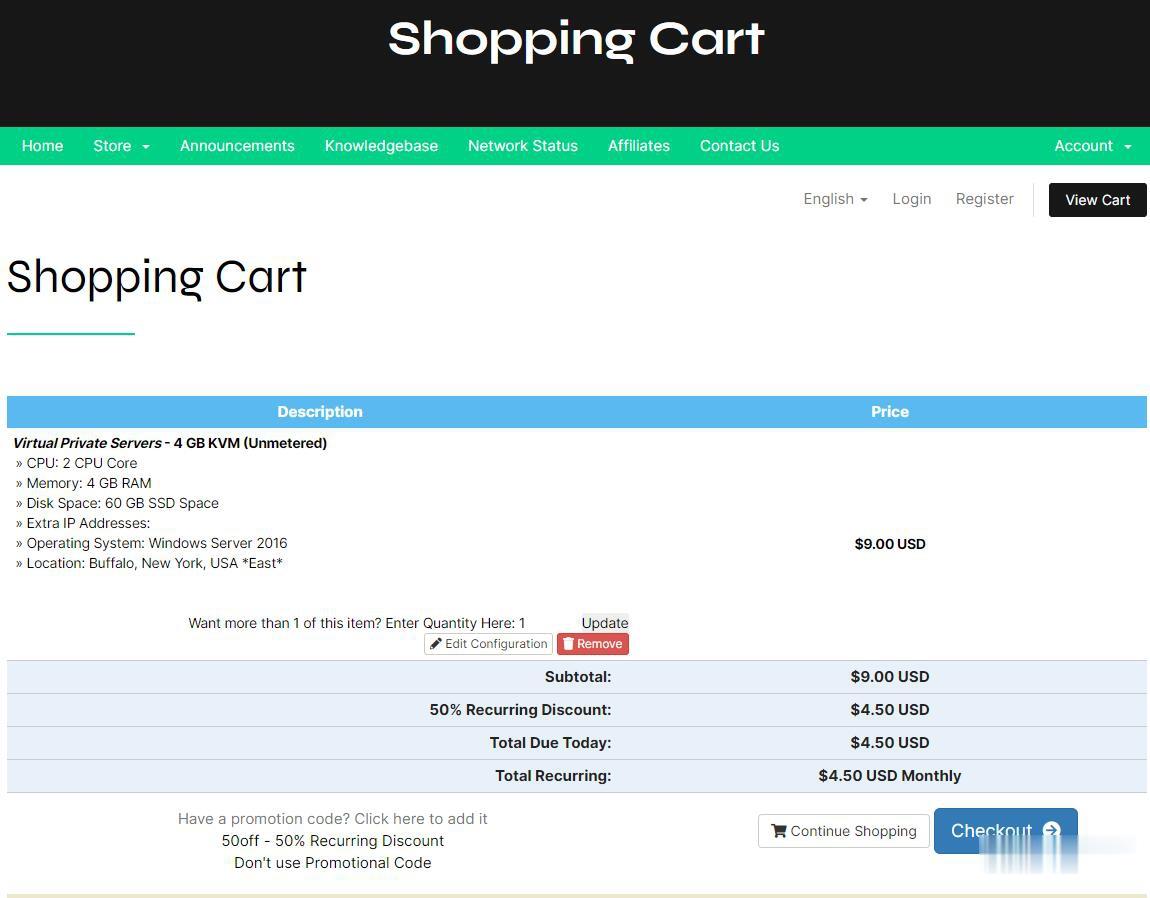
CheapWindowsVPS$4.5/月,美国VPS/免费Windows系统/1Gbps不限流量/,可选美洲、欧洲、亚洲等8大机房
国外商家提供Windows系统的并不常见,CheapWindowsVPS 此次提供的 2 款 VPS 促销套餐,提供 5 折永久优惠码,优惠后月付 4.5 美元起,价格还是挺诱人的,VPS 不限流量,接入 1Gbps 带宽,8 个机房皆可选,其中洛杉矶机房还提供亚洲优化网络供选择,操作系统有 Windows 10 专业版、2012 R2、2016、Linux等。Cheap Windows VPS是...
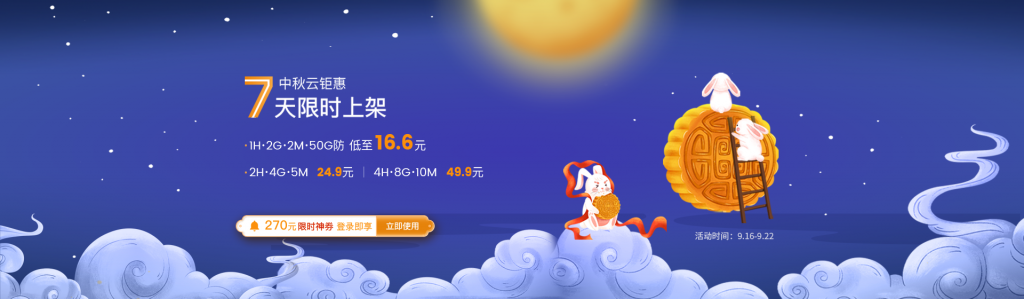
萤光云(16元/月)高防云服务器自带50G防御
螢光云官網萤光云成立于2002年,是一家自有IDC的云厂商,主打高防云服务器产品。在国内有福州、北京、上海、台湾、香港CN2节点,还有华盛顿、河内、曼谷等海外节点。萤光云的高防云服务器自带50G防御,适合高防建站、游戏高防等业务。本次萤光云中秋云活动简单无套路,直接在原有价格上砍了一大刀,最低价格16元/月,而且有没有账户限制,新老客户都可以买,就是直接满满的诚意给大家送优惠了!官网首页:www....
修罗云50元/月起香港大宽带NAT VPS,香港沙田建站2核2G5M仅70元/月起
修罗云怎么样?修罗云是一家国内老牌商家,修罗云商家以销售NAT机器起家,国内的中转机相当不错,给的带宽都非常高,此前推荐的也都是国内NAT VPS机器。今天,云服务器网(www.yuntue.com)小编主要介绍一下修罗云的香港云服务器,适合建站,香港沙田cn2云服务器,2核2G,5M带宽仅70元/月起,同时香港香港大带宽NAT VPS低至50元/月起,性价比不错,可以尝试一下!点击进入:修罗云官...
百度浏览器抢票专版为你推荐
-
深圳公交车路线深圳公交路线微信如何建群微信怎么建群?1433端口路由器1433端口怎么开启网店推广网站网店怎么推广?中小企业信息化什么是企业信息化,应该这样实施iphone6上市时间iphone6什么时候上市,价格是多少?安全漏洞web安全漏洞有哪些电子商务网站模板网页制作模板电子商务网站模板电子商务网站模板有免费的吗?电子商务网站模板哪里有?电子商务网站模板怎么找?电子商务网站模板电子商务网站策划书