签名证书签名
证书签名 时间:2021-04-29 阅读:()
信息工程DOI:10.
15961/j.
jsuese.
201601065一种改进的RSA基无证书多重签名方案农强,黄茹芬,陈群山(闽南师范大学计算机学院,福建漳州363000)摘要:针对刘莉等基于RSA的无证书多重签名方案构造了3类伪造攻击,攻击显示该方案存在公钥替换攻击的缺陷,同时该方案也无法抵抗不诚实用户或不诚实用户与恶意密钥生成中心(keygenerationcenter,KGC)的合谋攻击.
分析发现原方案不安全的主要原因在于把敌手不能伪造一个有效的个体签名直接等同于敌手不能伪造一个有效的多重签名.
针对目前无证书多重签名的安全模型不够严谨的现状,给出安全增强的无证书多重签名的安全模型,该模型保证多重签名是有效的,当且仅当所有个体签名都是有效的.
通过在部分私钥生成阶段对用户公钥的部分参数进行签名,在多重签名阶段将个体签名与用户公钥进行绑定,将其放进Hash函数进行散列计算,给出抗合谋攻击的改进方案.
改进方案无需依赖于安全信道,其签名阶段较原方案减少L个指数运算和L-3个乘法运算,验证阶段较原方案减少3个指数运算,签名长度较原方案减少|N|比特,其中L代表签名者个数,|N|代表系统参数N的比特长度,因而具有更优的运行效率.
在随机预言机模型下,改进方案的个体签名在RSA和离散对数困难性假设下是可证安全的,而多重签名的不可伪造性是通过Hash函数的抗碰撞特性来保证的.
关键词:RSA;无证书多重签名;合谋攻击;安全模型;Hash函数中图分类号:TN918.
1文献标志码:A文章编号:2096-3246(2017)04-0129-07AnImprovedRSA-basedCertificatelessMulti-signatureSchemeNONGQiang,HUANGRufen,CHENQunshan(CollegeofComputer,MinnanNormalUniv.
,Zhangzhou363000,China)Abstract:ThreeforgeryattacksonLiuLietal.
'sRSA-basedcertificatelessmulti-signatureschemewerefirstpresented.
Itcouldbefoundthattheirschemewasvulnerabletokeyreplacementattacks.
Theschemealsocouldnotresistconspiracyattackofdishonestsignersoradishonestsignerwithamaliciouskeygenerationcenter(KGC).
Analysisrevealedthatthemainreasonofinsecurityoftheoriginalschemewasthatthefor-geryofavalidindividualsignaturewasequivalenttotheforgeryofavalidmulti-signaturegeneratedbyanadversary.
Sincetheexistingsecuritymodelsofcertificatelessmulti-signaturewerenotsorigorous,animprovedsecuritymodelwasdevelopedinthispaper.
Itguaranteedthatthemulti-signaturewasvalidifandonlyifeveryindividualsignaturewasvalid.
Bymeansofsigningthepartoftheuser'spublickeyinthestageofpartialprivatekeygeneration,andbindingtheindividualsignatureanduser'spublickeytohashfunctioninthestageofmulti-signaturegeneration,anim-provedschemeresistanttoconspiracyattackwasproposed.
Theimprovedschemedidnotrelyonsecurechannelsandhadbetterefficiency.
ThecostswerereducedbyLexponentiationsandL-3multiplicationsinthestageofmulti-signaturegenerationandthreeexponentiationsinthestageofmulti-signatureverification,whereLwasthenumberofsigners.
Thesizeofthesignaturewasdecreasedby|N|bits,where|N|wasthebinarylengthofthesystemparameterN.
TheindividualsignaturewasprovablysecureunderassumptionsofintractabilityofRSAanddiscretelogarithm.
Theunforgeabilityofmulti-signaturewasachievedthroughthecollisionresistancepropertyofhashfunction.
Keywords:RSA;certificatelessmulti-signature;conspiracyattack;securitymodel;hashfunction为了从根本上解决公钥基础设施中的证书管理问题和基于身份密码体制中的密钥托管问题,文献[1]提出的无证书密码体制已成为竞相研究的热点并取得丰硕的成果.
为了减少签名所带来的通信和计算开销,文献[2]提出的多重签名技术允许L个用户Ui,其中,共同对消息M产生一个紧凑的签名,使收稿日期:2016–09–22基金项目:国家自然科学基金资助项目(61170246);福建省中青年教师教育科研基金资助项目(JA15317)作者简介:农强(1978—),男,副教授,硕士.
研究方向:密码学与网络安全.
E-mail:nong_qiang@163.
comhttp://jsuese.
ijournals.
cnhttp://jsuese.
scu.
edu.
cn第49卷第4期工程科学与技术Vol.
49No.
42017年7月ADVANCEDENGINEERINGSCIENCESJuly2017得验证方只需检验压缩后的签名便可确认是否是指定的Ui对M所做的签名,降低了签名的存储空间及通信开销,这对诸如无线传感器网络等能耗受限的系统来讲更具吸引力.
目前已提出的无证书多重签名[3–7]普遍基于双线性对困难问题来实现因而效率不高,而现实中使用的密码学方案设计都是面向RSA等经典数论难题的,软硬件实现上相对比较成熟,这使得设计RSA基的无证书多重签名方案[8],有着极为重要的现实意义.
其次,已提出方案需使用安全信道来分发用户的部分私钥,若系统用户的数量较大时可能要付出极高的代价,这限制了方案在现实中的应用.
另外,已提出方案在多重签名阶段普遍采用计算或者的方法来产生所有用户的多重签名,这使得不诚实用户可以通过交换签名的部分参数来伪造多重签名,也就是说,只对生成的多重签名进行合法性验证,并不能确保生成的多重签名是正确的.
这里需要注意的是,多重签名者在生成多重签名前并不需要对单个签名进行逐一验证,否则多重签名也就失去了其特有的优势.
最后,已提出方案的安全模型也并未考虑不诚实用户与恶意KGC合谋攻击的问题.
在无证书多重签名体制中,用户的私钥由KGC秘密为用户生成的部分私钥和用户随机选取的秘密值组成,用户公钥是没有证书机构(certificateauthority,CA)的证书来认证的,攻击者可以在其发布的公钥中嵌入任意用户的公钥,使得在多重签名的验证中包含对这些公钥所对应的秘密值的隐含验证.
倘若攻击者的能力被限制不能发起这种攻击,造成方案潜在的安全隐患在于系统无法保证多重签名的有效性与个体签名的有效性是等价的,攻击者可以伪造包含至少一个诚实者的多重签名.
固然,单用户模式下的无证书签名方案是不需要考虑此类合谋攻击的,因为总是假定用户自己不会与KGC合谋来伪造自己的签名,否则无证书密码体制所定义的两类典型的攻击者(AⅠ,AⅡ)将变得毫无意义.
因此,有效的面向多用户环境的无证书多重签名必须是抗合谋攻击安全的.
笔者针对文献[8]所提的RSA基无证书多重签名进行了密码学分析,指出该方案在抵御密钥替换攻击以及合谋攻击方面存在安全漏洞,并给出3种具体的伪造攻击方法.
第1种攻击来自于外部第3方,而后两种攻击来自于不诚实用户或不诚实用户与恶意KGC的合谋.
笔者分别讨论了出现上述伪造攻击的原因,针对已有的无证书多重签名的安全模型存在不足的问题,给出新的无证书多重签名的安全模型.
新模型保证无证书多重签名是有效的当且仅当所有的个体签名都是有效的,并针对原方案的缺陷给出了新的安全模型下的改进方案.
与已提出方案相比,改进方案具有以下优点:首先,改进方案即不依赖任何的安全信道来分发用户密钥,也无需共同协商统一的随机信息或者同步一个时钟,降低了系统的通信代价;其次,改进方案具有更短的签名长度和更高的计算效率;最后,改进方案通过合理利用Hash函数参数及其抗碰撞特性,有效克服不诚实用户与恶意KGC的合谋攻击.
1对文献[8]方案的3类伪造攻击限于篇幅,文献[8]中的方案不再赘述,以下给出3类具体的伪造攻击过程,证明该方案是不安全的.
1.
1外部第3方的替换公钥攻击此类敌手即为类型Ⅰ攻击者AⅠ,AⅠ通过以下步骤伪造多重签名.
1)在系统建立阶段,AⅠ被挑战者C赋予公共参数Params=(e,n,g,H,H0).
2)AⅠ随机选择,计算,其中,然后依次签发替换公钥询问,C分别将身份标识为IDi的用户公钥替换为.
3)AⅠ随机选择2L个值,计算和,然后向挑战者C签发H-hash询问,C随后计算并将h返回给AⅠ.
4)AⅠ分别检查能否被e整除,若不能,则重复步骤3).
否则,AⅠ计算,和.
AⅠ最终输出消息m的伪造的多重签名.
伪造的签名总是能通过验证,这是因为:在无证书密码系统中,公钥是没有证书来认证的,如果验证者只知道签名者的身份和公钥而不知道公钥对应的秘密值,也就无法证明公钥的合法性.
因此,原方案的验证同余式并不能充分地验证公钥是否正确形成,即使同余式成立也只说明130工程科学与技术第49卷而不保证,这是原方案无法抵抗公钥替换攻击的主要原因.
1.
2内部用户的合谋攻击为简单起见,不妨假设成员和是L个成员中的2个不诚实的成员,以下给出和通过相互交换各自签名的部分参数来伪造多重签名的过程.
1)和分别随机选取,计算和,将发送给,将发送给.
2)利用交换的参数,和分别输出对消息m的普通签名和,最终得到对消息m的无证书多重签名.
显然伪造是成功的,即使多重签名嵌入了和各自生成的不合法的签名.
原方案之所以无法抵抗内部用户的合谋攻击,其原因在于多重签名人在进行多重签名时无法保证单个签名的合法性,从而导致签名不具备不可否认性.
1.
3内部用户和恶意KGC的合谋攻击不失一般性,假设成员是L个成员中的不诚实成员,以下给出通过与KGC合谋来伪造多重签名的过程.
1)随机选择,并发布作为其对应公钥.
2)随机选择2L个值,计算和,然后向挑战者C签发H-hash询问,C随后计算并将h返回给.
3)首先计算,再令,.
KGC分别计算.
最终,和KGC输出消息m的伪造的多重签名.
以下验证伪造的签名是有效的:从以上攻击过程可知,KGC能计算所有用户的部分私钥,而虽然不知道其余L-1个用户的秘密值,但在其发布的公钥中嵌入了其余L-1个用户的公钥,使得在验证同余式中包含了对秘密值的隐含验证,这是原方案无法抵抗此类合谋的主要原因.
2新的无证书多重签名安全模型2.
1典型安全模型的不足首先,典型的多重签名方案[9]的安全模型刻画出一个直观的要求:敌手不能伪造出包含至少一个诚实者的多重签名.
敌手为了能够伪造没有被攻破的那一部分签名者的签名,向挑战者发起一系列询问,敌手的目标是能产生一个包含诚实者的任意签名子群的关于消息M的伪造的多重签名.
目前的无证书多重签名普遍沿用此类安全模型,敌手攻击成功的条件也变成Ⅰ型敌手AⅠ不能提交诚实方的部分私钥询问,Ⅱ型敌手AⅡ不能提交诚实方的秘密值询问且不能替换其公钥.
该模型的主要缺陷在于把敌手不能伪造一个有效的个体签名直接等价于敌手不能伪造一个有效的多重签名.
其次,目前的无证书多重签名的安全模型也并未全面考虑敌手的攻击能力,上节的合谋攻击给出了一个在旧模型下被证明安全的体制在现实中却不安全的实例.
实际上,多重签名的一个已知安全要求是能抵抗欺诈密钥攻击[10].
在欺诈密钥攻击中,一个内部敌手可以选择其密钥为其它诚实者密钥的一个函数去实现其攻击目标.
为了达到可证明的安全性,文献[11]的方案使用了私钥知识(knowledgeofsecretkey,KOSK)假设,要求签名者必须通过密钥注册协议向CA注册其公钥,同时出示其对应的私钥;文献[12]使用了私钥拥有证明(proofofpossession,POP)假设,要求签名者向CA注册其公钥时只要证明其拥有所选公钥对应的私钥即可.
然而,在无证书公钥密码体制下,以上假设均不成立,因为用户无须额外向验证者证明其拥有公钥所对应的秘密值.
这样一来,敌手就可以轻易地在其发布的公钥中嵌入任意用户的公钥,使得在验证方程中包含了对这些公钥所对应秘密值的隐含验证,也就是说,敌手能够伪造出包含任意诚实者的有效多重签名.
2.
2新的安全模型非形式化地讲,安全的多重签名等同于在一定的游戏规则下,敌手既不能伪造个体签名,也无法伪造多重签名,形式化地说,是选择消息和身份攻击下的存在性不可伪造.
一个安全的多重签名包括两个方面的安全要求:个体签名的合法性,多重签名的合法性,也即保证一个多重签名是安全的当且仅当所有的个体签名都是安全的.
目前的无证书多重签名方案无法克服合谋攻击的主要原因在于直接使用运算或者运算来生成多重签名,使得验证等式并第4期农强,等:一种改进的RSA基无证书多重签名方案131不保证多重签名嵌入了指定的用户生成的合法签名.
解决该问题的一个有效途径是充分利用Hash函数的抗碰撞特性,在多重签名生成阶段将个体签名的参数放进Hash函数中进行散列计算,使得多重签名的有效验证等价于对所有个体签名的有效验证,也即多重签名是抗合谋攻击安全的,当且仅当对多重签名的验证包含了对所有个体签名的有效验证.
以下主要参照文献[1,13–14]中的定义,给出无证书签名的安全模型.
定义1在适应性选择消息和身份攻击下,如果不存在任何多项式有界的攻击者A{AⅠ,AⅡ}以不可忽略的概率赢得以下游戏,则称一个无证书签名方案是安全的.
1)初始化:挑战者C输入安全参数,运行系统参数设置算法得到系统主密钥msk和公开参数.
如果是第1类敌手AⅠ,C返回给AⅠ;如果是第2类敌手AⅡ,C返回和msk给AⅡ.
2)询问阶段:A适应性的向C提交有界次的Hash询问、公钥询问、公钥替换询问、部分私钥询问、秘密值询问和签名询问.
3)伪造阶段:最后,A输出有效的四元组,说A在游戏中获胜,当且仅当:A没有提交身份为,公钥为的用户对消息的签名询问;若A=AⅠ,限制其同时提交身份为,公钥为的用户的公钥替换询问和部分私钥询问,并限制其提交身份为,公钥为的用户的秘密值询问;若A=AⅡ,限制其提交身份为,公钥为的用户的秘密值询问或公钥替换询问.
这里需要强调以下两点:1)当AⅠ提交签名询问时,若用户的公钥已被替换,则需要AⅠ同时提供该替换公钥所对应的秘密值.
否则,要求C在只知道部分私钥的情况下仍然能返回一个有效签名,这是不合理的,此时若无法证明C仿真的签名和真实签名是不可区分的,AⅠ可以拒绝签名从而导致仿真过程失败.
2)允许AⅡ提交公钥替换询问,但限制其不能提交目标用户的公钥替换询问,也即最后输出的签名所对应的公钥不能是被替换的公钥.
定义2若一个标准的无证书签名方案对于攻击者A{AⅠ,AⅡ}是安全的,由标准签名所构造的多重签名是抗合谋攻击的,那么该无证书多重签名方案是安全的.
3改进的无证书多重签名为了提高KGC的信任等级,同时避免使用安全信道,KGC在运行部分私钥提取算法时,需要对用户辅助信息aux进行签名,并设置该签名为用户的部分私钥,该辅助信息主要包含用户的身份标识、部分公钥及其生成的随机信息.
以下是方案的具体描述:系统参数设置算法:输入安全参数,KGC执行以下步骤:1)随机选择2个位的素数和.
设,,计算RSA模N=pq,若p或q不是素数,重复本步骤.
2)选择随机数,其中e与互素,即满足.
3)计算d,使得,其中表示欧拉函数,即小于N且与N互素的正整数个数.
4)选择3个强抗碰撞特性的密码Hash函数H0、H1和H2:,,,其中l表示1个安全参数.
5)保密系统主密钥,公开系统参数.
秘密值提取算法:输入系统公开参数,签名者随机选择作为其秘密值,并计算公钥的部分参数.
部分私钥提取算法:输入系统公开参数、签名者身份标识、KGC和签名者执行以下步骤:1)签名者随机选择1个大素数,计算,,然后将辅助信息发送给KGC.
2)KGC计算并将D发送给.
3)计算作为其部分私钥.
显然有:公钥提取算法:输入系统公开参数,签名者的完整私钥对,计算,最后将作为其完整的公钥对输出.
个体签名算法:输入系统公开参数,消息,签名者的完整私钥,执行以下步骤:1)随机选择,计算,随后计算.
2)首先计算,然后将作为自己的个体签名发送给指定的多重签名生成者,即可以是集合中任意的成员.
132工程科学与技术第49卷多重签名算法:输入系统公开参数,签名者身份集合,个体签名集合,计算将作为消息M的多重签名.
多重签名验证算法:输入系统公开参数,个体签名集合,消息M的多重签名,验证者首先计算,然后验证是否成立.
正确性证明:为简单起见,令,其中,方案的正确性证明如下:与文献[8]方案的区别在于,改进方案无需使用任何安全信道.
用户首先根据自己的秘密值来产生其部分公钥,随后KGC在部分私钥提取阶段使用Hash函数来绑定用户的部分公钥,此时若KGC想使用其选择的公钥来替换用户的真实公钥,事后用户可以通过验证同余式是否成立来证明这种欺骗行为.
因此,最终的部分私钥是由KGC和用户共同计算生成的,从而在实现了对用户公钥的隐含验证的同时,也使得所构造方案可以抵抗恶意KGC的攻击.
其次,改进方案在个体签名生成阶段无需共同协商统一的随机信息,用户可以独立完成其签名工作,降低了系统的通信开销;在多重签名生成阶段将个体签名与用户的部分公钥进行绑定,并将其作为Hash函数输入的参数,从而保证多重签名是有效的,当且仅当所有的个体签名都是有效的.
最后,从计算的观点将改进方案和文献[8]方案进行比较,令E和M分别表示群中的指数运算和乘法运算,为系统参数N的比特长度,L为签名者个数,忽略代价较低的加法运算和Hash运算,结论如表1所示.
由表1分析发现,改进方案具有更短的签名长度,在计算效率上是高效的无证书多重签名方案.
4安全性证明定理1假定RSA问题是难解的,那么上述无证书签名方案对于第一类敌手AⅠ是存在性不可伪造安全的.
证明:如果敌手AⅠ能攻破所提的无证书签名方案,那么挑战者C能够利用AⅠ来解决RSA问题.
即给定,C能计算出,使得成立.
C和AⅠ进行下面的游戏.
系统参数设置:挑战者C设置系统参数并将其传递给AⅠ.
C并不知道系统主密钥,其中d满足.
C随机挑选作为挑战的身份,其中,为AⅠ可询问H0的最大次数.
C同时维持初始为空的列表分别对应、H1和H2的询问.
H0询问:输入签名者身份,C随机选取和,计算,将四元组添加到列表,并将返回AⅠ.
H1询问:输入参数,C随机选取,计算和,将五元组添加到列表,并将返回AⅠ.
H2询问:输入参数,C随机选取,返回给AⅠ并将写入列表.
部分私钥询问:输入参数,若i=j,C中止游戏.
否则,C查询列表并将返回给AⅠ.
注意,若,此时.
秘密值询问:输入参数,若i=j,C中止游戏.
否则,C查询列表并将返回给AⅠ.
公钥替换询问:当AⅠ请求替换的公钥为,C查询列表并用替换旧的四元组.
C计算,查询列表并用替换旧的五元组.
签名询问:当AⅠ发布对的签名询问时,C首先查询列表得到和,若,AⅠ需要提供对应的秘密值.
否则,C响应如下:1)若,C通过查询和列表,利用的私钥对消息M产生标准的无证书签名并将结果返回AⅠ.
2)若,C随机选取和,通过查询列表得到并计算.
C置,若中已存在对应项,则需重新选取Vi和以防止出现碰撞.
否则,C将写入列表并将返回AⅠ.
假设C在模拟过程中不失败,AⅠ将以的概率输表1性能比较Tab.
1Performancecomparison方案计算代价(E,M)签名长度签名验证文献[8](3L,4L-3)(L+3,2L)(L+2)·|N|本文(2L,3L)(L,2L)(L+1)·|N|第4期农强,等:一种改进的RSA基无证书多重签名方案133出挑战用户对消息的伪造签名,若,C终止.
否则,根据分叉引理,C通过输入参数来重放AⅠ对H2的询问并在期望时间输出另一个有效的伪造签名,因此有.
考虑e为素数,有,利用扩展欧几里德定理能够得到两个整数,使得.
故C输出作为RSA问题一个实例的解.
下面评估挑战者C的成功概率和时间复杂度.
在上述游戏中,C只可能在qk次秘密值、qp次部分私钥和qs次签名询问阶段停止协议的执行,所以AⅠ利用C返回的询问结果成功伪造签名的概率至少为;若AⅠ不选择作为伪造阶段的用户,那么C也无法解决RSA问题,此事件不发生的概率至少为;因此,C成功解决RSA问题的概率可以得到.
由于模拟过程被重放两次,因此C的运行时间等于AⅠ运行时间的两倍与其回答AⅠ询问所需时间之和.
令为中的一个模指数运算的时间,为AⅠ提交替换公钥询问的次数,忽略其他操作需要的时间,可得到,证毕.
定理2假定离散对数问题是难解的,那么所提的无证书签名方案对于第2类敌手AⅡ是存在性不可伪造安全的.
证明:假设给定挑战者C一个离散对数问题的随机实例,为其生成元,C的目标是输出指数.
C和AⅡ进行如下交互.
系统参数设置:挑战者C将系统参数连同系统主密钥一并发送给AⅡ,其中d满足.
C随机挑选作为挑战的身份,,为AⅠ可询问H0的最大次数.
C维持表分别对应、H1和H2的询问.
H0询问:输入签名者身份,若,C执行与定理1类似的操作.
否则,C置,将四元组添加到列表,并将返回AⅡ.
H1询问:输入参数,C随机选取,计算,若,计算,否则,计算.
最后,C将五元组添加到列表,并将返回AⅡ.
公钥替换询问:当AⅡ请求替换的公钥为,若,C执行与定理1类似的操作,否则,C中止游戏.
H2询问、秘密值询问和签名询问:与定理1类似,这里不再赘述.
假设C在模拟过程中不失败,AⅡ将以的概率输出挑战用户对消息的伪造签名,若,C终止.
否则,根据分叉引理,C通过输入参数来重放AⅡ对H2的询问并在期望时间输出另一个有效的伪造签名,因此有,C最终输出作为离散对数问题一个实例的解.
同定理1,C成功解决离散对数问题的概率为,C的运行时间等于AⅡ运行时间的两倍与其回答AⅡ询问所需时间之和,可得到,证毕.
定理3假定H1为满足抗碰撞特性的Hash函数,则所提的无证书多重签名方案是抗合谋攻击的,即多重签名是安全的当且仅当所有的个体签名都是有效的.
证明:若多重签名中所有的个体都是有效的,对于,以下同余式成立:因此,以下同余式成立:换句话说,若以下同余式成立:则对于,Hash函数H1的抗碰撞特性意味着以下同余式的正确性:因此,所提方案保证验证方只需检验压缩后的多重签名即可确认是否是由身份为的指定签名者的对消息M所做的签名,即多重签名是抗合谋攻击安全的.
5结论针对目前已有的无证书多重签名方案存在安全漏洞以及安全模型不完善的问题,给出了安全增强的无证书多重签名新模型,进而提出高效的抗合谋攻击的改进方案.
合谋攻击不仅仅在理论上有意义,在实际中也非常有效,目前已有的无证书多重签名方案都不能抗拒这种攻击.
改进方案充分利用Hash函数的抗碰撞特性,将个体签名参数放进134工程科学与技术第49卷Hash函数进行散列运算,有效地解决了该安全隐患,对分析和构造其他安全的面向多用户的无证书签名如无证书聚合签名[15]、无证书群签名[16]和无证书门限签名[17]等具有借鉴意义.
如何设计计算复杂度与签名人数无关的无证书多重签名方案仍是一个公开问题,是下一步要努力的方向.
参考文献:Al-RiyamiS,PatersonK.
Certificatelesspublickeycrypto-graphy[C]//ProceedingsofAsiacrypt2003.
Berlin:Springer-Verlag,2003,LNCS2894:452–473.
[1]ItakuraK,NakamuraK.
Apublic-keycryptosystemsuitablefordigitalmultisignatures[J].
NECResearchandDevelop-ment,1983,71:1–8.
[2]JinZhengping,WenQiaoyan.
Certificatelessmulti-proxysignature[J].
ComputerCommunications,2011,34(3):344–352.
[3]XuJie,SunHongxiang,WenQiaoyan,etal.
Improvedcerti-ficatelessmulti-proxysignature[J].
TheJournalofChinaUniversitiesofPostsandTelecommunications,2012,19(4):94–105,106.
[4]IslamS,BiswasG.
Certificatelessshortsequentialandbroad-castmultisignatureschemesusingellipticcurvebilinearpairings[J].
JournalofKingSaudUniversity-ComputerandInformationSciences,2014,26(1):89–97.
[5]TianMiaomiao,YangWei,HuangLiusheng.
Cryptanalysisandimprovementofacertificatelessmulti-proxysignaturescheme[J].
FundamentaInformaticae,2014,129(4):365–375.
[6]DuHongzhen,WenQiaoyan.
Certificatelessproxymulti-sig-nature[J].
InformationSciences,2014,276:21–30.
[7]LiuLi,JinZhengping.
AnRSA-basedcertificatelessmulti-signaturescheme[J].
JournalofSichuanUniversity(Engin-eeringScienceEdition),2016,48(2):162–168.
[刘莉,金正平.
一个基于RSA的无证书多重签名方案[J].
四川大学学报(工程科学版),2016,48(2):162–168.
][8]MicaliS,OhtaK,ReyzinL.
Accountable-subgroupmultisig-[9]natures[C]//Proceedingsofthe8thACMConferenceonComputerandCommunicationsSecurity2001.
NewYork:ACMPress,2001:245–254.
RistenpartT,YilekS.
Thepowerofproofs-of-possession:Se-curingmultipartysignaturesagainstrogue-keyattacks[C]//ProceedingsofEurocrypt2007.
Berlin:Springer-Verlag,2007,LNCS4515:228–245.
[10]BoldyrevaA.
Efficientthresholdsignature,multisignatureandblindsignatureschemesbasedonthegap-diffie-hell-man-groupsignaturescheme[C]//ProceedingsofPKC2003.
Berlin:Springer-Verlag,2003,LNCS2567:31–46.
[11]LuS,OstrovskyR,SahaiA,etal.
Sequentialaggregatesigna-turesandmultisignatureswithoutrandomoracles[C]//Pro-ceedingsofEurocrypt2006.
Berlin:Springer-Verlag,2006,LNCS4004:465–485.
[12]TsoRaylin,HuangXinyi,SusiloW.
Stronglysecurecertific-atelessshortsignatures[J].
JournalofSystemsandSoftware,2012,85(6):1409–1417.
[13]ShimK.
Securitymodelsforcertificatelesssignatureschemesrevisited[J].
InformationSciences,2015,296:315–321.
[14]ChengLin,WenQiaoyan,JinZhengping,etal.
Cryptanalysisandimprovementofacertificatelessaggregatesignaturescheme[J].
InformationSciences,2015,295:337–346.
[15]LiangYan,ZhangXiao,ZhengZhiming.
Electroniccashsys-tembasedoncertificatelessgroupsignature[J].
JournalonCommunications,2016,48(2):162–168.
[梁艳,张筱,郑志明.
基于无证书群签名方案的电子现金系统[J].
通信学报,2016,48(2):162–168.
][16]XiongHu,LiFagen,QinZhiguang.
Certificatelessthresholdsignaturesecureinthestandardmodel[J].
InformationSci-ences,2013,237:73–81.
[17](编辑张琼)引用格式:NongQiang,HuangRufen,ChenQunshan.
AnimprovedRSA-basedcertificatelessmulti-signaturescheme[J].
Ad-vancedEngineeringSciences,2017,49(4):129–135.
[农强,黄茹芬,陈群山.
一种改进的RSA基无证书多重签名方案[J].
工程科学与技术,2017,49(4):129–135.
]第4期农强,等:一种改进的RSA基无证书多重签名方案135
15961/j.
jsuese.
201601065一种改进的RSA基无证书多重签名方案农强,黄茹芬,陈群山(闽南师范大学计算机学院,福建漳州363000)摘要:针对刘莉等基于RSA的无证书多重签名方案构造了3类伪造攻击,攻击显示该方案存在公钥替换攻击的缺陷,同时该方案也无法抵抗不诚实用户或不诚实用户与恶意密钥生成中心(keygenerationcenter,KGC)的合谋攻击.
分析发现原方案不安全的主要原因在于把敌手不能伪造一个有效的个体签名直接等同于敌手不能伪造一个有效的多重签名.
针对目前无证书多重签名的安全模型不够严谨的现状,给出安全增强的无证书多重签名的安全模型,该模型保证多重签名是有效的,当且仅当所有个体签名都是有效的.
通过在部分私钥生成阶段对用户公钥的部分参数进行签名,在多重签名阶段将个体签名与用户公钥进行绑定,将其放进Hash函数进行散列计算,给出抗合谋攻击的改进方案.
改进方案无需依赖于安全信道,其签名阶段较原方案减少L个指数运算和L-3个乘法运算,验证阶段较原方案减少3个指数运算,签名长度较原方案减少|N|比特,其中L代表签名者个数,|N|代表系统参数N的比特长度,因而具有更优的运行效率.
在随机预言机模型下,改进方案的个体签名在RSA和离散对数困难性假设下是可证安全的,而多重签名的不可伪造性是通过Hash函数的抗碰撞特性来保证的.
关键词:RSA;无证书多重签名;合谋攻击;安全模型;Hash函数中图分类号:TN918.
1文献标志码:A文章编号:2096-3246(2017)04-0129-07AnImprovedRSA-basedCertificatelessMulti-signatureSchemeNONGQiang,HUANGRufen,CHENQunshan(CollegeofComputer,MinnanNormalUniv.
,Zhangzhou363000,China)Abstract:ThreeforgeryattacksonLiuLietal.
'sRSA-basedcertificatelessmulti-signatureschemewerefirstpresented.
Itcouldbefoundthattheirschemewasvulnerabletokeyreplacementattacks.
Theschemealsocouldnotresistconspiracyattackofdishonestsignersoradishonestsignerwithamaliciouskeygenerationcenter(KGC).
Analysisrevealedthatthemainreasonofinsecurityoftheoriginalschemewasthatthefor-geryofavalidindividualsignaturewasequivalenttotheforgeryofavalidmulti-signaturegeneratedbyanadversary.
Sincetheexistingsecuritymodelsofcertificatelessmulti-signaturewerenotsorigorous,animprovedsecuritymodelwasdevelopedinthispaper.
Itguaranteedthatthemulti-signaturewasvalidifandonlyifeveryindividualsignaturewasvalid.
Bymeansofsigningthepartoftheuser'spublickeyinthestageofpartialprivatekeygeneration,andbindingtheindividualsignatureanduser'spublickeytohashfunctioninthestageofmulti-signaturegeneration,anim-provedschemeresistanttoconspiracyattackwasproposed.
Theimprovedschemedidnotrelyonsecurechannelsandhadbetterefficiency.
ThecostswerereducedbyLexponentiationsandL-3multiplicationsinthestageofmulti-signaturegenerationandthreeexponentiationsinthestageofmulti-signatureverification,whereLwasthenumberofsigners.
Thesizeofthesignaturewasdecreasedby|N|bits,where|N|wasthebinarylengthofthesystemparameterN.
TheindividualsignaturewasprovablysecureunderassumptionsofintractabilityofRSAanddiscretelogarithm.
Theunforgeabilityofmulti-signaturewasachievedthroughthecollisionresistancepropertyofhashfunction.
Keywords:RSA;certificatelessmulti-signature;conspiracyattack;securitymodel;hashfunction为了从根本上解决公钥基础设施中的证书管理问题和基于身份密码体制中的密钥托管问题,文献[1]提出的无证书密码体制已成为竞相研究的热点并取得丰硕的成果.
为了减少签名所带来的通信和计算开销,文献[2]提出的多重签名技术允许L个用户Ui,其中,共同对消息M产生一个紧凑的签名,使收稿日期:2016–09–22基金项目:国家自然科学基金资助项目(61170246);福建省中青年教师教育科研基金资助项目(JA15317)作者简介:农强(1978—),男,副教授,硕士.
研究方向:密码学与网络安全.
E-mail:nong_qiang@163.
comhttp://jsuese.
ijournals.
cnhttp://jsuese.
scu.
edu.
cn第49卷第4期工程科学与技术Vol.
49No.
42017年7月ADVANCEDENGINEERINGSCIENCESJuly2017得验证方只需检验压缩后的签名便可确认是否是指定的Ui对M所做的签名,降低了签名的存储空间及通信开销,这对诸如无线传感器网络等能耗受限的系统来讲更具吸引力.
目前已提出的无证书多重签名[3–7]普遍基于双线性对困难问题来实现因而效率不高,而现实中使用的密码学方案设计都是面向RSA等经典数论难题的,软硬件实现上相对比较成熟,这使得设计RSA基的无证书多重签名方案[8],有着极为重要的现实意义.
其次,已提出方案需使用安全信道来分发用户的部分私钥,若系统用户的数量较大时可能要付出极高的代价,这限制了方案在现实中的应用.
另外,已提出方案在多重签名阶段普遍采用计算或者的方法来产生所有用户的多重签名,这使得不诚实用户可以通过交换签名的部分参数来伪造多重签名,也就是说,只对生成的多重签名进行合法性验证,并不能确保生成的多重签名是正确的.
这里需要注意的是,多重签名者在生成多重签名前并不需要对单个签名进行逐一验证,否则多重签名也就失去了其特有的优势.
最后,已提出方案的安全模型也并未考虑不诚实用户与恶意KGC合谋攻击的问题.
在无证书多重签名体制中,用户的私钥由KGC秘密为用户生成的部分私钥和用户随机选取的秘密值组成,用户公钥是没有证书机构(certificateauthority,CA)的证书来认证的,攻击者可以在其发布的公钥中嵌入任意用户的公钥,使得在多重签名的验证中包含对这些公钥所对应的秘密值的隐含验证.
倘若攻击者的能力被限制不能发起这种攻击,造成方案潜在的安全隐患在于系统无法保证多重签名的有效性与个体签名的有效性是等价的,攻击者可以伪造包含至少一个诚实者的多重签名.
固然,单用户模式下的无证书签名方案是不需要考虑此类合谋攻击的,因为总是假定用户自己不会与KGC合谋来伪造自己的签名,否则无证书密码体制所定义的两类典型的攻击者(AⅠ,AⅡ)将变得毫无意义.
因此,有效的面向多用户环境的无证书多重签名必须是抗合谋攻击安全的.
笔者针对文献[8]所提的RSA基无证书多重签名进行了密码学分析,指出该方案在抵御密钥替换攻击以及合谋攻击方面存在安全漏洞,并给出3种具体的伪造攻击方法.
第1种攻击来自于外部第3方,而后两种攻击来自于不诚实用户或不诚实用户与恶意KGC的合谋.
笔者分别讨论了出现上述伪造攻击的原因,针对已有的无证书多重签名的安全模型存在不足的问题,给出新的无证书多重签名的安全模型.
新模型保证无证书多重签名是有效的当且仅当所有的个体签名都是有效的,并针对原方案的缺陷给出了新的安全模型下的改进方案.
与已提出方案相比,改进方案具有以下优点:首先,改进方案即不依赖任何的安全信道来分发用户密钥,也无需共同协商统一的随机信息或者同步一个时钟,降低了系统的通信代价;其次,改进方案具有更短的签名长度和更高的计算效率;最后,改进方案通过合理利用Hash函数参数及其抗碰撞特性,有效克服不诚实用户与恶意KGC的合谋攻击.
1对文献[8]方案的3类伪造攻击限于篇幅,文献[8]中的方案不再赘述,以下给出3类具体的伪造攻击过程,证明该方案是不安全的.
1.
1外部第3方的替换公钥攻击此类敌手即为类型Ⅰ攻击者AⅠ,AⅠ通过以下步骤伪造多重签名.
1)在系统建立阶段,AⅠ被挑战者C赋予公共参数Params=(e,n,g,H,H0).
2)AⅠ随机选择,计算,其中,然后依次签发替换公钥询问,C分别将身份标识为IDi的用户公钥替换为.
3)AⅠ随机选择2L个值,计算和,然后向挑战者C签发H-hash询问,C随后计算并将h返回给AⅠ.
4)AⅠ分别检查能否被e整除,若不能,则重复步骤3).
否则,AⅠ计算,和.
AⅠ最终输出消息m的伪造的多重签名.
伪造的签名总是能通过验证,这是因为:在无证书密码系统中,公钥是没有证书来认证的,如果验证者只知道签名者的身份和公钥而不知道公钥对应的秘密值,也就无法证明公钥的合法性.
因此,原方案的验证同余式并不能充分地验证公钥是否正确形成,即使同余式成立也只说明130工程科学与技术第49卷而不保证,这是原方案无法抵抗公钥替换攻击的主要原因.
1.
2内部用户的合谋攻击为简单起见,不妨假设成员和是L个成员中的2个不诚实的成员,以下给出和通过相互交换各自签名的部分参数来伪造多重签名的过程.
1)和分别随机选取,计算和,将发送给,将发送给.
2)利用交换的参数,和分别输出对消息m的普通签名和,最终得到对消息m的无证书多重签名.
显然伪造是成功的,即使多重签名嵌入了和各自生成的不合法的签名.
原方案之所以无法抵抗内部用户的合谋攻击,其原因在于多重签名人在进行多重签名时无法保证单个签名的合法性,从而导致签名不具备不可否认性.
1.
3内部用户和恶意KGC的合谋攻击不失一般性,假设成员是L个成员中的不诚实成员,以下给出通过与KGC合谋来伪造多重签名的过程.
1)随机选择,并发布作为其对应公钥.
2)随机选择2L个值,计算和,然后向挑战者C签发H-hash询问,C随后计算并将h返回给.
3)首先计算,再令,.
KGC分别计算.
最终,和KGC输出消息m的伪造的多重签名.
以下验证伪造的签名是有效的:从以上攻击过程可知,KGC能计算所有用户的部分私钥,而虽然不知道其余L-1个用户的秘密值,但在其发布的公钥中嵌入了其余L-1个用户的公钥,使得在验证同余式中包含了对秘密值的隐含验证,这是原方案无法抵抗此类合谋的主要原因.
2新的无证书多重签名安全模型2.
1典型安全模型的不足首先,典型的多重签名方案[9]的安全模型刻画出一个直观的要求:敌手不能伪造出包含至少一个诚实者的多重签名.
敌手为了能够伪造没有被攻破的那一部分签名者的签名,向挑战者发起一系列询问,敌手的目标是能产生一个包含诚实者的任意签名子群的关于消息M的伪造的多重签名.
目前的无证书多重签名普遍沿用此类安全模型,敌手攻击成功的条件也变成Ⅰ型敌手AⅠ不能提交诚实方的部分私钥询问,Ⅱ型敌手AⅡ不能提交诚实方的秘密值询问且不能替换其公钥.
该模型的主要缺陷在于把敌手不能伪造一个有效的个体签名直接等价于敌手不能伪造一个有效的多重签名.
其次,目前的无证书多重签名的安全模型也并未全面考虑敌手的攻击能力,上节的合谋攻击给出了一个在旧模型下被证明安全的体制在现实中却不安全的实例.
实际上,多重签名的一个已知安全要求是能抵抗欺诈密钥攻击[10].
在欺诈密钥攻击中,一个内部敌手可以选择其密钥为其它诚实者密钥的一个函数去实现其攻击目标.
为了达到可证明的安全性,文献[11]的方案使用了私钥知识(knowledgeofsecretkey,KOSK)假设,要求签名者必须通过密钥注册协议向CA注册其公钥,同时出示其对应的私钥;文献[12]使用了私钥拥有证明(proofofpossession,POP)假设,要求签名者向CA注册其公钥时只要证明其拥有所选公钥对应的私钥即可.
然而,在无证书公钥密码体制下,以上假设均不成立,因为用户无须额外向验证者证明其拥有公钥所对应的秘密值.
这样一来,敌手就可以轻易地在其发布的公钥中嵌入任意用户的公钥,使得在验证方程中包含了对这些公钥所对应秘密值的隐含验证,也就是说,敌手能够伪造出包含任意诚实者的有效多重签名.
2.
2新的安全模型非形式化地讲,安全的多重签名等同于在一定的游戏规则下,敌手既不能伪造个体签名,也无法伪造多重签名,形式化地说,是选择消息和身份攻击下的存在性不可伪造.
一个安全的多重签名包括两个方面的安全要求:个体签名的合法性,多重签名的合法性,也即保证一个多重签名是安全的当且仅当所有的个体签名都是安全的.
目前的无证书多重签名方案无法克服合谋攻击的主要原因在于直接使用运算或者运算来生成多重签名,使得验证等式并第4期农强,等:一种改进的RSA基无证书多重签名方案131不保证多重签名嵌入了指定的用户生成的合法签名.
解决该问题的一个有效途径是充分利用Hash函数的抗碰撞特性,在多重签名生成阶段将个体签名的参数放进Hash函数中进行散列计算,使得多重签名的有效验证等价于对所有个体签名的有效验证,也即多重签名是抗合谋攻击安全的,当且仅当对多重签名的验证包含了对所有个体签名的有效验证.
以下主要参照文献[1,13–14]中的定义,给出无证书签名的安全模型.
定义1在适应性选择消息和身份攻击下,如果不存在任何多项式有界的攻击者A{AⅠ,AⅡ}以不可忽略的概率赢得以下游戏,则称一个无证书签名方案是安全的.
1)初始化:挑战者C输入安全参数,运行系统参数设置算法得到系统主密钥msk和公开参数.
如果是第1类敌手AⅠ,C返回给AⅠ;如果是第2类敌手AⅡ,C返回和msk给AⅡ.
2)询问阶段:A适应性的向C提交有界次的Hash询问、公钥询问、公钥替换询问、部分私钥询问、秘密值询问和签名询问.
3)伪造阶段:最后,A输出有效的四元组,说A在游戏中获胜,当且仅当:A没有提交身份为,公钥为的用户对消息的签名询问;若A=AⅠ,限制其同时提交身份为,公钥为的用户的公钥替换询问和部分私钥询问,并限制其提交身份为,公钥为的用户的秘密值询问;若A=AⅡ,限制其提交身份为,公钥为的用户的秘密值询问或公钥替换询问.
这里需要强调以下两点:1)当AⅠ提交签名询问时,若用户的公钥已被替换,则需要AⅠ同时提供该替换公钥所对应的秘密值.
否则,要求C在只知道部分私钥的情况下仍然能返回一个有效签名,这是不合理的,此时若无法证明C仿真的签名和真实签名是不可区分的,AⅠ可以拒绝签名从而导致仿真过程失败.
2)允许AⅡ提交公钥替换询问,但限制其不能提交目标用户的公钥替换询问,也即最后输出的签名所对应的公钥不能是被替换的公钥.
定义2若一个标准的无证书签名方案对于攻击者A{AⅠ,AⅡ}是安全的,由标准签名所构造的多重签名是抗合谋攻击的,那么该无证书多重签名方案是安全的.
3改进的无证书多重签名为了提高KGC的信任等级,同时避免使用安全信道,KGC在运行部分私钥提取算法时,需要对用户辅助信息aux进行签名,并设置该签名为用户的部分私钥,该辅助信息主要包含用户的身份标识、部分公钥及其生成的随机信息.
以下是方案的具体描述:系统参数设置算法:输入安全参数,KGC执行以下步骤:1)随机选择2个位的素数和.
设,,计算RSA模N=pq,若p或q不是素数,重复本步骤.
2)选择随机数,其中e与互素,即满足.
3)计算d,使得,其中表示欧拉函数,即小于N且与N互素的正整数个数.
4)选择3个强抗碰撞特性的密码Hash函数H0、H1和H2:,,,其中l表示1个安全参数.
5)保密系统主密钥,公开系统参数.
秘密值提取算法:输入系统公开参数,签名者随机选择作为其秘密值,并计算公钥的部分参数.
部分私钥提取算法:输入系统公开参数、签名者身份标识、KGC和签名者执行以下步骤:1)签名者随机选择1个大素数,计算,,然后将辅助信息发送给KGC.
2)KGC计算并将D发送给.
3)计算作为其部分私钥.
显然有:公钥提取算法:输入系统公开参数,签名者的完整私钥对,计算,最后将作为其完整的公钥对输出.
个体签名算法:输入系统公开参数,消息,签名者的完整私钥,执行以下步骤:1)随机选择,计算,随后计算.
2)首先计算,然后将作为自己的个体签名发送给指定的多重签名生成者,即可以是集合中任意的成员.
132工程科学与技术第49卷多重签名算法:输入系统公开参数,签名者身份集合,个体签名集合,计算将作为消息M的多重签名.
多重签名验证算法:输入系统公开参数,个体签名集合,消息M的多重签名,验证者首先计算,然后验证是否成立.
正确性证明:为简单起见,令,其中,方案的正确性证明如下:与文献[8]方案的区别在于,改进方案无需使用任何安全信道.
用户首先根据自己的秘密值来产生其部分公钥,随后KGC在部分私钥提取阶段使用Hash函数来绑定用户的部分公钥,此时若KGC想使用其选择的公钥来替换用户的真实公钥,事后用户可以通过验证同余式是否成立来证明这种欺骗行为.
因此,最终的部分私钥是由KGC和用户共同计算生成的,从而在实现了对用户公钥的隐含验证的同时,也使得所构造方案可以抵抗恶意KGC的攻击.
其次,改进方案在个体签名生成阶段无需共同协商统一的随机信息,用户可以独立完成其签名工作,降低了系统的通信开销;在多重签名生成阶段将个体签名与用户的部分公钥进行绑定,并将其作为Hash函数输入的参数,从而保证多重签名是有效的,当且仅当所有的个体签名都是有效的.
最后,从计算的观点将改进方案和文献[8]方案进行比较,令E和M分别表示群中的指数运算和乘法运算,为系统参数N的比特长度,L为签名者个数,忽略代价较低的加法运算和Hash运算,结论如表1所示.
由表1分析发现,改进方案具有更短的签名长度,在计算效率上是高效的无证书多重签名方案.
4安全性证明定理1假定RSA问题是难解的,那么上述无证书签名方案对于第一类敌手AⅠ是存在性不可伪造安全的.
证明:如果敌手AⅠ能攻破所提的无证书签名方案,那么挑战者C能够利用AⅠ来解决RSA问题.
即给定,C能计算出,使得成立.
C和AⅠ进行下面的游戏.
系统参数设置:挑战者C设置系统参数并将其传递给AⅠ.
C并不知道系统主密钥,其中d满足.
C随机挑选作为挑战的身份,其中,为AⅠ可询问H0的最大次数.
C同时维持初始为空的列表分别对应、H1和H2的询问.
H0询问:输入签名者身份,C随机选取和,计算,将四元组添加到列表,并将返回AⅠ.
H1询问:输入参数,C随机选取,计算和,将五元组添加到列表,并将返回AⅠ.
H2询问:输入参数,C随机选取,返回给AⅠ并将写入列表.
部分私钥询问:输入参数,若i=j,C中止游戏.
否则,C查询列表并将返回给AⅠ.
注意,若,此时.
秘密值询问:输入参数,若i=j,C中止游戏.
否则,C查询列表并将返回给AⅠ.
公钥替换询问:当AⅠ请求替换的公钥为,C查询列表并用替换旧的四元组.
C计算,查询列表并用替换旧的五元组.
签名询问:当AⅠ发布对的签名询问时,C首先查询列表得到和,若,AⅠ需要提供对应的秘密值.
否则,C响应如下:1)若,C通过查询和列表,利用的私钥对消息M产生标准的无证书签名并将结果返回AⅠ.
2)若,C随机选取和,通过查询列表得到并计算.
C置,若中已存在对应项,则需重新选取Vi和以防止出现碰撞.
否则,C将写入列表并将返回AⅠ.
假设C在模拟过程中不失败,AⅠ将以的概率输表1性能比较Tab.
1Performancecomparison方案计算代价(E,M)签名长度签名验证文献[8](3L,4L-3)(L+3,2L)(L+2)·|N|本文(2L,3L)(L,2L)(L+1)·|N|第4期农强,等:一种改进的RSA基无证书多重签名方案133出挑战用户对消息的伪造签名,若,C终止.
否则,根据分叉引理,C通过输入参数来重放AⅠ对H2的询问并在期望时间输出另一个有效的伪造签名,因此有.
考虑e为素数,有,利用扩展欧几里德定理能够得到两个整数,使得.
故C输出作为RSA问题一个实例的解.
下面评估挑战者C的成功概率和时间复杂度.
在上述游戏中,C只可能在qk次秘密值、qp次部分私钥和qs次签名询问阶段停止协议的执行,所以AⅠ利用C返回的询问结果成功伪造签名的概率至少为;若AⅠ不选择作为伪造阶段的用户,那么C也无法解决RSA问题,此事件不发生的概率至少为;因此,C成功解决RSA问题的概率可以得到.
由于模拟过程被重放两次,因此C的运行时间等于AⅠ运行时间的两倍与其回答AⅠ询问所需时间之和.
令为中的一个模指数运算的时间,为AⅠ提交替换公钥询问的次数,忽略其他操作需要的时间,可得到,证毕.
定理2假定离散对数问题是难解的,那么所提的无证书签名方案对于第2类敌手AⅡ是存在性不可伪造安全的.
证明:假设给定挑战者C一个离散对数问题的随机实例,为其生成元,C的目标是输出指数.
C和AⅡ进行如下交互.
系统参数设置:挑战者C将系统参数连同系统主密钥一并发送给AⅡ,其中d满足.
C随机挑选作为挑战的身份,,为AⅠ可询问H0的最大次数.
C维持表分别对应、H1和H2的询问.
H0询问:输入签名者身份,若,C执行与定理1类似的操作.
否则,C置,将四元组添加到列表,并将返回AⅡ.
H1询问:输入参数,C随机选取,计算,若,计算,否则,计算.
最后,C将五元组添加到列表,并将返回AⅡ.
公钥替换询问:当AⅡ请求替换的公钥为,若,C执行与定理1类似的操作,否则,C中止游戏.
H2询问、秘密值询问和签名询问:与定理1类似,这里不再赘述.
假设C在模拟过程中不失败,AⅡ将以的概率输出挑战用户对消息的伪造签名,若,C终止.
否则,根据分叉引理,C通过输入参数来重放AⅡ对H2的询问并在期望时间输出另一个有效的伪造签名,因此有,C最终输出作为离散对数问题一个实例的解.
同定理1,C成功解决离散对数问题的概率为,C的运行时间等于AⅡ运行时间的两倍与其回答AⅡ询问所需时间之和,可得到,证毕.
定理3假定H1为满足抗碰撞特性的Hash函数,则所提的无证书多重签名方案是抗合谋攻击的,即多重签名是安全的当且仅当所有的个体签名都是有效的.
证明:若多重签名中所有的个体都是有效的,对于,以下同余式成立:因此,以下同余式成立:换句话说,若以下同余式成立:则对于,Hash函数H1的抗碰撞特性意味着以下同余式的正确性:因此,所提方案保证验证方只需检验压缩后的多重签名即可确认是否是由身份为的指定签名者的对消息M所做的签名,即多重签名是抗合谋攻击安全的.
5结论针对目前已有的无证书多重签名方案存在安全漏洞以及安全模型不完善的问题,给出了安全增强的无证书多重签名新模型,进而提出高效的抗合谋攻击的改进方案.
合谋攻击不仅仅在理论上有意义,在实际中也非常有效,目前已有的无证书多重签名方案都不能抗拒这种攻击.
改进方案充分利用Hash函数的抗碰撞特性,将个体签名参数放进134工程科学与技术第49卷Hash函数进行散列运算,有效地解决了该安全隐患,对分析和构造其他安全的面向多用户的无证书签名如无证书聚合签名[15]、无证书群签名[16]和无证书门限签名[17]等具有借鉴意义.
如何设计计算复杂度与签名人数无关的无证书多重签名方案仍是一个公开问题,是下一步要努力的方向.
参考文献:Al-RiyamiS,PatersonK.
Certificatelesspublickeycrypto-graphy[C]//ProceedingsofAsiacrypt2003.
Berlin:Springer-Verlag,2003,LNCS2894:452–473.
[1]ItakuraK,NakamuraK.
Apublic-keycryptosystemsuitablefordigitalmultisignatures[J].
NECResearchandDevelop-ment,1983,71:1–8.
[2]JinZhengping,WenQiaoyan.
Certificatelessmulti-proxysignature[J].
ComputerCommunications,2011,34(3):344–352.
[3]XuJie,SunHongxiang,WenQiaoyan,etal.
Improvedcerti-ficatelessmulti-proxysignature[J].
TheJournalofChinaUniversitiesofPostsandTelecommunications,2012,19(4):94–105,106.
[4]IslamS,BiswasG.
Certificatelessshortsequentialandbroad-castmultisignatureschemesusingellipticcurvebilinearpairings[J].
JournalofKingSaudUniversity-ComputerandInformationSciences,2014,26(1):89–97.
[5]TianMiaomiao,YangWei,HuangLiusheng.
Cryptanalysisandimprovementofacertificatelessmulti-proxysignaturescheme[J].
FundamentaInformaticae,2014,129(4):365–375.
[6]DuHongzhen,WenQiaoyan.
Certificatelessproxymulti-sig-nature[J].
InformationSciences,2014,276:21–30.
[7]LiuLi,JinZhengping.
AnRSA-basedcertificatelessmulti-signaturescheme[J].
JournalofSichuanUniversity(Engin-eeringScienceEdition),2016,48(2):162–168.
[刘莉,金正平.
一个基于RSA的无证书多重签名方案[J].
四川大学学报(工程科学版),2016,48(2):162–168.
][8]MicaliS,OhtaK,ReyzinL.
Accountable-subgroupmultisig-[9]natures[C]//Proceedingsofthe8thACMConferenceonComputerandCommunicationsSecurity2001.
NewYork:ACMPress,2001:245–254.
RistenpartT,YilekS.
Thepowerofproofs-of-possession:Se-curingmultipartysignaturesagainstrogue-keyattacks[C]//ProceedingsofEurocrypt2007.
Berlin:Springer-Verlag,2007,LNCS4515:228–245.
[10]BoldyrevaA.
Efficientthresholdsignature,multisignatureandblindsignatureschemesbasedonthegap-diffie-hell-man-groupsignaturescheme[C]//ProceedingsofPKC2003.
Berlin:Springer-Verlag,2003,LNCS2567:31–46.
[11]LuS,OstrovskyR,SahaiA,etal.
Sequentialaggregatesigna-turesandmultisignatureswithoutrandomoracles[C]//Pro-ceedingsofEurocrypt2006.
Berlin:Springer-Verlag,2006,LNCS4004:465–485.
[12]TsoRaylin,HuangXinyi,SusiloW.
Stronglysecurecertific-atelessshortsignatures[J].
JournalofSystemsandSoftware,2012,85(6):1409–1417.
[13]ShimK.
Securitymodelsforcertificatelesssignatureschemesrevisited[J].
InformationSciences,2015,296:315–321.
[14]ChengLin,WenQiaoyan,JinZhengping,etal.
Cryptanalysisandimprovementofacertificatelessaggregatesignaturescheme[J].
InformationSciences,2015,295:337–346.
[15]LiangYan,ZhangXiao,ZhengZhiming.
Electroniccashsys-tembasedoncertificatelessgroupsignature[J].
JournalonCommunications,2016,48(2):162–168.
[梁艳,张筱,郑志明.
基于无证书群签名方案的电子现金系统[J].
通信学报,2016,48(2):162–168.
][16]XiongHu,LiFagen,QinZhiguang.
Certificatelessthresholdsignaturesecureinthestandardmodel[J].
InformationSci-ences,2013,237:73–81.
[17](编辑张琼)引用格式:NongQiang,HuangRufen,ChenQunshan.
AnimprovedRSA-basedcertificatelessmulti-signaturescheme[J].
Ad-vancedEngineeringSciences,2017,49(4):129–135.
[农强,黄茹芬,陈群山.
一种改进的RSA基无证书多重签名方案[J].
工程科学与技术,2017,49(4):129–135.
]第4期农强,等:一种改进的RSA基无证书多重签名方案135
提速啦(24元/月)河南BGP云服务器活动 买一年送一年4核 4G 5M
提速啦的来历提速啦是 网站 本着“良心 便宜 稳定”的初衷 为小白用户避免被坑 由赣州王成璟网络科技有限公司旗下赣州提速啦网络科技有限公司运营 投资1000万人民币 在美国Cera 香港CTG 香港Cera 国内 杭州 宿迁 浙江 赣州 南昌 大连 辽宁 扬州 等地区建立数据中心 正规持有IDC ISP CDN 云牌照 公司。公司购买产品支持3天内退款 超过3天步退款政策。提速啦的市场定位提速啦主...
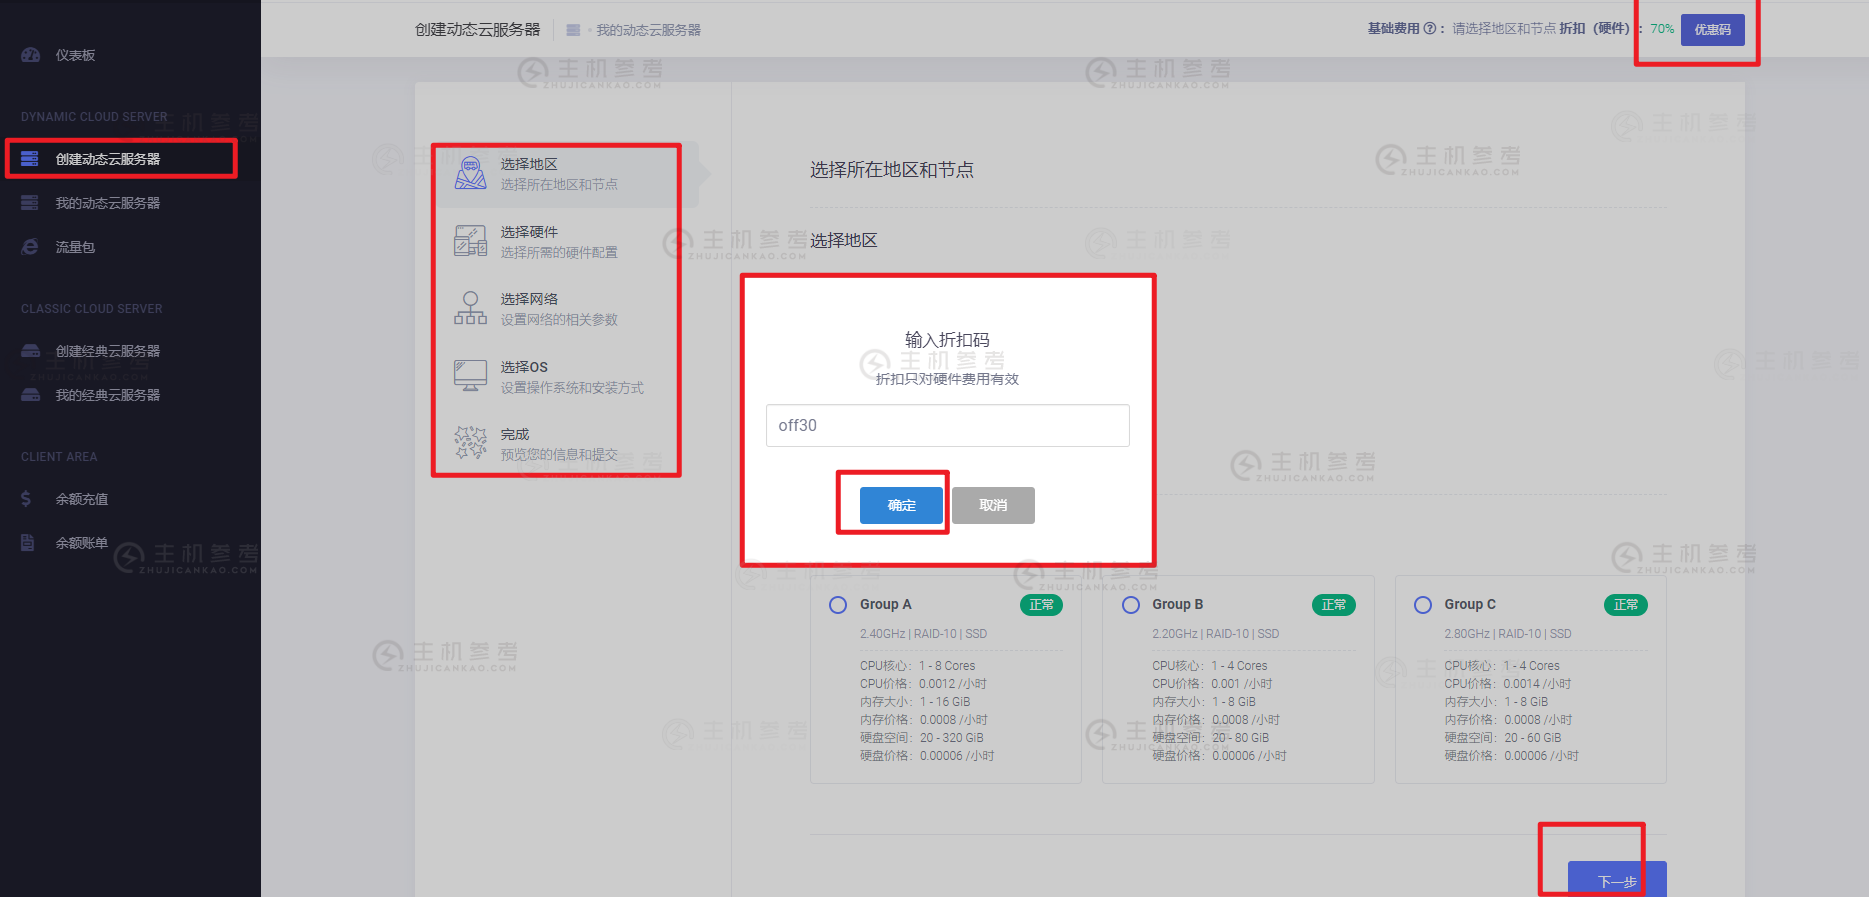
HostMem,最新优惠促销,全场75折优惠,大硬盘VPS特价优惠,美国洛杉矶QuadraNet机房,KVM虚拟架构,KVM虚拟架构,2核2G内存240GB SSD,100Mbps带宽,27美元/年
HostMem近日发布了最新的优惠消息,全场云服务器产品一律75折优惠,美国洛杉矶QuadraNet机房,基于KVM虚拟架构,2核心2G内存240G SSD固态硬盘100Mbps带宽4TB流量,27美元/年,线路方面电信CN2 GT,联通CU移动CM,有需要美国大硬盘VPS云服务器的朋友可以关注一下。HostMem怎么样?HostMem服务器好不好?HostMem值不值得购买?HostMem是一家...
spinservers($89/月),圣何塞10Gbps带宽服务器,达拉斯10Gbps服务器
spinservers是Majestic Hosting Solutions LLC旗下站点,主要提供国外服务器租用和Hybrid Dedicated等产品的商家,数据中心包括美国达拉斯和圣何塞机房,机器一般10Gbps端口带宽,高配置硬件,支持使用PayPal、信用卡、支付宝或者微信等付款方式。目前,商家针对部分服务器提供优惠码,优惠后达拉斯机房服务器最低每月89美元起,圣何塞机房服务器最低每月...
证书签名为你推荐
-
cuteftpCuteFTP Pro如何使用?美要求解锁iPhone美版解锁的iphone在大陆怎么用ldapserverLDAP3是什么补贴eset刚刚网刚刚网上刷单被骗了5万多怎么办啊 报警有用吗正大天地网二三线城市适合做生鲜b2b电商吗12306.com12306身份信息待核验要多久?审核要多久curl扩展大神帮忙看下centos 7.2 系统 php7.0.12的 curl 扩展怎么开启,谢谢啦中国保健养猪网中央7台致富经养猪中国保健养猪网最具权威的养猪信息网站是哪个 啊