网页木马什么是网页木马呢,它的特征
什么是网页木马
用户在浏览某些网页的时候,网页中可能会包含一些恶意的代码,这就是俗称的“网页木马”,此种行为通常被称为“挂马”。网页中包含的恶意代码通常类似为:<iframe src=http://xxx/xxx width=50 height=0></iframe>
“网页木马”并非万能的,它一般是通过系统中的漏洞(例如浏览器的漏洞、浏览器插件的漏洞等)来对用户的主机进行攻击,进而获取用户主机中的敏感数据,例如QQ号、网银账号、游戏ID等。
如果你的主机已经安装了最新的安全补丁,大多数网页木马都无法对你的主机造成伤害。
但是,也有不少网页木马是通过系统未公开的漏洞来攻击用户主机,即是说,即使你的主机安装齐全所有安全补丁,也无法做到100%免疫。
1. 服务器被黑。
服务器被入侵或感染病毒,硬盘上的网页文件被修改,被插入恶意代码。
这种情况比较少见。
表现形式:互联网上所有用户访问这台服务器上的网页时,网页上都会包含有恶意代码。
2. 服务器被ARP欺骗。
服务器所处的那个局域网内,有主机被黑客控制或者感染了病毒,服务器返回给用户的网页数据,在传输过程中被ARP欺骗程序、病毒程序所篡改,插入了恶意代码。
表现形式:互联网上所有用户访问这台服务器上的网页时,网页上都会包含有恶意代码。
3. 用户的局域网被ARP欺骗。
用户所处的那个局域网内,有主机被黑客控制或者感染了病毒。
服务器返回给用户的网页数据,在传输过程中被ARP欺骗程序、病毒程序所篡改,插入了恶意代码。
表现形式:局域网的用户,在访问所有网站时,网页中都会包含恶意代码。
如何避免受“网页木马”侵害?
服务器网管:
1. 加强服务器的安全管理,避免被黑客入侵或者感染病毒。
2. 安装ARP防火墙,避免受局域网内ARP欺骗程序、ARP病毒的影响。
个人用户: 1. 及时安装所有安全补丁 2. 安装杀毒软件 3. 安装ARP防火墙
怎么制作网页木马
我只知道5944空间木马的制作方法 先申请一个FTP空间,然后用木马生成器生成一个木马,然后放在FTP里面(一定要免杀),然后记住这个FTP地址再加你木马名称,先复制起来,再下载个网马生成器,在网马生成器里面输入你刚才复制的地址,然后生成,生成出来的网页文件再复制到你刚才放木马的地址里面,一定要在同一个目录,然后就可以了,地址就是你FTP的地址加你网马的名称ftp://xxxx.xxxx/xxx.html),有漏洞的机子一点就中了。。
。
。
。
。
。
什么是网页木马呢,它的特征
网页木马就是利用你系统或软件的漏洞,在你浏览网页时下载一个木马程序,再利用该木马来控制你的电脑,盗取你的有用资料! 解决办法:1,修复IE,可以用黄山IE修复专家修复一下,去华军软件园后面网址下载就行。/soft/18437.htm 这个方法可以修复IE,或者瑞星卡卡上网安全助手 以防止以后被恶意修改 地址 / 还有Windows流氓软件清理大师 /html/1/0/dlid=14270&dltypeid=1&pn=0&.html 一个完全免费的超强的系统维护工具,能够检测、清理已知的大多数广告软件、工具条和流氓软件。
比起其它同类软件,清理软件更方便、更彻底,并且是国内唯一能真正彻底清理流氓软件所有的注册表及文件记录,不需要进入DOS,不需要进入安全模式,不需要备份注册表,只要清理后重新启动一次即可卸载干净。
2,查看启动项,另外为了你电脑启动快一下 ;还有就是查看一下是不是启动项目里面有病毒,你可以点击开始-运行-输入msconfig回车出现对话框 把上面最后一个启动项里面的除了输入法(ctfmon)以外其他没有用的启动项前面的勾去掉(全部去掉也可以),重新启动.2000系统没有这个命令你可以/Down/msconfig.rar 到这里下载,解压后双击即可使用。
3,杀毒,升级杀毒软件,到安全模式彻底杀毒,进入安全模式的方法,开机的时候连续快速的按F8,出现菜单选择安全模式进入就可以。
以上办法一个是可以解决浏览器中病毒,主页不能修改等,另一个可以去掉启动项里面加载的木马病毒和加速电脑运行,增大内存运行空间等功能,你使用了一定受益。
帮助你,是我的快乐!
- 网页木马什么是网页木马呢,它的特征相关文档
- 网页木马浏览网页会中毒吗?或者会中木马吗?
- 网页木马网页木马怎么用
- 网页木马网页木马原理详解
- 网页木马如何给网页上放木马?
新版本Apache HTTP Server 2.4.51发布更新(有安全漏洞建议升级)
今天中午的时候看到群里网友在讨论新版本的Apache HTTP Server 2.4.51发布且建议更新升级,如果有服务器在使用较早版本的话可能需要升级安全,这次的版本中涉及到安全漏洞的问题。Apache HTTP 中2.4.50的修复补丁CVE-2021-41773 修复不完整,导致新的漏洞CVE-2021-42013。攻击者可以使用由类似别名的指令配置将URL映射到目录外的文件的遍历攻击。这里...
SugarHosts糖果主机商更换域名
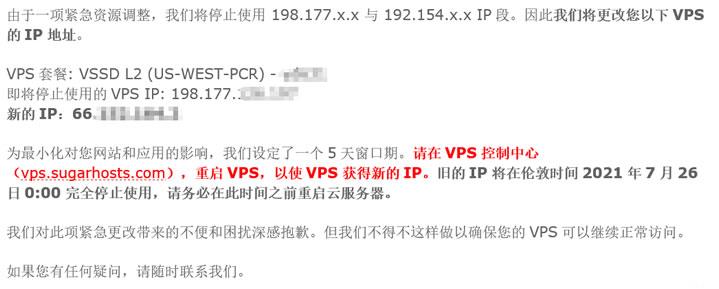
昨天,遇到一个网友客户告知他的网站无法访问需要帮他检查到底是什么问题。这个同学的网站是我帮他搭建的,于是我先PING看到他的网站是不通的,开始以为是服务器是不是出现故障导致无法打开的。检查到他的服务器是有放在SugarHosts糖果主机商中,于是我登录他的糖果主机后台看到服务器是正常运行的。但是,我看到面板中的IP地址居然是和他网站解析的IP地址不同。看来官方是有更换域名。于是我就问 客服到底是什...
atcloud:480G超高防御VPS低至$4/月,美国/新加坡等6机房,512m内存/1核/500g硬盘/不限流量
atcloud主要提供常规cloud(VPS)和storage(大硬盘存储)系列VPS,其数据中心分布在美国(俄勒冈、弗吉尼亚)、加拿大、英国、法国、德国、新加坡,所有VPS默认提供480Gbps的超高DDoS防御+不限流量,杜绝DDoS攻击骚扰,比较适合海外建站等相关业务。ATCLOUD.NET是一家成立于2020年的海外主机商,主要提供KVM架构的VPS产品、LXC容器化产品、权威DNS智能解...
-
素数算法(c语言)求快速算素数的方法。pps官网pps官方网站下载pps官方正式版下载网站暴力破解rar怎么暴力破解rar密码?快速且有效的cursorlocationsession("rs").cursorlocation=3是什么意思?网站客服代码如何将在线客服代码插入到您的网页中?特斯拉model3降价特斯拉股价为何暴跌?东兴证券网站东兴证券开户是假的吗?短信套餐手机短信都有什么套餐windows7中文语言包windows7英文改中文 windows英文版怎么安装中文语言包情人节网页想给我女朋友做一个情人节快乐的简易网站,域名和虚拟主机都买好了,就是不会html,有没有人能给我个参考模板?