密钥免费linux主机
配置MDS9000SCP文件传输,不用密码目录简介问题解决方案前提概述设置公共/专用密钥为在MD的用户帐户请配对设置用户帐户的公共/专用密钥对在Linux主机测试从交换机的SCP到Linux主机.
相关的思科支持社区讨论简介本文描述如何设置多层数据交换(MD)9000通过安全壳SSH协议转接信息,无需提供密码为用户.
问题使用协议类似思科安全复制(SCP),默认情况下转接从MD的文件请交换SSH,要求密码.
交互式地提供SSH密码可以是不便的,并且一些外部用户脚本可能不能交互式地提供密码.
解决方案生成在MD交换机的公共/私有密钥对并且添加公共密钥到在SSH服务器的一个用户帐户authorized_keys文件.
前提对于此示例、用SSH服务器(Redhat、Ubuntu等等)配置的一个通用的Linux服务器和客户端安装.
概述本文略述为从MDS9000的一次SSH转移要求的步骤到Linux服务器,无需提供密码,在四个步骤描述.
设置公共/专用密钥为将设置"复制"数据在交换机外面的用户帐户请配对.
(即的帐户SSH或SCP命令将被执行,在此示例"testuser")q设置用户帐户的公共/专用密钥对在Linux主机,以便用户"testuser"应该复制或移动信息在交换机外面,而不必提供从交换机提示符的密码.
q测试从交换机的SCP到Linux主机.
q设置公共/专用密钥为在MD的用户帐户请配对从MDS9000交换机,请创建用户名"testuser"与密码和角色作为网络Admin.
确保创建用户和网络Admin角色用户密钥对生成的能工作.
sw12#conftEnterconfigurationcommands,oneperline.
EndwithCNTL/Z.
sw12(config)#usernametestuserpasswordcisco_123rolenetwork-adminsw12(config)#coprunstart100%sw12(config)#SSH到从Linux主机的交换机里有在上一步创建的用户名的:sj-lnx[85]:~$sshtestuser@192.
168.
12.
112UserAccessVerificationPassword:CiscoNexusOperatingSystem(NX-OS)SoftwareTACsupport:http://www.
cisco.
com/tacCopyright(c)2002-2010,CiscoSystems,Inc.
Allrightsreserved.
Thecopyrightstocertainworkscontainedinthissoftwareareownedbyotherthirdpartiesandusedanddistributedunderlicense.
CertaincomponentsofthissoftwarearelicensedundertheGNUGeneralPublicLicense(GPL)version2.
0ortheGNULesserGeneralPublicLicense(LGPL)Version2.
1.
Acopyofeachsuchlicenseisavailableathttp://www.
opensource.
org/licenses/gpl-2.
0.
phpandhttp://www.
opensource.
org/licenses/lgpl-2.
1.
phpsw12#生成用户testuser的密钥对使用与长度的rsa1024个位.
sw12#conftEnterconfigurationcommands,oneperline.
EndwithCNTL/Z.
sw12(config)#usernametestuserkeypairgeneratersa1024generatingrsakey(1024bits).
.
.
.
.
.
generatedrsakeysw12(config)#showusernametestuserkeypairrsaKeysgenerated:TueApr1615:05:182013ssh-rsaAAAAB3NzaC1yc2EAAAABIwAAAIEAs3RocZLGp0y0sTdKXydmJDQVG//wAWXys7xk2DrcgQcofY8+bRUBAUfMasoOVUvrCvV0qOdC8woV4KgF0nQgfX/mhuKqjWHW6IEBMmPY8v+OjXn+Avj3CH8K7h1ztmbtFPo04rR7ivJx/boPQopk7mlpeocEzpVihOCIRiVJaj0=bitcount:1024fingerprint:8b:d8:7b:2f:bf:14:ee:bc:a4:d3:54:0a:9a:4d:db:60couldnotretrievedsakeyinformationsw12(config)#coprunstart100%sw12(config)#导出密钥对对Bootflash:请提供密码短语(什么您想要,记录下来它某处.
)sw12(config)#usernametestuserkeypairexportbootflash:testuser_rsarsaEnterPassphrase:sw12(config)#dirbootflash:16384Apr1515:21:312012lost+found/18693120Apr1515:22:552012m9100-s3ek9-kickstart-mz.
5.
0.
1a.
bin73579433Apr1515:23:532012m9100-s3ek9-mz.
5.
0.
1a.
bin5778Apr1515:24:482013mts.
log951Apr1615:07:012013testuser_rsa219Apr1615:07:022013testuser_rsa.
pubUsageforbootflash://sup-local143622144bytesused533487616bytesfree677109760bytestotalsw12(config)#设置用户帐户的公共/专用密钥对在Linux主机复制用户testuser的rsa公共密钥从在Linux主机上的交换机有用户名的"testuser"已经存在.
请注意:您将需要为可能或可能不是相同的作为的用户名testuser提供密码什么在交换机以前创建.
- 密钥免费linux主机相关文档
- 支持免费linux主机
- 投标免费linux主机
- 陇南市云计算中心安全等保三级建设及服务器采购项目
- 磋商免费linux主机
- 服务器免费linux主机
- 主机升级/降级/更换系统功能介绍
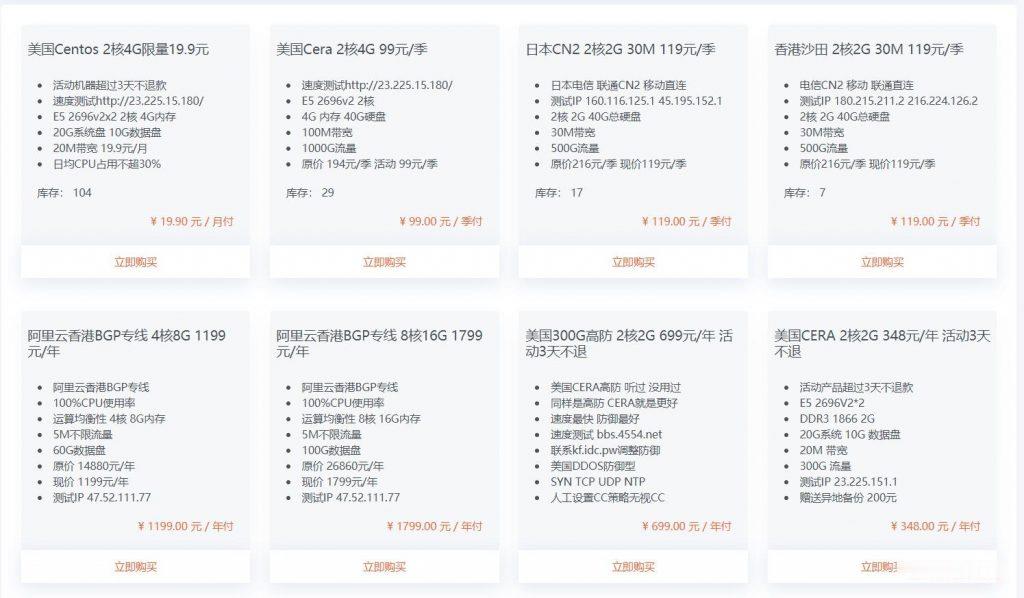
美国cera机房 2核4G 19.9元/月 宿主机 E5 2696v2x2 512G
美国特价云服务器 2核4G 19.9元杭州王小玉网络科技有限公司成立于2020是拥有IDC ISP资质的正规公司,这次推荐的美国云服务器也是商家主打产品,有点在于稳定 速度 数据安全。企业级数据安全保障,支持异地灾备,数据安全系数达到了100%安全级别,是国内唯一一家美国云服务器拥有这个安全级别的商家。E5 2696v2x2 2核 4G内存 20G系统盘 10G数据盘 20M带宽 100G流量 1...
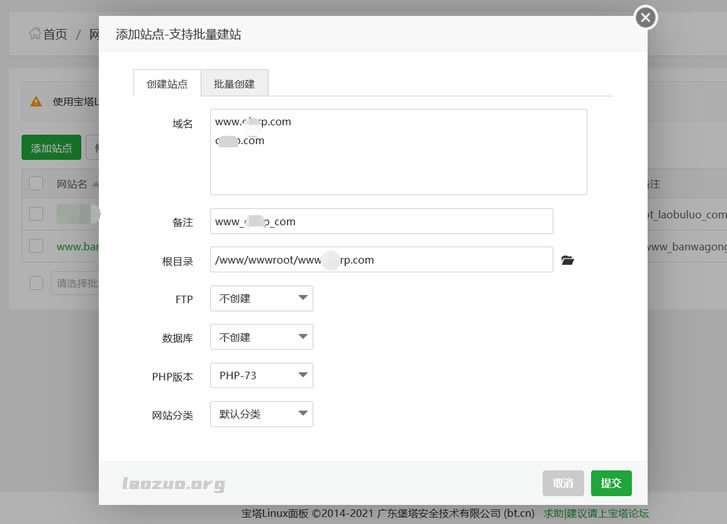
阿里云服务器绑定域名的几个流程整理
今天遇到一个网友,他之前一直在用阿里云虚拟主机,我们知道虚拟主机绑定域名是直接在面板上绑定的。这里由于他的网站项目流量比较大,虚拟主机是不够的,而且我看他虚拟主机已经有升级过。这里要说的是,用过阿里云虚拟主机的朋友可能会比较一下价格,实际上虚拟主机价格比云服务器还贵。所以,基于成本和性能的考虑,建议他选择云服务器。毕竟他的备案都接入在阿里云。这里在选择阿里云服务器后,他就蒙圈不知道如何绑定域名。这...
Hostigger不限流量VPS年20美元
Hostigger 主机商在前面的文章中也有介绍过几次,这个商家运营时间是有一些年份,只不过在我们圈内好像之前出现的次数不多。最近这段时间商家有提供不限流量的VPS主机,逐渐的慢慢被人认识到。在前面的介绍到他们提供的机房还是比较多的,比如土耳其、美国等。今天看到Hostigger 商家居然改动挺大的,原来蛮好的域名居然这次连带官方域名都更换掉去掉一个G(Hostiger )。估摸着这个域名也是之前...
-
域名价格域名怎么评估价钱?vps虚拟主机请通俗解析一下虚拟主机,VPS和云主机?它们各有什么用途?英文域名求好听的个性英语域名?中国域名注册中国十大域名注册商jsp虚拟空间JSP虚拟目录及虚拟路径的配置方法100m网站空间网站空间100M和1000M有什么区别 ?网站空间免备案哪有不用备案的网站空间?免备案虚拟主机免备案的虚拟主机在哪买好万网虚拟主机万网,云服务器和与虚拟主机有什么区别?我是完全不知到的那种,谢谢。用前者还是后者合适。怎么做网页。淘宝虚拟主机淘宝买虚拟主机空间好吗?