winhostcpu使用率高怎么办
winhost 时间:2020-11-17 阅读:()
开机启动项目FLYSVR是什么?
应该是可以禁用的吧,我已经把winhost.exe和UU这个文件转移走了,也没什么问题听说最近出现了一个很厉害的病毒叫肉鸡,有什么办法可以阻止它?
所谓电脑肉鸡,就是拥有管理权限的远程电脑。也就是受别人控制的远程电脑。肉鸡可以是各种系统,如win,linux,unix等;更可以是一家公司企业学校甚至是政府军队的服务器,一般所说的肉鸡是一台开了3389端口的Win2K系统的服务器,所以3389端口没必要开时关上最好。 要登陆肉鸡,必须知道3个参数:远程电脑的IP、用户名、密码。 说到肉鸡,就要讲到远程控制。远程控制软件例如灰鸽子、上兴等。还有有些远程控制软件需要在肉鸡上挂马。 肉鸡不是吃的那种,是中了木马,或者留了后门,可以被远程操控的机器,现在许多人把有WEBSHELL 权限的机器也叫肉鸡。 如何避免自己的电脑成为“肉鸡” 1.关闭高危端口: 第一步,点击“开始”菜单/设置/控制面板/管理工具,双击打开“本地安全策略”,选中“IP 安全策略,在本地计算机”,在右边窗格的空白位置右击鼠标,弹出快捷菜单,选择“创建 IP 安全策略”,于是弹出一个向导。在向导中点击“下一步”按钮,为新的安全策略命名;再按“下一步”,则显示“安全通信请求”画面,在画面上把“激活默认相应规则”左边的钩去掉,点击“完成”按钮就创建了一个新的IP 安全策略。 第二步,右击该IP安全策略,在“属性”对话框中,把“使用添加向导”左边的钩去掉,然后单击“添加”按钮添加新的规则,随后弹出“新规则属性”对话框,在画面上点击“添加”按钮,弹出IP筛选器列表窗口;在列表中,首先把“使用添加向导”左边的钩去掉,然后再点击右边的“添加”按钮添加新的筛选器。 第三步,进入“筛选器属性”对话框,首先看到的是寻址,源地址选“任何 IP 地址”,目标地址选“我的 IP 地址”;点击“协议”选项卡,在“选择协议类型”的下拉列表中选择“TCP”,然后在“到此端口”下的文本框中输入“135”,点击“确定”按钮(如左图),这样就添加了一个屏蔽 TCP 135(RPC)端口的筛选器,它可以防止外界通过135端口连上你的电脑。 点击“确定”后回到筛选器列表的对话框,可以看到已经添加了一条策略,重复以上步骤继续添加 TCP 137、139、445、593 端口和 UDP 135、139、445 端口,为它们建立相应的筛选器。 重复以上步骤添加TCP 1025、2745、3127、6129、3389 端口的屏蔽策略,建立好上述端口的筛选器,最后点击“确定”按钮。 第四步,在“新规则属性”对话框中,选择“新 IP 筛选器列表”,然后点击其左边的圆圈上加一个点,表示已经激活,最后点击“筛选器操作”选项卡。在“筛选器操作”选项卡中,把“使用添加向导”左边的钩去掉,点击“添加”按钮,添加“阻止”操作(右图):在“新筛选器操作属性”的“安全措施”选项卡中,选择“阻止”,然后点击“确定”按钮。 第五步,进入“新规则属性”对话框,点击“新筛选器操作”, 其左边的圆圈会加了一个点,表示已经激活,点击“关闭”按钮,关闭对话框;最后回到“新IP安全策略属性”对话框,在“新的IP筛选器列表”左边打钩,按“确定”按钮关闭对话框。在“本地安全策略”窗口,用鼠标右击新添加的 IP 安全策略,然后选择“指派”。 重新启动后,电脑中上述网络端口就被关闭了,病毒和黑客再也不能连上这些端口,从而保护了你的电脑。 2.及时打补丁 即升级杀毒软件 肉鸡捕猎者一般都是用“灰鸽子”病毒操控你的电脑,建议用灰鸽子专杀软件杀除病毒。cpu使用率高怎么办
杀毒吧,这个就是病毒,winhost就是最最典型的病毒,给你看点资料吧。

winhost - winhost.exe - 进程信息
 进程文件: winhost 或者 winhost.exe
 进程名称: Win32.Lolaweb Hijacker
 描述:
 winhost.exe是一个篡改器程序,会篡改你的 Explorer首页,并在桌面创建链接指向其合作伙伴。
 出品者: 未知N/A
 属于: Win32.Lolaweb Hijacker
 系统进程: 否
 后台程序: 是
 使用网络: 是
 硬件相关: 否
 常见错误: 未知N/A
 内存使用: 未知N/A
 安全等级 (0-5): 2
 间谍软件: 否
 Adware: 否
 病毒: 是
 木马: 是
 症状: 平白无故发出开网页的“哒哒”声.. 总有清理不完的系统垃圾.. 因为这小东西在无形中搞破坏“只听其声,不见其身”
 解决方法:
 1.下载金山清理专家2009.在百宝箱中使用进程管理器.找到 “Winhost.exe” 进程 然后会显示他的位置 C:Program Files Microsoft OfficeMEDIA中 把他粉碎.(粉碎后不会再生成)
 2.结束该进程.(阻止继续生成)
 3.清理系统垃圾(清理掉残余文件)
 4.清理注册表(关键步骤,有效的抑制木马重新生成)
 5.重启(检查是否删除)
 解决后:不再出现winhost.exe - 进程 不会无缘无故发出“哒哒”的响声. 垃圾清理一次就干净了.
- winhostcpu使用率高怎么办相关文档
- helpissue345winhost
- winhostwinhost.ext
- winhost电脑winhost怎么清除?
- winhostwinhip32.exe.是什么
- winhost电脑启动每次出现这个如何屏蔽绕过他
- winhostSOPHOS清除病毒速度如此之慢是不是在修复系统感染文件?
wordpress通用企业主题 wordpress高级企业自适应主题
wordpress高级企业自适应主题,通用型企业展示平台 + 流行宽屏设计,自适应PC+移动端屏幕设备,完美企业站功能体验+高效的自定义设置平台。一套完美自适应多终端移动屏幕设备的WordPress高级企业自适应主题, 主题设置模块包括:基本设置、首页设置、社会化网络设置、底部设置、SEO设置; 可以自定义设置网站通用功能模块、相关栏目、在线客服及更多网站功能。点击进入:wordpress高级企业...
DMIT(季度$28.88)调整洛杉矶CN2 GIA优化端口
对于DMIT商家已经关注有一些时候,看到不少的隔壁朋友们都有分享到,但是这篇还是我第一次分享这个服务商。根据看介绍,DMIT是一家成立于2017年的美国商家,据说是由几位留美学生创立的,数据中心位于香港、伯力G-Core和洛杉矶,主打香港CN2直连云服务器、美国CN2直连云服务器产品。最近看到DMIT商家有对洛杉矶CN2 GIA VPS端口进行了升级,不过价格没有变化,依然是季付28.88美元起。...
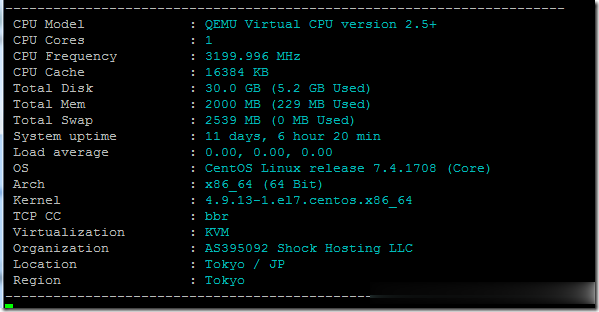
ShockHosting日本机房VPS测试点评
这个月11号ShockHosting发了个新上日本东京机房的邮件,并且表示其他机房可以申请转移到日本,刚好赵容手里有个美国的也没数据就发工单申请新开了一个,这里做个简单的测试,方便大家参考。ShockHosting成立于2013年,目前提供的VPS主机可以选择11个数据中心,包括美国洛杉矶、芝加哥、达拉斯、杰克逊维尔、新泽西、澳大利亚、新加坡、日本、荷兰和英国等。官方网站:https://shoc...
winhost为你推荐
-
域名查询如何查询域名所有人的信息虚拟主机服务器虚拟主机与独立服务器区别me域名注册me 域名 还能备案吗免费国内空间谁知道国内哪个免费空间好,要1GB的免费网站域名申请哪里可以申请到免费网站域名?便宜的虚拟主机低价虚拟主机那种类型的好呢?美国网站空间我想买个国外的网站空间,那家好,懂的用过的来说说100m网站空间100M的最好的网站空间价格多少?上海虚拟主机上海虚拟主机哪家好啊?深圳虚拟主机深圳有哪些比较有名气的网络推广公司