漏洞微软xp系统停止使用
微软xp系统停止使用 时间:2021-03-29 阅读:()
本周漏洞基本情况本周信息安全漏洞威胁整体评价级别为中.
国家信息安全漏洞共享平台(以下简称CNVD)上周共收集、整理信息安全漏洞163个,其中高危漏洞45个、中危漏洞106个、低危漏洞12个.
上述漏洞中,可利用来实施远程攻击的漏洞有148个.
本周收录的漏洞中,已有119个漏洞由厂商提供了修补方案,建议用户及时下载补丁更新程序,避免遭受网络攻击.
本周互联网上出现"Joomla!
WireImmogest组件'index.
php'SQL注入漏洞"、"phpMyBackupPro'get_file.
php'跨站脚本漏洞"等零日攻击代码,请使用相关产品的用户注意加强防范.
成员单位报送漏洞统计本周,共4家成员单位、合作伙伴及个人报送了本周收录的全部163个漏洞.
报送情况如表1所示.
其中安天实验室、启明星辰、恒安嘉新等单位报送数量较多.
此外,High-TechBridgeSecurityResearchLab及多名个人研究者向CNVD提交了6个原创漏洞.
报送单位或个人漏洞报送数量原创漏洞数量安天实验室1260启明星辰970恒安嘉新780绿盟科技520深圳市深信服电子科技有限公司30High-TechBridgeSecurityResearchLab11国家信息安全漏洞共享平台(CNVD)信息安全漏洞周报2014年02月17日-2014年02月23日2014年第8期个人55报送总计3626录入总计163(去重)6表1成员单位上报漏洞统计表CNVD整理和发布的漏洞涉及Cisco、IBM、Drupal等多家厂商的产品,部分漏洞数量按厂商统计如表2所示.
序号厂商(产品)漏洞数量所占比例1Cisco127%2IBM127%3Drupal74%4Belkin53%5PHP42%6FFmpeg42%7WordPress32%8Microsoft21%9RedHat11%10其它11371%表2漏洞产品涉及厂商分布统计表漏洞按影响类型统计本周,CNVD收录了163个漏洞.
其中应用程序漏洞116个,WEB应用漏洞25个,操作系统漏洞6个,网络设备漏洞11个,安全产品漏洞3个,数据库产品漏洞2个.
漏洞影响对象类型漏洞数量应用程序漏洞116WEB应用漏洞25网络设备漏洞11操作系统漏洞6安全产品漏洞3数据库漏洞2表3漏洞按影响类型统计表图1本周漏洞按影响类型分布本周行业漏洞信息本周,CNVD收录了16个电信行业漏洞、2个移动互联网行业漏洞、1个工控系统漏洞(如下列表所示).
其中,"NetGearN300DGN2200存在多个漏洞、CiscoUnifiedCommunicationsManagerIPMA接口SQL注入漏洞、CiscoUnifiedCommunicationsManagerCMIVR接口SQL注入漏洞、CiscoUnifiedCommunicationsManagerJava数据库接口SQL注入漏洞、CiscoUnifiedCommunicationsManagerEnterpriseMobilityApplicationSQL注入漏洞"的综合评级均为"高危".
相关厂商已经发布了漏洞修复程序.
行业漏洞编号漏洞标题危险等级是否有补丁电信CNVD-2014-01022NetGearN300DGN2200存在多个漏洞高否电信CNVD-2014-01033CiscoUnifiedCommunicationsManagerIPMA接口SQL注入漏洞高是电信CNVD-2014-01046CiscoUnifiedCommunicationsManagerCMIVR接口SQL注入漏洞高否电信CNVD-2014-01045CiscoUnifiedCommunicationsManager'WAR'未授权访问漏洞中否电信CNVD-2014-01044FRITZ!
Box多款产品存在未明安全绕过漏洞中是电信CNVD-2014-01043ZyXELPrestige782R'/rom-0'RomPager访问绕过漏洞中否电信CNVD-2014-01035CiscoUnifiedCommunicationsManager高否Java数据库接口SQL注入漏洞电信CNVD-2014-01034CiscoUnifiedCommunicationsManagerEnterpriseMobilityApplicationSQL注入漏洞高否电信CNVD-2014-01073ApacheTomcatCommonsUploadFile拒绝服务漏洞中是电信CNVD-2014-01081TrendchipHG520跨站请求伪造漏洞低否电信CNVD-2014-01124CiscoUnifiedCommunicationsManagerJava类文件信息泄露漏洞中否电信CNVD-2014-01123CiscoUnifiedCommunicationsManagerCAPFSQL注入漏洞中否电信CNVD-2014-01122CiscoUnifiedCommunicationsManagerELM信息泄露漏洞中否电信CNVD-2014-01121CiscoUnifiedCommunicationsManagerRTMT信息泄露漏洞中否电信CNVD-2014-01120CiscoUnifiedCommunicationsManagerIPMA反射跨站脚本漏洞中否电信CNVD-2014-01119CiscoUnifiedCommunicationsManagerCAR页面跨站请求伪造漏洞中否移动互联网CNVD-2014-01094BlackBerry多个产品异常处理信息泄露漏洞中是移动互联网CNVD-2014-01083AppleiOSiCloud子系统安全绕过漏洞中是工控系统CNVD-2014-01024SchneiderElectricClearSCADA存在未明细节漏洞中否图1电信行业漏洞统计图2工控行业漏洞统计图3移动互联网控行业漏洞统计本周重要漏洞信息本周,CNVD整理和发布以下重要安全漏洞信息.
1、RedHat产品安全漏洞Piranha一套基于Web的LVS(Linux虚拟服务器)软件;RedHatNetworkSatellite是一款基于Linux架构的系统管理工具.
本周,上述产品被披露存在多个安全漏洞,攻击者利用漏洞可获得敏感信息,劫持用户会话.
CNVD收录的相关漏洞包括:RedHatPiranha远程安全绕过漏洞、RedHatSatelliteWeb接口type参数跨站脚本漏洞、RedHatSatelliteWeb接口'return_url'参数HTTP头注入漏洞、RedHatSatelliteWeb接口'whereCriteria'参数跨站脚本漏洞、RedHatSatelliteWeb接口跨站脚本漏洞.
厂商已经发布了上述漏洞的修补程序.
CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的安全事件.
参考链接:http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01048http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-00922http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-00932http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-00931http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-009352、Belkin产品安全漏洞BelkinWemoHomeAutomationdevices是贝尔金发布的智能家用自动化设备.
本周,该产品被披露存在多个安全漏洞,攻击者利用漏洞可获得敏感信息.
CNVD收录的相关漏洞包括:BelkinWemoHomeAutomationDevices远程代码执行漏洞、BelkinWemoHomeAutomationDevices'peerAddresses'APIXML外部实体注入漏洞、BelkinWemoHomeAutomationDevices内置加密密钥漏洞、BelkinWemoHomeAutomationDevices中间人攻击信息泄露漏洞、BelkinWemoHomeAutomationDevices中继连接漏洞.
其中,"BelkinWemoHomeAutomationDevices远程代码执行漏洞"的综合评级为"高危".
厂商尚未发布该漏洞的修补程序.
CNVD提醒广大用户随时关注厂商主页以获取最新版本.
参考链接:http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01116http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01087http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01086http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01085http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-010843、Cisco产品安全漏洞CiscoUnifiedSIPPhone3905是一款价格经济的IP电话;CiscoIPSSoftware是一款思科开发的入侵防御系统;CiscoFirewallServicesModule是一款防火墙服务模块.
本周,上述产品被披露存在多个安全漏洞,攻击者利用漏洞可获得使系统崩溃,导致拒绝服务攻击.
CNVD收录的相关漏洞包括:CiscoUnifiedSIPPhone3905未授权访问漏洞、CiscoUnifiedComputingSystemDirector默认验证凭据安全绕过漏洞、CiscoIPSSoftware巨型帧拒绝服务漏洞、CiscoIPSSoftwareControl-PlaneMainApp拒绝服务漏洞、CiscoIPSSoftware拒绝服务漏洞、CiscoFirewallServices模块Cut-ThroughProxy远程拒绝服务漏洞等.
上述漏洞的综合评级均为"高危".
厂商已经发布了上述漏洞的修补程序.
CNVD提醒用户尽快下载补丁更新,避免引发漏洞相关的网络安全事件.
参考链接:http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01148http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01150http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01151http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01152http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01153http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-011544、IBM产品安全漏洞IBMSametime提供了一套整合的企业级即时通讯软件;IBMPlatformSymphony是企业级网格服务器SOA中间件,可用于在可扩展、共享、异构的网格中运行分布式应用服务;IBMDomino是一个用于托管社交商务应用的高级平台;IBMFinancialTransactionManager是一个金融交易管理器.
本周,上述产品被披露存在多个漏洞,攻击者利用漏洞可获得敏感信息,获得访问权限,导致拒绝服务攻击.
CNVD收录的相关漏洞包括:IBMSametimeMeetingServer开放重定向漏洞、IBMPlatformSymphonyDeveloperEdition权限提升漏洞、IBMDomino拒绝服务漏洞、IBMSametimeMeetingServer点击劫持漏洞、IBMSametimeMeetingServer信息泄露漏洞、IBMSametimeMeetingServer'autocomplete'安全绕过漏洞、IBMFinancialTransactionManager目录遍历漏洞、IBMFinancialTransactionManager跨站请求伪造漏洞等.
其中,"IBMSametimeMeetingServer开放重定向漏洞、IBMPlatformSymphonyDeveloperEdition权限提升漏洞、IBMDomino拒绝服务漏洞"的综合评级均为"高危".
厂商已经发布了上述漏洞的修补程序.
CNVD提醒用户尽快下载补丁更新,避免引发漏洞相关的网络安全事件.
参考链接:http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01095http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01051http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-00994http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01096http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01056http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01068http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-00974http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-009755、Joomla!
WireImmogest组件'index.
php'SQL注入漏洞Joomla!
是一套内容管理系统.
本周,Joomla!
WireImmogest组件'index.
php'未能正确过滤用户提交给'id'参数的数据,远程攻击者利用漏洞提交特制的SQL查询,可操作或者获取数据库数据.
目前,互联网上已经出现了针对该漏洞的攻击代码,厂商尚未发布该漏洞的修补程序.
CNVD提醒广大用户随时关注厂商主页以获取最新版本.
参考链接:http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01109更多高危漏洞如表3所示,详细信息可根据CNVD编号,在CNVD官网进行查询.
参考链接:http://www.
cnvd.
org.
cn/flaw/list.
htmCNVD编号漏洞名称综合评级修复方式CNVD-2014-01166PCMan'sFTPServer'ABOR'命令缓冲区溢出漏洞高暂无CNVD-2014-01130MODxEvogallery模块'uploadify.
php'任意文件上传漏洞高用户可参考厂商的GIT库以获得补丁修复此漏洞:https://github.
com/Mark-H/EvoGalleryCNVD-2014-01161NetsyntCRD语音路由器Telnet的CLI默认管理员密码漏洞高暂无CNVD-2014-01128EudoraWorldMailimapd'UID'命令缓冲区溢出漏洞高暂无CNVD-2014-01144eGroupWare'unserialize()'存在多个PHP代码执行漏洞高eGroupWare1.
8.
006已经修复该漏洞,建议用户下载更新:http://www.
egroupware.
org/changelogCNVD-2014-01146DassaultSystemesCatia栈缓冲区溢出漏洞高暂无CNVD-2014-01141Python'sock_recvfrom_into()'函数缓冲区溢出漏洞高目前厂商已经发布了升级补丁以修复这个安全问题,请到厂商的主页下载:http://www.
python.
org/CNVD-2014-01099Serendipity存在多个漏洞高目前厂商已经发布了升级补丁以修复这个安全问题,请到厂商的主页下载:http://www.
s9y.
org/CNVD-2014-01109Joomla!
WireImmogest组件'index.
php'SQL注入漏洞高暂无CNVD-2014-01105PHP'ext/gd/gd.
c'gdImageCrop空指针返回拒绝服务漏洞高PHP5.
5.
9已经修复该漏洞,建议用户下载更新:http://php.
net表3部分高危漏洞列表小结:本周,BelkinWemoHomeAutomationdevices和Cisco、IBM、RedHat多款产品被披露存在多个安全漏洞,攻击者利用漏洞可获得敏感信息,获得访问权限,导致拒绝服务攻击.
此外,Joomla!
内容管理系统被披露存在一个高危零日漏洞,建议相关用户应随时关注厂商主页,及时获取修复补丁或解决方案.
本周重要漏洞修补信息CNVD整理和发布以下重要安全修补信息.
1、Oracle修补两款产品安全漏洞OracleMySQLServer是一个小型关系型数据库管理系统;Mojarrais是JavaServerFaces标准的开源实现.
本周Oracle修补了上述产品存在的跨站脚本和缓冲区溢出漏洞,避免攻击者利用漏洞执行任意代码,获取敏感信息或发起拒绝服务并可能执行任意代码.
CNVD已收录相关补丁,请广大用户及时下载更新,避免引发漏洞相关的安全事件.
补丁下载链接:http://www.
cnvd.
org.
cn/patchInfo/show/43746http://www.
cnvd.
org.
cn/patchInfo/show/43609本周要闻速递1.
微软XP即将停止更新微软公司从2014年4月8日起,将对旗下WindowsXP系统正式停止包括更新、漏洞修复等功能在内的服务.
据相关统计显示,目前国内仍然有60%以上的用户使用XP系统,一旦微软停止更新,XP系统的安全问题将成为国内用户的巨大困扰.
相对于个人用户,企业用户受到内部办公系统、定制化应用程序以及办公成本等因素的影响,短时间内无法对内网的操作系统进行大规模版本升级.
因此,企业用户更可能会成为XP漏洞的重灾区.
参考链接:http://finance.
chinanews.
com/it/2014/02-24/5872946.
shtml2.
苹果Mac曝重大安全漏洞日前有外国媒体报道称,iOS系统中村存在重大安全漏洞,该漏洞可导致黑客拦截邮件和其他加密通讯,并称苹果已经承认该漏洞的存在.
据了解,苹果在其网站上发布声明称iOS目前无法验证连接的真实性,但并未具体描述漏洞阻碍iOS处理安全套接层或传输层安全协议会话的问题.
专业人士分析称,这个漏洞允许黑客伪装成受保护的网站侵入用户网络,当用户和真实网站进行邮件或财务数据通讯时进行拦截,由此即可查看和更改用户的受保护网站会话.
也就是苹果说的"无法验证连接的真实性".
目前还不知道苹果是否已经有了解决方案,以及是否会在iOS7.
1中得到修复.
参考链接:http://tech.
sina.
com.
cn/s/2014-02-24/08089186023.
shtml关于CNVD国家信息安全漏洞共享平台(ChinaNationalVulnerabilityDatabase,简称CNVD)是CNCERT联合国内重要信息系统单位、基础电信运营商、网络安全厂商、软件厂商和互联网企业建立的信息安全漏洞信息共享知识库,致力于建立国家统一的信息安全漏洞收集、发布、验证、分析等应急处理体系.
关于CNCERT国家互联网应急中心是国家计算机网络应急技术处理协调中心的简称(英文简称为CNCERT或CNCERT/CC),成立于1999年9月,是一个非政府非盈利的网络安全技术协调组织,主要任务是:按照"积极预防、及时发现、快速响应、力保恢复"的方针,开展中国互联网上网络安全事件的预防、发现、预警和协调处置等工作,以维护中国公共互联网环境的安全、保障基础信息网络和网上重要信息系统的安全运行.
目前,CNCERT在我国大陆31个省、自治区、直辖市设有分中心.
同时,CNCERT积极开展国际合作,是中国处理网络安全事件的对外窗口.
CNCERT是国际著名网络安全合作组织FIRST正式成员,也是APCERT的发起人之一,致力于构建跨境网络安全事件的快速响应和协调处置机制.
截止2012年,CNCERT与51个国家和地区的91个组织建立了"CNCERT国际合作伙伴"关系.
网址:www.
cert.
org.
cn邮箱:vreport@cert.
org.
cn电话:010-82990999
国家信息安全漏洞共享平台(以下简称CNVD)上周共收集、整理信息安全漏洞163个,其中高危漏洞45个、中危漏洞106个、低危漏洞12个.
上述漏洞中,可利用来实施远程攻击的漏洞有148个.
本周收录的漏洞中,已有119个漏洞由厂商提供了修补方案,建议用户及时下载补丁更新程序,避免遭受网络攻击.
本周互联网上出现"Joomla!
WireImmogest组件'index.
php'SQL注入漏洞"、"phpMyBackupPro'get_file.
php'跨站脚本漏洞"等零日攻击代码,请使用相关产品的用户注意加强防范.
成员单位报送漏洞统计本周,共4家成员单位、合作伙伴及个人报送了本周收录的全部163个漏洞.
报送情况如表1所示.
其中安天实验室、启明星辰、恒安嘉新等单位报送数量较多.
此外,High-TechBridgeSecurityResearchLab及多名个人研究者向CNVD提交了6个原创漏洞.
报送单位或个人漏洞报送数量原创漏洞数量安天实验室1260启明星辰970恒安嘉新780绿盟科技520深圳市深信服电子科技有限公司30High-TechBridgeSecurityResearchLab11国家信息安全漏洞共享平台(CNVD)信息安全漏洞周报2014年02月17日-2014年02月23日2014年第8期个人55报送总计3626录入总计163(去重)6表1成员单位上报漏洞统计表CNVD整理和发布的漏洞涉及Cisco、IBM、Drupal等多家厂商的产品,部分漏洞数量按厂商统计如表2所示.
序号厂商(产品)漏洞数量所占比例1Cisco127%2IBM127%3Drupal74%4Belkin53%5PHP42%6FFmpeg42%7WordPress32%8Microsoft21%9RedHat11%10其它11371%表2漏洞产品涉及厂商分布统计表漏洞按影响类型统计本周,CNVD收录了163个漏洞.
其中应用程序漏洞116个,WEB应用漏洞25个,操作系统漏洞6个,网络设备漏洞11个,安全产品漏洞3个,数据库产品漏洞2个.
漏洞影响对象类型漏洞数量应用程序漏洞116WEB应用漏洞25网络设备漏洞11操作系统漏洞6安全产品漏洞3数据库漏洞2表3漏洞按影响类型统计表图1本周漏洞按影响类型分布本周行业漏洞信息本周,CNVD收录了16个电信行业漏洞、2个移动互联网行业漏洞、1个工控系统漏洞(如下列表所示).
其中,"NetGearN300DGN2200存在多个漏洞、CiscoUnifiedCommunicationsManagerIPMA接口SQL注入漏洞、CiscoUnifiedCommunicationsManagerCMIVR接口SQL注入漏洞、CiscoUnifiedCommunicationsManagerJava数据库接口SQL注入漏洞、CiscoUnifiedCommunicationsManagerEnterpriseMobilityApplicationSQL注入漏洞"的综合评级均为"高危".
相关厂商已经发布了漏洞修复程序.
行业漏洞编号漏洞标题危险等级是否有补丁电信CNVD-2014-01022NetGearN300DGN2200存在多个漏洞高否电信CNVD-2014-01033CiscoUnifiedCommunicationsManagerIPMA接口SQL注入漏洞高是电信CNVD-2014-01046CiscoUnifiedCommunicationsManagerCMIVR接口SQL注入漏洞高否电信CNVD-2014-01045CiscoUnifiedCommunicationsManager'WAR'未授权访问漏洞中否电信CNVD-2014-01044FRITZ!
Box多款产品存在未明安全绕过漏洞中是电信CNVD-2014-01043ZyXELPrestige782R'/rom-0'RomPager访问绕过漏洞中否电信CNVD-2014-01035CiscoUnifiedCommunicationsManager高否Java数据库接口SQL注入漏洞电信CNVD-2014-01034CiscoUnifiedCommunicationsManagerEnterpriseMobilityApplicationSQL注入漏洞高否电信CNVD-2014-01073ApacheTomcatCommonsUploadFile拒绝服务漏洞中是电信CNVD-2014-01081TrendchipHG520跨站请求伪造漏洞低否电信CNVD-2014-01124CiscoUnifiedCommunicationsManagerJava类文件信息泄露漏洞中否电信CNVD-2014-01123CiscoUnifiedCommunicationsManagerCAPFSQL注入漏洞中否电信CNVD-2014-01122CiscoUnifiedCommunicationsManagerELM信息泄露漏洞中否电信CNVD-2014-01121CiscoUnifiedCommunicationsManagerRTMT信息泄露漏洞中否电信CNVD-2014-01120CiscoUnifiedCommunicationsManagerIPMA反射跨站脚本漏洞中否电信CNVD-2014-01119CiscoUnifiedCommunicationsManagerCAR页面跨站请求伪造漏洞中否移动互联网CNVD-2014-01094BlackBerry多个产品异常处理信息泄露漏洞中是移动互联网CNVD-2014-01083AppleiOSiCloud子系统安全绕过漏洞中是工控系统CNVD-2014-01024SchneiderElectricClearSCADA存在未明细节漏洞中否图1电信行业漏洞统计图2工控行业漏洞统计图3移动互联网控行业漏洞统计本周重要漏洞信息本周,CNVD整理和发布以下重要安全漏洞信息.
1、RedHat产品安全漏洞Piranha一套基于Web的LVS(Linux虚拟服务器)软件;RedHatNetworkSatellite是一款基于Linux架构的系统管理工具.
本周,上述产品被披露存在多个安全漏洞,攻击者利用漏洞可获得敏感信息,劫持用户会话.
CNVD收录的相关漏洞包括:RedHatPiranha远程安全绕过漏洞、RedHatSatelliteWeb接口type参数跨站脚本漏洞、RedHatSatelliteWeb接口'return_url'参数HTTP头注入漏洞、RedHatSatelliteWeb接口'whereCriteria'参数跨站脚本漏洞、RedHatSatelliteWeb接口跨站脚本漏洞.
厂商已经发布了上述漏洞的修补程序.
CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的安全事件.
参考链接:http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01048http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-00922http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-00932http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-00931http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-009352、Belkin产品安全漏洞BelkinWemoHomeAutomationdevices是贝尔金发布的智能家用自动化设备.
本周,该产品被披露存在多个安全漏洞,攻击者利用漏洞可获得敏感信息.
CNVD收录的相关漏洞包括:BelkinWemoHomeAutomationDevices远程代码执行漏洞、BelkinWemoHomeAutomationDevices'peerAddresses'APIXML外部实体注入漏洞、BelkinWemoHomeAutomationDevices内置加密密钥漏洞、BelkinWemoHomeAutomationDevices中间人攻击信息泄露漏洞、BelkinWemoHomeAutomationDevices中继连接漏洞.
其中,"BelkinWemoHomeAutomationDevices远程代码执行漏洞"的综合评级为"高危".
厂商尚未发布该漏洞的修补程序.
CNVD提醒广大用户随时关注厂商主页以获取最新版本.
参考链接:http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01116http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01087http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01086http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01085http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-010843、Cisco产品安全漏洞CiscoUnifiedSIPPhone3905是一款价格经济的IP电话;CiscoIPSSoftware是一款思科开发的入侵防御系统;CiscoFirewallServicesModule是一款防火墙服务模块.
本周,上述产品被披露存在多个安全漏洞,攻击者利用漏洞可获得使系统崩溃,导致拒绝服务攻击.
CNVD收录的相关漏洞包括:CiscoUnifiedSIPPhone3905未授权访问漏洞、CiscoUnifiedComputingSystemDirector默认验证凭据安全绕过漏洞、CiscoIPSSoftware巨型帧拒绝服务漏洞、CiscoIPSSoftwareControl-PlaneMainApp拒绝服务漏洞、CiscoIPSSoftware拒绝服务漏洞、CiscoFirewallServices模块Cut-ThroughProxy远程拒绝服务漏洞等.
上述漏洞的综合评级均为"高危".
厂商已经发布了上述漏洞的修补程序.
CNVD提醒用户尽快下载补丁更新,避免引发漏洞相关的网络安全事件.
参考链接:http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01148http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01150http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01151http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01152http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01153http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-011544、IBM产品安全漏洞IBMSametime提供了一套整合的企业级即时通讯软件;IBMPlatformSymphony是企业级网格服务器SOA中间件,可用于在可扩展、共享、异构的网格中运行分布式应用服务;IBMDomino是一个用于托管社交商务应用的高级平台;IBMFinancialTransactionManager是一个金融交易管理器.
本周,上述产品被披露存在多个漏洞,攻击者利用漏洞可获得敏感信息,获得访问权限,导致拒绝服务攻击.
CNVD收录的相关漏洞包括:IBMSametimeMeetingServer开放重定向漏洞、IBMPlatformSymphonyDeveloperEdition权限提升漏洞、IBMDomino拒绝服务漏洞、IBMSametimeMeetingServer点击劫持漏洞、IBMSametimeMeetingServer信息泄露漏洞、IBMSametimeMeetingServer'autocomplete'安全绕过漏洞、IBMFinancialTransactionManager目录遍历漏洞、IBMFinancialTransactionManager跨站请求伪造漏洞等.
其中,"IBMSametimeMeetingServer开放重定向漏洞、IBMPlatformSymphonyDeveloperEdition权限提升漏洞、IBMDomino拒绝服务漏洞"的综合评级均为"高危".
厂商已经发布了上述漏洞的修补程序.
CNVD提醒用户尽快下载补丁更新,避免引发漏洞相关的网络安全事件.
参考链接:http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01095http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01051http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-00994http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01096http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01056http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01068http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-00974http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-009755、Joomla!
WireImmogest组件'index.
php'SQL注入漏洞Joomla!
是一套内容管理系统.
本周,Joomla!
WireImmogest组件'index.
php'未能正确过滤用户提交给'id'参数的数据,远程攻击者利用漏洞提交特制的SQL查询,可操作或者获取数据库数据.
目前,互联网上已经出现了针对该漏洞的攻击代码,厂商尚未发布该漏洞的修补程序.
CNVD提醒广大用户随时关注厂商主页以获取最新版本.
参考链接:http://www.
cnvd.
org.
cn/flaw/show/CNVD-2014-01109更多高危漏洞如表3所示,详细信息可根据CNVD编号,在CNVD官网进行查询.
参考链接:http://www.
cnvd.
org.
cn/flaw/list.
htmCNVD编号漏洞名称综合评级修复方式CNVD-2014-01166PCMan'sFTPServer'ABOR'命令缓冲区溢出漏洞高暂无CNVD-2014-01130MODxEvogallery模块'uploadify.
php'任意文件上传漏洞高用户可参考厂商的GIT库以获得补丁修复此漏洞:https://github.
com/Mark-H/EvoGalleryCNVD-2014-01161NetsyntCRD语音路由器Telnet的CLI默认管理员密码漏洞高暂无CNVD-2014-01128EudoraWorldMailimapd'UID'命令缓冲区溢出漏洞高暂无CNVD-2014-01144eGroupWare'unserialize()'存在多个PHP代码执行漏洞高eGroupWare1.
8.
006已经修复该漏洞,建议用户下载更新:http://www.
egroupware.
org/changelogCNVD-2014-01146DassaultSystemesCatia栈缓冲区溢出漏洞高暂无CNVD-2014-01141Python'sock_recvfrom_into()'函数缓冲区溢出漏洞高目前厂商已经发布了升级补丁以修复这个安全问题,请到厂商的主页下载:http://www.
python.
org/CNVD-2014-01099Serendipity存在多个漏洞高目前厂商已经发布了升级补丁以修复这个安全问题,请到厂商的主页下载:http://www.
s9y.
org/CNVD-2014-01109Joomla!
WireImmogest组件'index.
php'SQL注入漏洞高暂无CNVD-2014-01105PHP'ext/gd/gd.
c'gdImageCrop空指针返回拒绝服务漏洞高PHP5.
5.
9已经修复该漏洞,建议用户下载更新:http://php.
net表3部分高危漏洞列表小结:本周,BelkinWemoHomeAutomationdevices和Cisco、IBM、RedHat多款产品被披露存在多个安全漏洞,攻击者利用漏洞可获得敏感信息,获得访问权限,导致拒绝服务攻击.
此外,Joomla!
内容管理系统被披露存在一个高危零日漏洞,建议相关用户应随时关注厂商主页,及时获取修复补丁或解决方案.
本周重要漏洞修补信息CNVD整理和发布以下重要安全修补信息.
1、Oracle修补两款产品安全漏洞OracleMySQLServer是一个小型关系型数据库管理系统;Mojarrais是JavaServerFaces标准的开源实现.
本周Oracle修补了上述产品存在的跨站脚本和缓冲区溢出漏洞,避免攻击者利用漏洞执行任意代码,获取敏感信息或发起拒绝服务并可能执行任意代码.
CNVD已收录相关补丁,请广大用户及时下载更新,避免引发漏洞相关的安全事件.
补丁下载链接:http://www.
cnvd.
org.
cn/patchInfo/show/43746http://www.
cnvd.
org.
cn/patchInfo/show/43609本周要闻速递1.
微软XP即将停止更新微软公司从2014年4月8日起,将对旗下WindowsXP系统正式停止包括更新、漏洞修复等功能在内的服务.
据相关统计显示,目前国内仍然有60%以上的用户使用XP系统,一旦微软停止更新,XP系统的安全问题将成为国内用户的巨大困扰.
相对于个人用户,企业用户受到内部办公系统、定制化应用程序以及办公成本等因素的影响,短时间内无法对内网的操作系统进行大规模版本升级.
因此,企业用户更可能会成为XP漏洞的重灾区.
参考链接:http://finance.
chinanews.
com/it/2014/02-24/5872946.
shtml2.
苹果Mac曝重大安全漏洞日前有外国媒体报道称,iOS系统中村存在重大安全漏洞,该漏洞可导致黑客拦截邮件和其他加密通讯,并称苹果已经承认该漏洞的存在.
据了解,苹果在其网站上发布声明称iOS目前无法验证连接的真实性,但并未具体描述漏洞阻碍iOS处理安全套接层或传输层安全协议会话的问题.
专业人士分析称,这个漏洞允许黑客伪装成受保护的网站侵入用户网络,当用户和真实网站进行邮件或财务数据通讯时进行拦截,由此即可查看和更改用户的受保护网站会话.
也就是苹果说的"无法验证连接的真实性".
目前还不知道苹果是否已经有了解决方案,以及是否会在iOS7.
1中得到修复.
参考链接:http://tech.
sina.
com.
cn/s/2014-02-24/08089186023.
shtml关于CNVD国家信息安全漏洞共享平台(ChinaNationalVulnerabilityDatabase,简称CNVD)是CNCERT联合国内重要信息系统单位、基础电信运营商、网络安全厂商、软件厂商和互联网企业建立的信息安全漏洞信息共享知识库,致力于建立国家统一的信息安全漏洞收集、发布、验证、分析等应急处理体系.
关于CNCERT国家互联网应急中心是国家计算机网络应急技术处理协调中心的简称(英文简称为CNCERT或CNCERT/CC),成立于1999年9月,是一个非政府非盈利的网络安全技术协调组织,主要任务是:按照"积极预防、及时发现、快速响应、力保恢复"的方针,开展中国互联网上网络安全事件的预防、发现、预警和协调处置等工作,以维护中国公共互联网环境的安全、保障基础信息网络和网上重要信息系统的安全运行.
目前,CNCERT在我国大陆31个省、自治区、直辖市设有分中心.
同时,CNCERT积极开展国际合作,是中国处理网络安全事件的对外窗口.
CNCERT是国际著名网络安全合作组织FIRST正式成员,也是APCERT的发起人之一,致力于构建跨境网络安全事件的快速响应和协调处置机制.
截止2012年,CNCERT与51个国家和地区的91个组织建立了"CNCERT国际合作伙伴"关系.
网址:www.
cert.
org.
cn邮箱:vreport@cert.
org.
cn电话:010-82990999
极光KVM美国美国洛杉矶元/极光kvmCN7月促销,美国CN2 GIA大带宽vps,洛杉矶联通CUVIP,14元/月起
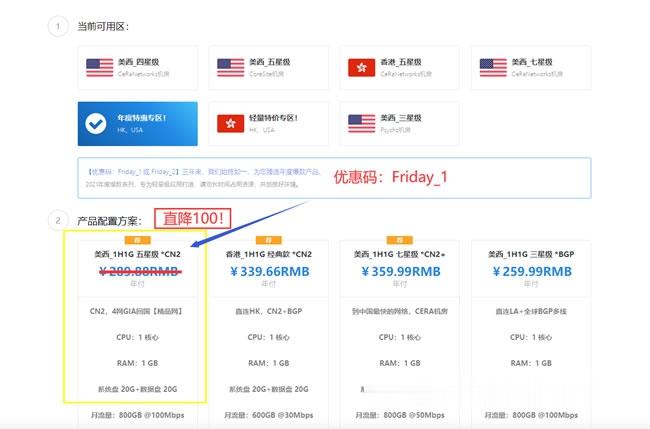
极光KVM怎么样?极光KVM本月主打产品:美西CN2双向,1H1G100M,189/年!在美西CN2资源“一兆难求”的大环境下,CN2+大带宽 是很多用户的福音,也是商家实力的象征。目前,极光KVM在7月份的促销,7月促销,美国CN2 GIA大带宽vps,洛杉矶联通cuvip,14元/月起;香港CN2+BGP仅19元/月起,这次补货,机会,不要错过了。点击进入:极光KVM官方网站地址极光KVM七月...
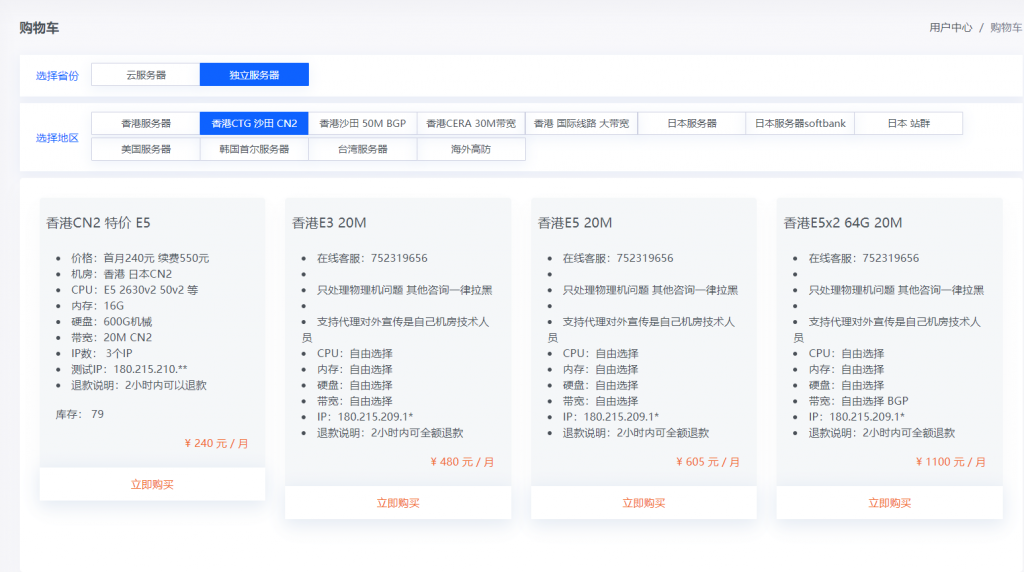
819云(240元)香港CN2 日本CN2 物理机 E5 16G 1T 20M 3IP
819云是我们的老熟人了,服务器一直都是稳定为主,老板人也很好,这次给大家带来了新活动,十分给力 香港CN2 日本CN2 物理机 E5 16G 1T 20M 3IP 240元0官方网站:https://www.819yun.com/ 特惠专员Q:442379204套餐介绍套餐CPU内存硬盘带宽IP价格香港CN2 (特价)E5 随机分配16G1T 机械20M3IP240元/月日本CN2 (...
日本CN2独立物理服务器 E3 1230 16G 20M 500元/月 提速啦
提速啦的来历提速啦是 网站 本着“良心 便宜 稳定”的初衷 为小白用户避免被坑 由赣州王成璟网络科技有限公司旗下赣州提速啦网络科技有限公司运营 投资1000万人民币 在美国Cera 香港CTG 香港Cera 国内 杭州 宿迁 浙江 赣州 南昌 大连 辽宁 扬州 等地区建立数据中心 正规持有IDC ISP CDN 云牌照 公司。公司购买产品支持3天内退款 超过3天步退款政策。提速啦的市场定位提速啦主...
微软xp系统停止使用为你推荐
-
沙滩捡12块石头价值近百万朋友从内蒙古阿拉善那边的戈壁捡了很多石头,求大神们鉴定一下,据说那边产玛瑙。谢谢大神们,大大的悬赏李子柒年入1.6亿李子柒男朋友是谁,李子柒父母怎么去世的?同ip网站同IP网站9个越来越多,为什么?百度关键词工具百度有关键字分析工具吗?Google AdWords有的www.haole012.com012.qq.com是真的吗ip查询器怎么样查看自己电脑上的IP地址javbibibibi直播是真的吗www.kaspersky.com.cn卡巴斯基杀毒软件有免费的吗?稳定版的怎么找?haole012.com说在:012qq.com这个网站能免费挂QQ,是真的吗?haole012.com012.com网站真的可以挂Q升级吗?