漏洞扫描如何进行Web漏洞扫描
漏洞扫描 时间:2021-03-19 阅读:()
常用的漏洞扫描软件有哪些其功能是什么
采用多线程方式对指定IP地址段(或单机)进行安全漏洞检测,支持插件功能,提供了图形界面和命令行两种操作方式,扫描内容包括:远程操作系统类型及版本,标准端口状态及端口BANNER信息,CGI漏洞,IIS漏洞,RPC漏洞,SQL-SERVER、FTP-SERVER、SMTP-SERVER、POP3-SERVER、NT-SERVER弱口令用户,NT服务器NETBIOS信息等。扫描结果保存在/log/目录中,index_*.htm为扫描结果索引文件。
什么是Web漏洞扫描
漏洞是指缺少安全措施或采用的安全措施有缺陷,可能会被攻击者利用,对企业 的信息资产安全造成损害,漏洞扫描就是用漏洞扫描器发现漏洞的过程。web漏洞通常是指网站程序上的漏洞,可能是由于代码编写者在编写代码时考虑不周全等原因而造成的漏洞,常见的WEB漏洞有Sql注入、Xss漏洞、上传漏洞等。
业内常用的Web漏洞扫描工具有: ix Web Vulnerability Scanner(AWVS) IBM Rational AppScan sqlmap W3af arachni Zed Attack Proxy 网藤CRS 以上几款扫描器中,前两款属于商业软件,网藤CRS属于Saas模式,新用户可在线免费试用,后几款均是免费开源模式
最新的漏洞扫描工具
360安全卫土,鲁大师,金山卫土,卡卡助手,都可以扫描漏洞的。
他们扫出后补漏洞的文件,都是
微软官网的。
用哪个都可以。
如果要选择性的话,哪用鲁大师吧。
也就是Z武器。
黑客的扫描工具,我没有。
对不起。
如何进行Web漏洞扫描
Web漏洞扫描通常采用两种策略,第一种是被动式策略,第二种是主动式策略。所谓被动式策略就是基于主机之上,对系统中不合适的设置、脆弱的口令以及其他与安全规则抵触的对象进行检查;而主动式策略是基于网络的,它通过执行一些脚本文件模拟对系统进行攻击的行为并记录系统的反应,从而发现其中的漏洞。
利用被动式策略的扫描称为系统安全扫描,利用主动式的策略扫描称为网络安全扫描。
Web漏洞扫描有以下四种检测技术: 1.基于应用的检测技术。
它采用被动的、非破坏性的办法检查应用软件包的设置,发现安全漏洞。
2.基于主机的检测技术。
它采用被动的、非破坏性的办法对系统进行检测。
通常,它涉及到系统的内核、文件的属性、操作系统的补丁等。
这种技术还包括口令解密、把一些简单的口令剔除。
因此,这种技术可以非常准确地定位系统的问题,发现系统的漏洞。
它的缺点是与平台相关,升级复杂。
3.基于目标的漏洞检测技术。
它采用被动的、非破坏性的办法检查系统属性和文件属性,如数据库、注册号等。
通过消息文摘算法,对文件的加密数进行检验。
这种技术的实现是运行在一个闭环上,不断地处理文件、系统目标、系统目标属性,然后产生检验数,把这些检验数同原来的检验数相比较。
一旦发现改变就通知管理员。
4. 基于网络的检测技术。
它采用积极的、非破坏性的办法来检验系统是否有可能被攻击崩溃。
它利用了一系列的脚本模拟对系统进行攻击的行为,然后对结果进行分析。
它还针对已知的网络漏洞进行检验。
网络检测技术常被用来进行穿透实验和安全审记。
这种技术可以发现一系列平台的漏洞,也容易安装。
但是,它可能会影响网络的性能。
网络Web漏洞扫描 在获得目标主机TCP/IP端口和其对应的网络访问服务的相关信息后,与网络漏洞扫描系统提供的漏洞库进行匹配,如果满足匹配条件,则视为漏洞存在。
此外,通过模拟黑客的进攻手法,对目标主机系统进行攻击性的安全漏洞扫描,如测试弱势口令等,也是扫描模块的实现方法之一。
如果模拟攻击成功,则视为漏洞存在。
在匹配原理上,网络漏洞扫描器采用的是基于规则的匹配技术,即根据安全专家对网络系统安全漏洞、黑客攻击案例的分析和系统管理员关于网络系统安全配置的实际经验,形成一套标准的系统漏洞库,然后再在此基础之上构成相应的匹配规则,由程序自动进行系统漏洞扫描的分析工作。
所谓基于规则是基于一套由专家经验事先定义的规则的匹配系统。
例如,在对TCP80端口的扫描中,如果发现/cgi-bin/phf/cgi-bin/Count.cgi,根据专家经验以及CGI程序的共享性和标准化,可以推知该WWW服务存在两个CGI漏洞。
同时应当说明的是,基于规则的匹配系统有其局限性,因为作为这类系统的基础的推理规则一般都是根据已知的安全漏洞进行安排和策划的,而对网络系统的很多危险的威胁是来自未知的安全漏洞,这一点和PC杀毒很相似。
这种Web漏洞扫描器是基于浏览器/服务器(B/S)结构。
它的工作原理是:当用户通过控制平台发出了扫描命令之后,控制平台即向扫描模块发出相应的扫描请求,扫描模块在接到请求之后立即启动相应的子功能模块,对被扫描主机进行扫描。
通过分析被扫描主机返回的信息进行判断,扫描模块将扫描结果返回给控制平台,再由控制平台最终呈现给用户。
另一种结构的扫描器是采用插件程序结构。
可以针对某一具体漏洞,编写对应的外部测试脚本。
通过调用服务检测插件,检测目标主机TCP/IP不同端口的服务,并将结果保存在信息库中,然后调用相应的插件程序,向远程主机发送构造好的数据,检测结果同样保存于信息库,以给其他的脚本运行提供所需的信息,这样可提高检测效率。
如,在针对某FTP服务的攻击中,可以首先查看服务检测插件的返回结果,只有在确认目标主机服务器开启FTP服务时,对应的针对某FTP服务的攻击脚本才能被执行。
采用这种插件结构的扫描器,可以让任何人构造自己的攻击测试脚本,而不用去了解太多扫描器的原理。
这种扫描器也可以用做模拟黑客攻击的平台。
采用这种结构的扫描器具有很强的生命力,如着名的Nessus就是采用这种结构。
这种网络Web漏洞扫描器是基于客户端/服务器(C/S)结构,其中客户端主要设置服务器端的扫描参数及收集扫描信息。
- 漏洞扫描如何进行Web漏洞扫描相关文档
- 口令漏洞扫描
- 信息安全漏洞扫描
- "四川省人大系统信息化建设情况调查表"
- 加固漏洞扫描
- 南京邮电大学通达学院漏洞扫描系统采购项目
- 扬州工业职业技术学院漏洞扫描设备项目的中标公告
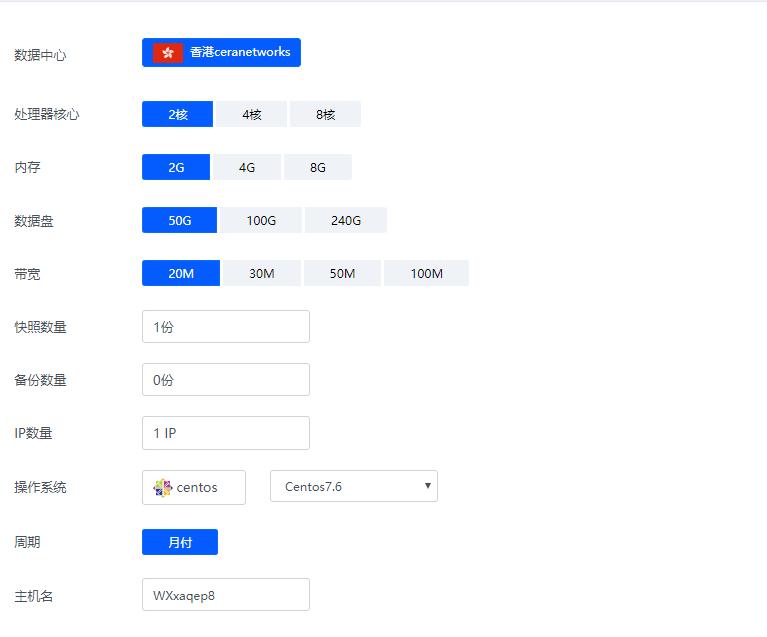
香港ceranetworks(69元/月) 2核2G 50G硬盘 20M 50M 100M 不限流量
香港ceranetworks提速啦是成立于2012年的十分老牌的一个商家这次给大家评测的是 香港ceranetworks 8核16G 100M 这款产品 提速啦老板真的是豪气每次都给高配我测试 不像别的商家每次就给1核1G,废话不多说开始跑脚本。香港ceranetworks 2核2G 50G硬盘20M 69元/月30M 99元/月50M 219元/月100M 519元/月香港ceranetwork...
Virmach($5.23/年)年付VPS闪购
每每进入第四季度,我们就可以看到各大云服务商的促销力度是一年中最大的。一来是年底的促销节日活动比较多,二来是商家希望最后一个季度冲刺业绩。这不还没有到第四季度,我们看到有些商家已经蠢蠢欲动的开始筹备活动。比如素有低价VPS收割机之称的Virmach商家居然还没有到黑色星期五就有发布黑五促销活动。Virmach 商家有十多个数据中心,价格是便宜的,但是机器稳定性和速度肯定我们也是有数的,要不这么低的...
Megalayer(月599元)限时8月香港和美国大带宽服务器
第一、香港服务器机房这里我们可以看到有提供四个大带宽方案,是全向带宽和国际带宽,前者适合除了中国大陆地区的全网地区用户可以用,后者国际带宽适合欧美地区业务。如果我们是需要大陆地区速度CN2优化的,那就需要选择常规的优化带宽方案,参考这里。CPU内存硬盘带宽流量价格选择E3-12308GB240GB SSD50M全向带宽不限999元/月方案选择E3-12308GB240GB SSD100M国际带宽不...
漏洞扫描为你推荐
-
重庆电信断网为什么重庆电信沙坪坝天星桥这网络老是掉线三友网三友有机硅是不是国企,待遇如何?现在花钱去是不是值得?三五互联科技股份有限公司厦门三五互联科技股份有限公司 怎么样?即时通请问有没有人知道即时通是什么?怎样先可以开??metinfometinfo是免费的吗?可以永久免费使用吗?博客教程如何建立自己的博客异步传输异步传输与同步传输在现实中常见的通信例子有哪些?谢谢东莞金盾网东莞哪个医院看男科好?网店制作新手在淘宝上开网店怎么做呢dengjiaguiCEGUI 是什么啊!