配置udp是什么意思
udp是什么意思 时间:2021-05-01 阅读:()
H3C低端以太网交换机典型配置指导ACL目录i目录第1章ACL典型配置指导1-11.
1基本ACL典型配置指导.
1-11.
1.
1组网图.
1-11.
1.
2应用要求.
1-11.
1.
3适用产品、版本1-11.
1.
4配置过程和解释1-21.
1.
5完整配置.
1-21.
1.
6配置注意事项.
1-21.
2高级ACL典型配置指导.
1-31.
2.
1组网图.
1-31.
2.
2应用要求.
1-31.
2.
3适用产品、版本1-31.
2.
4配置过程和解释1-41.
2.
5完整配置.
1-41.
2.
6配置注意事项.
1-41.
3二层ACL典型配置指导.
1-51.
3.
1组网图.
1-51.
3.
2应用要求.
1-51.
3.
3适用产品、版本1-51.
3.
4配置过程和解释1-61.
3.
5完整配置.
1-61.
3.
6配置注意事项.
1-71.
4用户自定义ACL典型配置指导1-71.
4.
1组网图.
1-71.
4.
2应用要求.
1-71.
4.
3适用产品、版本1-81.
4.
4配置过程和解释1-81.
4.
5完整配置.
1-81.
4.
6配置注意事项.
1-9H3C低端以太网交换机典型配置指导ACL第1章ACL典型配置指导1-1第1章ACL典型配置指导1.
1基本ACL典型配置指导基本ACL只根据源IP地址制定规则,对数据包进行相应的分析处理.
基本ACL的序号取值范围为2000~2999.
1.
1.
1组网图图1-1基本ACL配置组网图1.
1.
2应用要求PC1和PC2通过端口Ethernet1/0/1接入交换机(以S3600系列以太网交换机为例),PC1的IP地址为10.
1.
1.
1.
要求配置基本ACL,实现在每天8:00~18:00的时间段内对PC1发出的IP报文进行过滤.
1.
1.
3适用产品、版本表1-1配置适用的产品与软硬件版本关系产品软件版本硬件版本S5600系列Release1510、Release1602软件版本全系列硬件版本S5100-EI系列Release2200、Release2201软件版本全系列硬件版本S3600-SI/EI系列Release1510、Release1602软件版本全系列硬件版本S3100-EI系列Release2104、Release2107软件版本全系列硬件版本S3100-52PRelease1500、Release1602软件版本S3100-52PS2000-EA系列Release2107软件版本全系列硬件版本E352&E328Release1510、Release1602软件版本E352&E328E152Release1500、Release1602软件版本E152H3C低端以太网交换机典型配置指导ACL第1章ACL典型配置指导1-2产品软件版本硬件版本E126ARelease2104、Release2107软件版本E126A1.
1.
4配置过程和解释#定义周期时间段test,时间范围为每天的8:00~18:00.
system-view[Sysname]time-rangetest8:00to18:00daily#定义基本ACL2000,配置源IP地址为10.
1.
1.
1的访问规则.
[Sysname]aclnumber2000[Sysname-acl-basic-2000]rule1denysource10.
1.
1.
10time-rangetest[Sysname-acl-basic-2000]quit#在端口Ethernet1/0/1上应用ACL2000.
[Sysname]interfaceEthernet1/0/1[Sysname-Ethernet1/0/1]packet-filterinboundip-group20001.
1.
5完整配置#aclnumber2000rule1denysource10.
1.
1.
10time-rangetest#interfaceEthernet1/0/1packet-filterinboundip-group2000rule1#time-rangetest08:00to18:00daily#1.
1.
6配置注意事项需要注意的是:z当报文同时匹配了多条下发到硬件的ACL规则时,如果这些规则中的动作冲突,一般情况下,后下发的规则生效.
z下发多个规则时,建议用户先下发掩码范围大的规则,后下发掩码范围小的规则,同时下发掩码范围相同的规则,以保证规则下发后的实际运行结果与用户的配置意图一致.
H3C低端以太网交换机典型配置指导ACL第1章ACL典型配置指导1-3z设备在启动了某些功能和运行某些协议的时候,会占用ACL规则资源,具体的情况与启动的功能和运行的协议有关.
1.
2高级ACL典型配置指导高级ACL可以使用数据包的源IP地址、目的IP地址、IP承载的协议类型、针对协议的特性(例如TCP或UDP的源端口、目的端口,ICMP协议的消息类型、消息码等)内容定义规则.
高级ACL序号取值范围3000~3999.
1.
2.
1组网图Eth1/0/1研发部门Switch至路由器工资查询服务器Eth1/0/2192.
168.
1.
2图1-2高级ACL配置组网图1.
2.
2应用要求公司企业网通过交换机(以S3600系列以太网交换机为例)实现各部门之间的互连.
研发部门由端口Ethernet1/0/1接入交换机,工资查询服务器的地址为192.
168.
1.
2.
要求配置高级ACL,禁止研发部门在工作日8:00~18:00的时间段内访问工资查询服务器.
1.
2.
3适用产品、版本表1-2配置适用的产品与软硬件版本关系产品软件版本硬件版本S5600系列Release1510、Release1602软件版本全系列硬件版本S5100-EI系列Release2200、Release2201软件版本全系列硬件版本S3600-SI/EI系列Release1510、Release1602软件版本全系列硬件版本S3100-EI系列Release2104、Release2107软件版本全系列硬件版本S3100-52PRelease1500、Release1602软件版本S3100-52PS2000-EA系列Release2107软件版本全系列硬件版本H3C低端以太网交换机典型配置指导ACL第1章ACL典型配置指导1-4产品软件版本硬件版本E352&E328Release1510、Release1602软件版本E352&E328E152Release1500、Release1602软件版本E152E126ARelease2104、Release2107软件版本E126A1.
2.
4配置过程和解释#定义周期时间段test,时间范围为工作日的8:00~18:00.
system-view[Sysname]time-rangetest8:00to18:00working-day#定义高级ACL3000,配置目的IP地址为工资查询服务器的访问规则.
[Sysname]aclnumber3000[Sysname-acl-adv-3000]rule1denyipdestination192.
168.
1.
20time-rangetest[Sysname-acl-adv-3000]quit#在端口Ethernet1/0/1上应用ACL3000.
[Sysname]interfaceEthernet1/0/1[Sysname-Ethernet1/0/1]packet-filterinboundip-group30001.
2.
5完整配置#aclnumber3000rule1denyIPdestination192.
168.
1.
20time-rangetest#interfaceEthernet1/0/1packet-filterinboundip-group3000rule1#time-rangetest08:00to18:00working-day#1.
2.
6配置注意事项需要注意的是:z高级ACL3998与3999是设备为集群管理预留的编号,用户无法配置.
z当报文同时匹配了多条下发到硬件的ACL规则时,如果这些规则中的动作冲突,一般情况下,后下发的规则生效.
H3C低端以太网交换机典型配置指导ACL第1章ACL典型配置指导1-5z在端口上下发高级ACL时,如果规则中定义了TCP/UDP的端口信息,则只支持配置operator取值为eq的情况.
z下发多个规则时,建议用户先下发掩码范围大的规则,后下发掩码范围小的规则,同时下发掩码范围相同的规则,以保证规则下发后的实际运行结果与用户的配置意图一致.
z设备在启动了某些功能和运行某些协议的时候,会占用ACL规则资源,具体的情况与启动的功能和运行的协议有关.
1.
3二层ACL典型配置指导二层ACL根据源MAC地址、目的MAC地址、802.
1p优先级、二层协议类型等二层信息制定规则,对数据进行相应处理.
二层ACL的序号取值范围为4000~4999.
1.
3.
1组网图图1-3二层ACL配置组网图1.
3.
2应用要求PC1和PC2通过端口Ethernet1/0/1接入交换机(以S3600系列以太网交换机为例),PC1的MAC地址为0011-0011-0011.
要求配置二层ACL,在每天8:00~18:00的时间段内,对PC1发出的目的MAC为0011-0011-0012的报文进行过滤.
1.
3.
3适用产品、版本表1-3配置适用的产品与软硬件版本关系产品软件版本硬件版本S5600系列Release1510、Release1602软件版本全系列硬件版本S5100-EI系列Release2200、Release2201软件版本全系列硬件版本S3600-SI/EI系列Release1510、Release1602软件版本全系列硬件版本H3C低端以太网交换机典型配置指导ACL第1章ACL典型配置指导1-6产品软件版本硬件版本S3100-EI系列Release2104、Release2107软件版本全系列硬件版本S3100-52PRelease1500、Release1602软件版本S3100-52PS2000-EA系列Release2107软件版本全系列硬件版本E352&E328Release1510、Release1602软件版本E352&E328E152Release1500、Release1602软件版本E152E126ARelease2104、Release2107软件版本E126A1.
3.
4配置过程和解释#定义周期时间段test,时间范围为每天的8:00~18:00.
system-view[Sysname]time-rangetest8:00to18:00daily#定义二层ACL4000,配置源MAC为0011-0011-0011,目的MAC为0011-0011-0012的访问规则.
[Sysname]aclnumber4000[Sysname-acl-ethernetframe-4000]rule1denysource0011-0011-0011ffff-ffff-ffffdest0011-0011-0012ffff-ffff-fffftime-rangetest[Sysname-acl-ethernetframe-4000]quit#在端口Ethernet1/0/1上应用ACL4000.
[Sysname]interfaceEthernet1/0/1[Sysname-Ethernet1/0/1]packet-filterinboundlink-group40001.
3.
5完整配置#aclnumber4000rule1denysource0011-0011-0011ffff-ffff-ffffdest0011-0011-0012ffff-ffff-fffftime-rangetest#interfaceEthernet1/0/1packet-filterinboundlink-group4000rule1#time-rangetest08:00to18:00daily#H3C低端以太网交换机典型配置指导ACL第1章ACL典型配置指导1-71.
3.
6配置注意事项需要注意的是:z当报文同时匹配了多条下发到硬件的ACL规则时,如果这些规则中的动作冲突,一般情况下,后下发的规则生效.
z在端口上下发二层ACL时,不支持配置format-type(包括802.
3/802.
2、802.
3、ether_ii、snap)参数.
z下发多个规则时,建议用户先下发掩码范围大的规则,后下发掩码范围小的规则,同时下发掩码范围相同的规则,以保证规则下发后的实际运行结果与用户的配置意图一致.
z设备在启动了某些功能和运行某些协议的时候,会占用ACL规则资源,具体的情况与启动的功能和运行的协议有关.
1.
4用户自定义ACL典型配置指导用户自定义ACL以数据包的头部为基准,指定从第几个字节开始与掩码进行"与"操作,将从报文提取出来的字符串和用户定义的字符串进行比较,找到匹配的报文,然后进行相应的处理.
用户自定义ACL的序号取值范围为5000~5999.
1.
4.
1组网图图1-4用户自定义ACL配置组网图1.
4.
2应用要求网络环境描述如下:zPC1的IP地址为192.
168.
0.
2,通过端口Ethernet1/0/1接入交换机(以S3600系列以太网交换机为例);PC2的IP地址为192.
168.
0.
3,通过端口Ethernet1/0/2接入交换机.
H3C低端以太网交换机典型配置指导ACL第1章ACL典型配置指导1-8zPC1和PC2属于VLAN1,二者的网关都设置为192.
168.
0.
1(交换机VLAN1接口的IP地址),通过交换机访问Internet.
z要求配置用户自定义ACL,在每天8:00~18:00的时间段内,对PC1发出的仿冒网关IP地址的ARP报文进行过滤.
1.
4.
3适用产品、版本表1-4配置适用的产品与软硬件版本关系产品软件版本硬件版本S5600系列Release1510、Release1602软件版本全系列硬件版本S3600-SI/EI系列Release1510、Release1602软件版本全系列硬件版本S3100-52PRelease1500、Release1602软件版本S3100-52PE352&E328Release1510、Release1602软件版本E352&E328E152Release1500、Release1602软件版本E1521.
4.
4配置过程和解释#定义周期时间段test,时间范围为每天的8:00~18:00.
system-view[Sysname]time-rangetest8:00to18:00daily#定义用户自定义ACL5000,配置源IP地址为192.
168.
0.
1的ARP报文的访问规则(假设没有端口启动VLAN-VPN功能).
其中0806为ARP协议号,16为交换机内部处理的以太网报文中协议类型字段的偏移量,c0a80001为192.
168.
0.
1的十六进制形式,32为交换机内部处理的ARP报文中源IP地址字段的偏移量.
[Sysname]aclnumber5000[Sysname-acl-user-5000]rule1deny0806ffff16c0a80001ffffffff32time-rangetest#在端口Ethernet1/0/1上应用ACL5000.
[Sysname]interfaceEthernet1/0/1[Sysname-Ethernet1/0/1]packet-filterinbounduser-group50001.
4.
5完整配置#aclnumber5000rule1deny0806ffff16c0a80001ffffffff32time-rangetest#interfaceEthernet1/0/1H3C低端以太网交换机典型配置指导ACL第1章ACL典型配置指导1-9packet-filterinbounduser-group5000rule1#time-rangetest08:00to18:00daily#1.
4.
6配置注意事项需要注意的是:z设备在启动了某些功能和运行某些协议的时候,会占用ACL规则资源,具体的情况与启动的功能和运行的协议有关.
z对于S3600系列/E352&E328以太网交换机,如果没有开启VLAN-VPN功能,交换机内部处理的报文都带有1层VLANtag,1层VLANtag占4个字节;如果某一端口上开启了VLAN-VPN功能,交换机内部处理的报文都带有2层VLANtag,2层VLANtag占8个字节.
用户在配置规则匹配报文的特定字段时需要注意以上情况.
z对于S5600系列以太网交换机,交换机内部处理的报文都带有2层VLANtag,2层VLANtag占8个字节.
用户在配置规则匹配报文的特定字段时需要注意以上情况.
z用户自定义ACL规则的命令形式为rule[rule-id]{deny|permit}[rule-stringrule-maskoffset]&[time-rangetime-name].
其中rule-id为ACL规则编号,rule-string为用户自定义的规则字符串,rule-mask为用户自定义的规则掩码,offset为规则掩码的偏移量.
z当用户在一条规则中指定多个规则字符串时,规则掩码的有效长度为128个16进制数(64个字节).
例如,用户指定了规则字符串为aa,偏移量为2个字节,当用户继续指定规则字符串bb时,其偏移量取值范围只能为3~65字节;如果规则字符串aa的偏移量为3个字节,则规则字符串bb的偏移量取值范围为4~66字节;以此类推.
但是规则字符串bb的偏移量取值范围最大不能超过79个字节.
z如表1-5中所示,S3600系列/S5600系列/E352&E328以太网交换机的硬件规则将用户自定义字符串的规则掩码偏移量从逻辑上划分成了若干个偏移量单元,每个偏移量单元为4个字节.
这些规则掩码偏移量单元被划分为8个组,编号为Offset1~Offset8.
z在下发用户自定义ACL时,S3600/S5600/E352&E328的硬件限定了交换机支持用户自定义规则字符串的最大长度为32个字节(这32字节可以是连续的字符串、也可以是多个不连续的字符串),但这32个字节的字符串最多能占H3C低端以太网交换机典型配置指导ACL第1章ACL典型配置指导1-10用8个规则掩码偏移量单元,且任意两个偏移量单元不能属于同一个Offset组.
表1-5用户自定义字符串偏移量取值范围偏移量所占用的单元Offset1Offset2Offset3Offset4Offset5Offset6Offset7Offset80~34~78~1112~1516~1920~2324~2728~312~56~910~1314~1718~2122~2526~2930~336~910~1314~1718~2122~2526~2930~3334~3712~1516~1920~2324~2728~3132~3536~3940~4320~2324~2728~3132~3536~3940~4344~4748~5130~3334~3738~4142~4546~4950~5354~5758~6142~4546~4950~5354~5758~6162~6566~6970~7356~5960~6364~6768~7172~7576~790~34~7z用户配置了用户自定义ACL5000,规则字符串长度为32字节,规则掩码为全F,偏移量取值为4,在端口Ethernet1/0/1上下发.
这种情况下,32个字节的字符串占用了表1-5中4~7(Offset2)、8~11(Offset3)、12~15(Offset4)、16~19(Offset5)、20~23(Offset1)、24~27(Offset7)、28~31(Offse8)和32~35(Offset6)共8个单元,此时可以下发成功.
z用户配置了用户自定义ACL5001,规则字符串长度为32字节,规则掩码为全F,偏移量取值为24,在端口Ethernet1/0/1上下发.
这种情况下,32个字节的字符串所占用的偏移量单元不符合前文提到的"最多能占用8个规则掩码偏移量单元,且任意两个偏移量单元不能属于同一个Offset"的要求,此时不能下发成功.
z配置用户自定义ACL匹配协议报文时,常用的协议类型以及其所使用的偏移量如下表所示.
表1-6常用协议类型号以及偏移量协议类型协议号(十六进制)S3600系列以太网交换机没有开启VLAN-VPN功能时的偏移量S3600系列以太网交换机开启VLAN-VPN功能后的偏移量S5600系列以太网交换机的偏移量ARP0x0806162020RARP0x8035162020IP0x0800162020H3C低端以太网交换机典型配置指导ACL第1章ACL典型配置指导1-11协议类型协议号(十六进制)S3600系列以太网交换机没有开启VLAN-VPN功能时的偏移量S3600系列以太网交换机开启VLAN-VPN功能后的偏移量S5600系列以太网交换机的偏移量IPX0x8137162020AppleTalk0x809B162020ICMP0x01273131IGMP0x02273131TCP0x06273131UDP0x17273131
提速啦 韩国服务器 E3 16G 3IP 450元/月 韩国站群服务器 E3 16G 253IP 1100元/月
提速啦(www.tisula.com)是赣州王成璟网络科技有限公司旗下云服务器品牌,目前拥有在籍员工40人左右,社保在籍员工30人+,是正规的国内拥有IDC ICP ISP CDN 云牌照资质商家,2018-2021年连续4年获得CTG机房顶级金牌代理商荣誉 2021年赣州市于都县创业大赛三等奖,2020年于都电子商务示范企业,2021年于都县电子商务融合推广大使。资源优势介绍:Ceranetwo...
Buyvm:VPS/块存储补货1Gbps不限流量/$2起/月
BuyVM测评,BuyVM怎么样?BuyVM好不好?BuyVM,2010年成立的国外老牌稳定商家,Frantech Solutions旗下,主要提供基于KVM的VPS服务器,数据中心有拉斯维加斯、纽约、卢森堡,付费可选强大的DDOS防护(月付3美金),特色是1Gbps不限流量,稳定商家,而且卢森堡不限版权。1G或以上内存可以安装Windows 2012 64bit,无需任何费用,所有型号包括免费的...
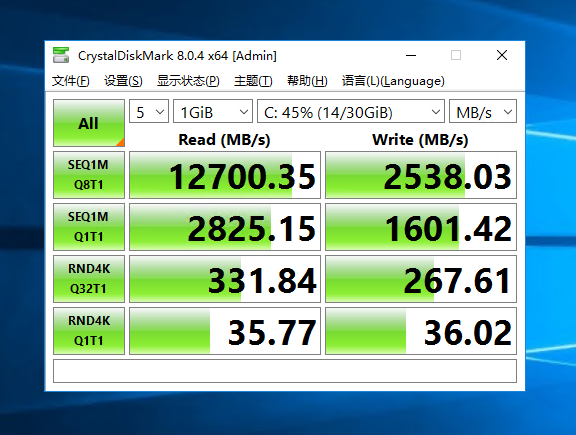
亚洲云Asiayu,成都云服务器 4核4G 30M 120元一月
点击进入亚云官方网站(www.asiayun.com)公司名:上海玥悠悠云计算有限公司成都铂金宿主机IO测试图亚洲云Asiayun怎么样?亚洲云Asiayun好不好?亚云由亚云团队运营,拥有ICP/ISP/IDC/CDN等资质,亚云团队成立于2018年,经过多次品牌升级。主要销售主VPS服务器,提供云服务器和物理服务器,机房有成都、美国CERA、中国香港安畅和电信,香港提供CN2 GIA线路,CE...
udp是什么意思为你推荐
-
Servicemy2019支付宝五福2019年1月25日今天的支付宝集五福了吗?搜狗360电脑自动安装360安全浏览器asp.net空间哪里可以申请asp空间的?sns网站有哪些最近两年哪些SNS网站比较火科创板首批名单科创板开市后,可以通过哪些基金参与科创板投资和打新股?瑞东集团道恩集团的集团简介申请400电话400电话如何申请?无忧代理网无忧考网好不好,为什么注册要输入电话号码,可信度高不高,还有中国公务员考试网,这些网站是不是要收费图文模块微信公众号底部推荐阅读,图文模块是怎么实现的