攻击拒绝服务攻击路由反向追踪算法综述_信息技术论文【精品论文】
拒绝服务攻击路由反向追踪算法综述_信息技术论文
薛东
摘要 针对拒绝服务攻击本文介绍了几种发现拒绝服务攻击
路径的反向追踪算法。针对每一种算法给出了其相应的
原理和优缺点。并在总体上对这些算法的实现难度、
效果等进行了比较。
关键字 路由器路由反向追踪ICMP IP
背景
随着互联网络的发展越来越多的服务通过网络为大众提供与此同时针对互联网服务的攻击手段也出现了拒绝服务攻击简称DOS就是黑客们最常用的手段。这种攻击行为使网络服务器充斥大量要求回复的信息消耗网络带宽或系统资源导致网络或系统不胜负荷以至于瘫痪而停止提供正常的网络服务。
拒绝服务攻击使用‘虚假’数据包源地址为假来淹没主机从而导致其对正常用户的服务质量下降或服务拒绝。有时黑客们为了提高攻击效果会联合多个攻击站点一起向受害者发送攻击数据包这就是分布式拒绝服务攻击DDOS 。根据CERT Computer Emergency Response Team的统计拒绝服务攻击的发生率在近几年有明显的增加。 2000年2月包括yahoo在内的多家大型网站被中断服务数小时事后证明黑客采用的正是DDOS。
拒绝服务攻击反向追踪问题的难点在于攻击数据包通常都具有不正确的或“伪装”的IP源地址。这些包在网路上漫游使得我们无法找到真正的源信息。尽管IP包头中的源地址是虚假的但每个IP包都必须经过从攻击方到受害者之间的路由器转发记录下这些路由器就可以恢复出攻击所经过的路径这也是拒绝服务攻击路由反向追踪算法的基本思路。
路由反向追踪算法
1链路测试
原理链路测试的思想是从最接近受害者的路由器开始测试其上游所有链路找出是哪一个链路传输了攻击的数据流然后更上一级路由器重复该过程直到发现攻击源。它又分为以下两种测试方法
1 1输入测试
很多路由器都提供以下的特性允许操作员在路由器的某些输出端口上禁止一些特定的数据包 同时也可以检测出某一种类型的数据包到达了哪个输入端口该特性可以用于路由的反向跟踪。
首先受害者必须确定自己遭到了攻击并从攻击数据包中提取出它们共有的一些攻击特征然后以某种方式通知网络操作员 网络操作员针对该特征在受害者的上一级路由器的输出端口上过滤具有该特征的数据包这里说的过滤并不是禁止的意思而是发现具有攻击特征的数据报 过滤机制同时可以揭示出这些数据包的输入端口也就是揭示出转发攻击数据流的上一级路由器。
上游路由器再重复该过程直到找到攻击源如果该过程进行到了ISP边界则还需要联系上一级ISP 以完成整个跟踪过程。
问题该方法要求很高的人工管理量。而且在多个ISP之间协调是件费时费力的工作 同时并不能保证所有的ISP都会愿意合作。
1 2有控制淹没
该方法通过将与受害者相连的每一条输入链路进行人为淹没并观察攻击数据包通讯情况的变化来检测出攻击的来源。
受害者使用预先生成的网络拓扑选择最接近自己的路由器的上游链路中的主机通过与这些主机合作对路由器的每一条输入链路分别进行强行淹没。因为路由器缓冲的共享特性每一个在过载链路上通过的数据包其丢失的概率都会增加 当然这其中也包括攻击数据包。通过观察到达受害者的攻击数据包速率的变化就可以确定攻击数据流的来源。通过一级级的使用该方法就可以最终恢复出攻击路由。
- 攻击拒绝服务攻击路由反向追踪算法综述_信息技术论文【精品论文】相关文档
- 攻击拒绝服务攻击路由反向追踪算法综述
- 攻击拒绝服务攻击路由反向追踪算法综述
- 路由路由追踪敕令是什么 路由追踪技能[新版]
- 本机[技巧]skype路由追踪
- 追踪路由网络上的手机追踪器是真的还是假的
- 追踪路由查看IP经过的路由和最终到达的物理位置的软件
10gbiz($2.36/月),香港/洛杉矶CN2 GIA线路VPS,香港/日本独立服务器
10gbiz发布了9月优惠方案,针对VPS、独立服务器、站群服务器、高防服务器等均提供了一系列优惠方面,其中香港/洛杉矶CN2 GIA线路VPS主机4折优惠继续,优惠后最低每月仅2.36美元起;日本/香港独立服务器提供特价款首月1.5折27.43美元起;站群/G口服务器首月半价,高防服务器永久8.5折等。这是一家成立于2020年的主机商,提供包括独立服务器租用和VPS主机等产品,数据中心包括美国洛...
RAKsmartCloud服务器,可自定义配置月$7.59
RAKsmart商家一直以来在独立服务器、站群服务器和G口和10G口大端口流量服务器上下功夫比较大,但是在VPS主机业务上仅仅是顺带,尤其是我们看到大部分主流商家都做云服务器,而RAKsmart商家终于开始做云服务器,这次试探性的新增美国硅谷机房一个方案。月付7.59美元起,支持自定义配置,KVM虚拟化,美国硅谷机房,VPC网络/经典网络,大陆优化/精品网线路,支持Linux或者Windows操作...
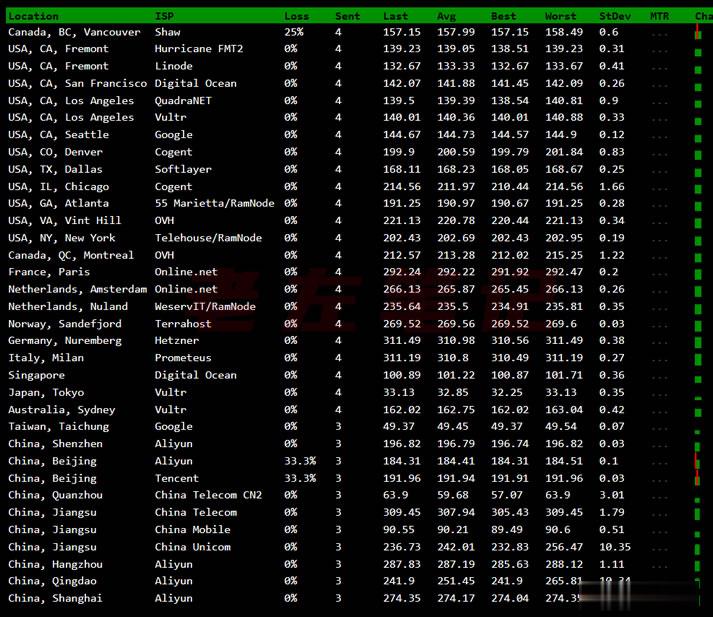
Vultr VPS韩国首尔机房速度和综合性能参数测试
Vultr 商家有新增韩国首尔机房,这个是继日本、新加坡之后的第三个亚洲机房。不过可以大概率知道肯定不是直连中国机房的,因为早期的日本机房有过直连后来取消的。今天准备体验看看VULTR VPS主机商的韩国首尔机房的云服务器的速度和性能。1、全球节点PING速度测试这里先通过PING测试工具看看全球几十个节点的PING速度。看到好像移动速度还不错。2、路由去程测试测试看看VULTR韩国首尔机房的节点...
-
蓝牙itunesgetIntjava支持ipad支持ipad图书馆学、情报学期刊投稿指南win7关闭445端口win7系统怎么关闭445和135这两个端口tracerouteLinux 下traceroute的工作原理是什么 !勒索病毒win7补丁win7有针对勒索病毒的补丁吗win10关闭445端口win10怎么关闭445的最新相关信息css下拉菜单如何用css3做导航栏下拉菜单