服务器证书安装配置指南(Weblogic
10)一、生成证书请求1.
安装JDK(可选)Weblogic安装后自带JDK安装.
如果您直接在服务器上生成证书请求,请进入Weblogic安装目录下JDK所在路径的bin目录,运行keytool命令.
如果您需要在其他环境下生成证书请求文件,则您可以选择安装JDK,并稍后上传生成的密钥库文件keystore.
jks到服务器上进行配置.
JavaSEDevelopmentKit(JDK)下载.
下载地址:http://www.
oracle.
com/technetwork/java/javase/downloads/index.
html2.
生成keystore文件生成密钥库文件keystore.
jks需要使用JDK的keytool工具.
命令行进入JDK或JRE下的bin目录,运行keytool命令.
keytool-genkey-aliasserver-keyalgRSA-keysize2048-keystoreD:\keystore.
jks-storepasspassword-keypasspassword以上命令中,server为私钥别名(-alias),生成的keystore.
jks文件默认放在D盘根目录下.
3.
生成证书请求文件(CSR)keytool-certreq-aliasserver-sigalgSHA256withRSA-fileD:\certreq.
csr-keystoreD:\keystore.
jks-keypasspassword-storepasspassword请备份密钥库文件keystore.
jks,并稍后提交证书请求文件certreq.
csr,等待证书签发.
密钥库文件keystore.
jks丢失将导致证书不可用.
二、导入服务器证书1.
获取服务器证书将证书签发邮件中的从BEGIN到END结束的服务器证书内容(包括"-----BEGINCERTIFICATE-----"和"-----ENDCERTIFICATE-----")粘贴到记事本等文本编辑器中,并修改文件扩展名,保存为server.
cer文件2.
获取CA证书将证书签发邮件中的从BEGIN到END结束的两张CA证书内容(包括"-----BEGINCERTIFICATE-----"和"-----ENDCERTIFICATE-----")分别粘贴到记事本等文本编辑器中,并修改文件扩展名,保存为ca1.
cer和ca2.
cer文件.
3.
查看keystore文件内容进入JDK安装目录下的bin目录,运行keytool命令查询keystore文件信息.
keytool-list-keystoreD:\keystore.
jks-storepasspassword查询到PrivateKeyEntry(或KeyEntry)属性的私钥别名(alias)为server.
记住该别名,在稍后导入服务器证书时需要用到(示例中粗体部分为可自定义部分,可根据实际配置情况相应修改).
注意,导入证书时,一定要使用生成证书请求文件时生成的keystore.
jks文件.
keystore.
jks文件丢失或生成新的keystore.
jks文件,都将无法正确导入您的服务器证书.
4.
导入证书(如果只有一张CA证书,则只需要导入一张CA证书)导入第一张中级CA证书keytool-import-aliasca1-keystoreD:\keystore.
jks-trustcacerts-storepasspassword-fileD:\ca1.
cer-noprompt导入第二张中级CA证书keytool-import-aliasca2-keystoreD:\keystore.
jks-trustcacerts-storepasspassword-fileD:\ca2.
cer-noprompt导入服务器证书keytool-import-aliasserver-keystoreD:\keystore.
jks-trustcacerts-storepasspassword-keypasspassword-fileD:\server.
cer导入服务器证书时,服务器证书的别名必须和私钥别名一致.
请留意导入中级CA证书和导入服务器证书时的提示信息,如果您在导入服务器证书时使用的别名与私钥别名不一致,将提示"认证已添加至keystore中"而不是应有的"认证回复已安装在keystore中".
证书导入完成,运行keystool命令,再次查看keystore文件内容keytool-list-keystoreD:\keystore.
jks-storepasspassword三、安装服务器证书1.
导入keysotre密钥库登陆Weblogic控制台选择"Lock&Edit"解锁配置,并进入"Servers"选择您需要配置服务器证书的Server在"General"下,可以配置您的http和https是否启用,以及访问端口号.
https默认端口号为443,请在选项启用SSL并相应修改端口号.
在"Keystores"下配置认证方式.
服务器身份认证请选择"CustomidentityandJavaStandardTrust",双向认证请选择"CustomIdentityandCustomTrust".
将您的密钥库文件keystore.
jks保存到服务器上相应目录,并配置其路径和密钥库文件保护密码.
单向认证中,需要配置JRE默认信任库文件cacerts.
Cacerts默认密码为changeit.
在"SSL"下配置密钥库中的私钥别名信息.
私钥别名可以使用keystool-list命令查看.
通常私钥保护密码和keystore文件保护密码相同.
在选项"高级"中,勾选"使用JSSESSL"选项.
设置完成后,选择"ActiveChanges",保存所有修改.
如果系统提示需要重启Weblogic,则您需要重启后才能使配置生效.
2.
访问测试访问https://youdomain:port,测试证书的安装.
四、服务器证书的备份及恢复在您成功的安装和配置了服务器证书之后,请务必依据下面的操作流程,备份好您的服务器证书,以防证书丢失给您带来不便.
1.
服务器证书的备份备份服务器证书密钥库文件keystore.
jks文件即可完成服务器证书的备份操作.
- 服务器证书安装配置指南(Weblogic相关文档
- 公安部weblogic部署
- 选调weblogic部署
- 青岛市weblogic部署
- "2019年兰州市企业急需紧缺人才岗位需求表"
- 开发weblogic部署
- "互联网+"时代的融合解决方案
NameCheap 2021年新年首次活动 域名 域名邮局 SSL证书等
NameCheap商家如今发布促销活动也是有不小套路的,比如会在提前一周+的时间告诉你他们未来的活,比如这次2021年的首次活动就有在一周之前看到,但是这不等到他们中午一点左右的时候才有正式开始,而且我确实是有需要注册域名,等着看看是否有真的折扣,但是实际上.COM域名力度也就一般需要51元左右,其他地方也就55元左右。当然,这次新年的首次活动不管如何肯定是比平时便宜一点点的。有新注册域名、企业域...

.asia域名是否适合做个人网站及.asia域名注册和续费成本
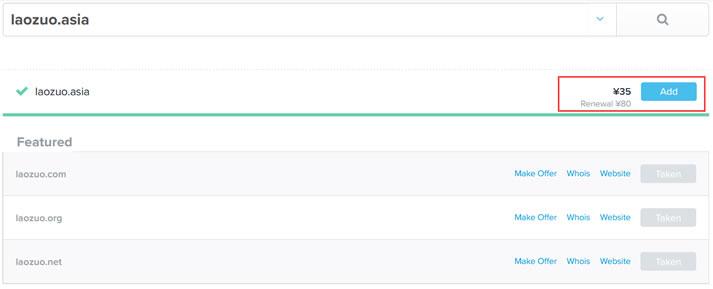
今天看到群里的老秦同学在布局自己的网站项目,这个同学还是比较奇怪的,他就喜欢用这些奇怪的域名。比如前几天看到有用.in域名,个人网站他用的.me域名不奇怪,这个还是常见的。今天看到他在做的一个范文网站的域名,居然用的是 .asia 后缀。问到其理由,是有不错好记的前缀。这里简单的搜索到.ASIA域名的新注册价格是有促销的,大约35元首年左右,续费大约是80元左右,这个成本算的话,比COM域名还贵。...
#推荐# cmivps:全场7折,香港不限流量VPS,支持Windows系统
cmivps香港VPS带来了3个新消息:(1)双向流量改为单向流量,相当于流量间接扩大一倍;(2)Hong Kong 2T、Hong Kong 3T、Hong Kong 无限流量,这三款VPS开始支持Windows系统,如果需要中文版Windows系统请下单付款完成之后发ticket要求官方更改即可;(3)全场7折年付、8折月付优惠,优惠码有效期一个月!官方网站:https://www.cmivp...
-
免费云主机免费云主机哪家好?国外域名注册如何注册国外域名?域名主机域名和主机名之间的区别是什么域名主机什么是域名主机国内ip代理谁给我几个北京或国内的IP代理啊,高分,能用的域名购买如何购买域名?100m网站空间100M网站空间可以存多少张图片和多少文字?虚拟主机系统虚拟主机采用什么操作系统?域名网站有免费的网站域名吗域名停靠域名停放是什么?