upx脱壳目前较常用的壳有UPX,ASPack、PePack、PECompact、UPack、免疫007、木
upx脱壳 时间:2021-11-28 阅读:()
最新的UPX壳怎么脱
不用这么麻烦...
winhex 打开加密的UPX文件,查到UPX 的版本号.
然后去网上找对应的UPX加密工具
命令行 UPX -D 你的文件
即可脱掉.最完美的脱壳!
如何用PEID脱壳?
peid是用来查壳的哦,右下角按钮点下显示的是插件列表,其中有一些脱壳的插件,不过只是一些简单的压缩壳而已,比如upx等。如果不会用OD手动脱壳的话,那就找脱壳机吧。
举个用PEID脱UPX壳的例子: 先载入你的程序,然后点右下角的箭头按钮,然后选择unpacker for UPX,peid就会自动帮你脱了。
用PEID脱壳不推荐。
PEID强大的地方在与他的查壳功能和随时更新它的数据库。
peid如何脱壳
peid不是所有的壳 都能查到 如果你所用的peid没有查出什么信息,可能原因是:版本太低,下个95 或96版本的 还有使用其他的侦壳工具,个人推荐两款:exeinfope die 后者主要是检测被加壳软件是什么语言写成的怎么脱UPX壳??
1.这个是加了UPX壳的入口时各个寄存器的值! EAX 00000000 ECX 0012FFB0 EDX 7FFE0304 EBX 7FFDF000 ESP 0012FFC4 EBP 0012FFF0 ESI 77F51778 ntdll.77F51778 EDI 77F517E6 ntdll.77F517E6 EIP 0040EC90 note-upx.<ModuleEntryPoint> C 0 ES 0023 32bit 0(FFFFFFFF) P 1 CS 001B 32bit 0(FFFFFFFF) A 0 SS 0023 32bit 0(FFFFFFFF) Z 0 DS 0023 32bit 0(FFFFFFFF) S 1 FS 0038 32bit 7FFDE000(FFF) T 0 GS 0000 NULL D 0 O 0 LastErr ERROR_MOD_NOT_FOUND (0000007E) 2.这个是UPX壳JMP到OEP后的寄存器的值! EAX 00000000 ECX 0012FFB0 EDX 7FFE0304 EBX 7FFDF000 ESP 0012FFC4 EBP 0012FFF0 ESI 77F51778 ntdll.77F51778 EDI 77F517E6 ntdll.77F517E6 EIP 004010CC note-upx.004010CC C 0 ES 0023 32bit 0(FFFFFFFF) P 1 CS 001B 32bit 0(FFFFFFFF) A 0 SS 0023 32bit 0(FFFFFFFF) Z 1 DS 0023 32bit 0(FFFFFFFF) S 0 FS 0038 32bit 7FFDE000(FFF) T 0 GS 0000 NULL D 0 O 0 LastErr ERROR_MOD_NOT_FOUND (0000007E) 看看UPX的壳的第一行: 0040EC90 n> 60 pushad //****注意这里***** 0040EC91 BE 15B04000 mov esi,note-upx.0040B015 PUSHAD就是把所有寄存器压栈!我们在到壳的最后看看: 0040EE0F 61 popad //****注意这里***** 0040EE10 - E9 B722FFFF jmp note-upx.004010CC //JMP到OEP POP就是将所有寄存器出栈! 而当我们PUSHAD的时候,ESP将寄存器压入了0012FFC0--0012FFA4的堆栈中!如下: 0012FFA4 77F517E6 返回到 ntdll.77F517E6 来自 ntdll.77F78C4E //EDI 0012FFA8 77F51778 返回到 ntdll.77F51778 来自 ntdll.77F517B5 //ESI 0012FFAC 0012FFF0 //EBP 0012FFB0 0012FFC4 //ESP 0012FFB4 7FFDF000 //EBX 0012FFB8 7FFE0304 //EDX 0012FFBC 0012FFB0 //ECX 0012FFC0 00000000 //EAX 所以这个时候,在教程上面就告诉我们对ESP的0012FFA4下硬件访问断点。也就是说当程序要访问这些堆栈,从而恢复原来寄存器的值,准备跳向苦苦寻觅的OEP的时候,OD帮助我们中断下来。
于是我们停在0040EE10这一行! 总结:我们可以把壳假设为一个子程序,当壳把代码解压前和解压后,他必须要做的是遵循堆栈平衡的原理,让ESP执行到OEP的时候,使ESP=0012FFC4。
更加详细请参阅/question/33426181.html?si=1 的esp定律
目前较常用的壳有UPX,ASPack、PePack、PECompact、UPack、免疫007、木
特征码: 特征码常用来加密、共享注册。是硬盘的唯一标识,像你的身份证一样。
另外一个概念硬盘是随着格式化的过程建立的,可变的。
这两个概念相近,有的文章中混淆,看的时候要结合上下文区 壳: 所谓加壳,是一种通过一系列数学运算,将可执行程序文件或动态链接库文件的编码进行改变(目前还有一些加壳可以压缩、加密驱动程序),以达到缩小文件体积或加密程序编码的目的。
当被加壳的程序运行时,外壳程序先被执行,然后由这个外壳程序负责将用户原有的程序在内存中解压缩,并把控制权交还给脱壳后的真正程序。
一切操作自动完成,用户不知道也无需知道壳程序是如何运行的。
一般情况下,加壳程序和未加壳程序的运行结果是一样的。
如何判断一个可执行文件是否被加了壳呢?有一个简单的方法(对中文效果较明显)。
用记事本打开一个可执行文件,如果能看到的提示信息则一般是未加壳的,如果完全是乱码,则多半是被加壳的。
我们还可以使用一款叫做Fileinfo的工具来查看文件具体加的是什么壳。
目前,较常见到的壳有“UPX”、“ASPack”、“PePack”、“PECompact”、“UPack”、“NsPack”、“免疫007”、“木马彩衣”等等。
有些加壳病毒可以被查出,但对于一些新病毒,可能不能查杀
- upx脱壳目前较常用的壳有UPX,ASPack、PePack、PECompact、UPack、免疫007、木相关文档
- upx脱壳如何实现upx的脱壳(请详细说明步骤和软件)?
- upx脱壳求教各位大黑阔!UPX手动脱壳的步骤!
- upx脱壳我用PEiD查了一个软件的壳,想知道如何脱壳。
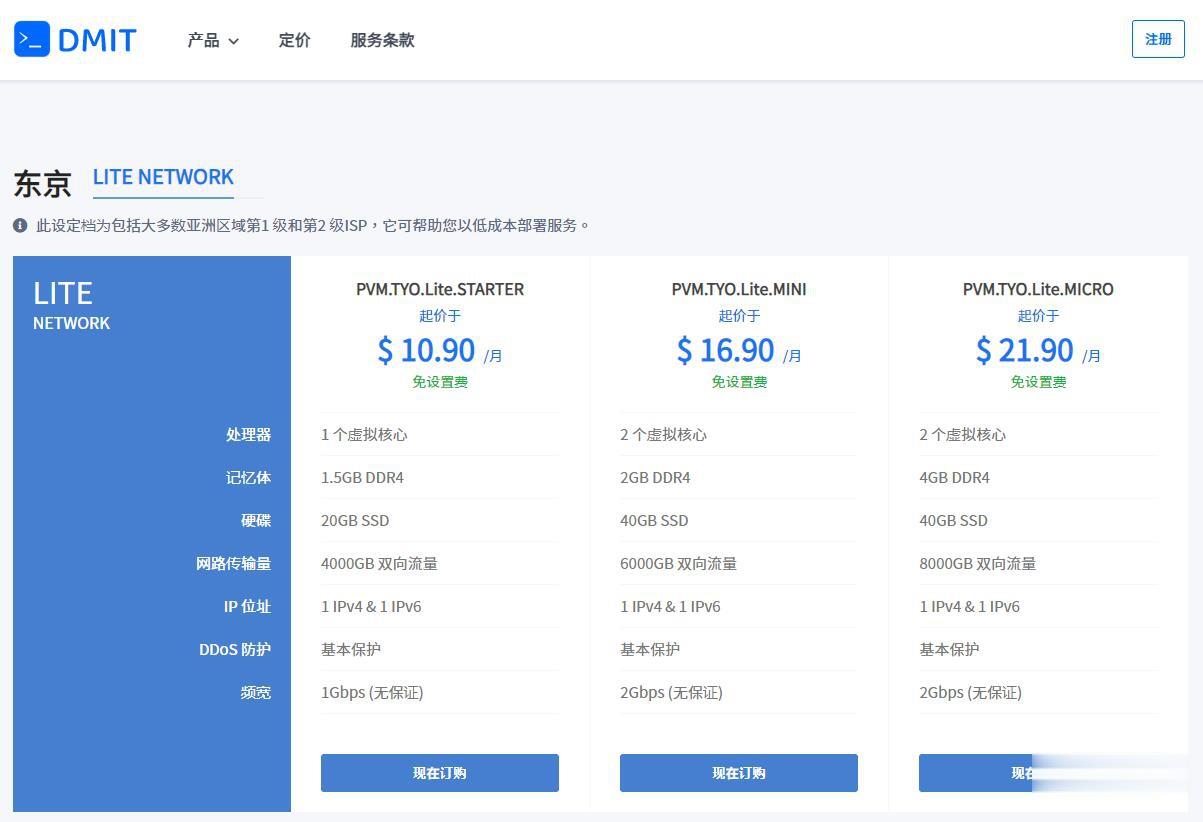
DMIT$10.9/月,日本VPS/三网直连/1核1.5G内存/20GB存储/1Gbps端口
优惠码年付一次性5折优惠码:TYO-Lite-Open-Beta-1y-50OFF永久8折优惠码:TYO-Lite-Open-Beta-Recur-20OFF日本vpsCPU内存SSD流量带宽价格购买1核1.5G20 GB4 TB1Gbps$10.9/月购买2核2 G40 GB6 TB1Gbps$16.9/月购买2核4 G60 GB8 TB1Gbps$21.9/月购买4核4 G80 GB12 TB...
TabbyCloud周年庆&七夕节活动 美國INAP 香港CN2
TabbyCloud迎来一周岁的生日啦!在这一年里,感谢您包容我们的不足和缺点,在您的理解与建议下我们也在不断改变与成长。为庆祝TabbyCloud运营一周年和七夕节,TabbyCloud推出以下活动。TabbyCloud周年庆&七夕节活动官方网站:https://tabbycloud.com/香港CN2: https://tabbycloud.com/cart.php?gid=16购买链...
阿里云秋季促销活动 轻量云服务器2G5M配置新购年60元
已经有一段时间没有分享阿里云服务商的促销活动,主要原因在于他们以前的促销都仅限新用户,而且我们大部分人都已经有过账户基本上促销活动和我们无缘。即便老用户可选新产品购买,也是比较配置较高的,所以就懒得分享。这不看到有阿里云金秋活动,有不错的促销活动可以允许产品新购。即便我们是老用户,但是比如你没有购买过他们轻量服务器,也是可以享受优惠活动的。这次轻量服务器在金秋活动中力度折扣比较大,2G5M配置年付...
upx脱壳为你推荐
-
sc2gearssc2神族热键无极快播无极BT电影怎样下载到手机陌陌ipad版官方下载免费ipad中文游戏或软件dnf娜娜800万dnf死肥宅是什么梗缤购商城缤购网的东西都是正品吗,化妆品都保真吗?因为是往脸上抹得东西,所以很担心,运费怎么算?哪种做法可能影响飞行安全坐飞机时,有什么飞行安全注意事项?下载儿歌点点最新版怎么从电脑上下载歌曲到MP3啊?跪求~~~不是很懂,详细点一个一个步骤好吗?急速辅助免费版急速辅助有没有神魔辅助 好用啊?用过的人进来回答下!视频解霸怎样超级解霸转换视频文件格式?视频解霸手机 悠米解霸支持几种视频格式都有什么格式