渗透测试技术和老虎队分析方法
老虎队分析方法,就是渗透测试Penetrationtesting,tigerteamanalysis,orethicalhacking:ateamofexpertstriestocrackthesystem.
渗透测试技术Penetrationtesting是完全模拟黑客可能使用的攻击技术和漏洞发现技术,对目标系统的安全做深入的探测,发现系统最脆弱的环节.
能直观的让管理员知道自己网络所面临的问题渗透测试分类根据渗透方法分类黑箱测试,"zero-knowledgetesting"渗透者完全处于对系统一无所知的状态.
通常,这种类型的测试,最初的信息获取来自DNS、Web、Email及各种公开对外的服务器.
白盒测试,测试者可以通过正常渠道向被测单位取得各种资料,包括网络拓扑、员工资料甚至网站或其他程序的代码片段,也能与单位其他员工进行面对面的沟通这类的测试目的是模拟企业内部雇员的越权操作隐秘测试.
隐秘是针对被测单位而言的.
通常,接受渗透测试的单位网络管理部门会收到通知:在某些时间段进行测试.
因此能够检测网络中出现的变化.
但在隐秘测试中,被测单位也仅有极少数人知晓测试的存在,因此能够有效地检验单位中的信息安全事件监控、响应、恢复做得是否到位根据渗透目标分类主机操作系统渗透对Windows、Solaris、AIX、Linux、SCO、SGI等操作系统本身进行渗透测试数据库系统渗透对MS-SQL,ORACLE,mysql,infomix,sybase,DB2等数据库应用系统进行渗透测试应用系统渗透对渗透目标提供的各种应用,如ASP、CGI、JSP、PHP等组成的WWW应用进行渗透测试网络设备渗透对各种防火墙、入侵检测系统、网络设备进行渗透测试从攻方视角看渗透内网测试渗透测试人员由内部网络发起测试.
这类测试能够模拟企业内部违规操作者的行为.
优势:绕过了防火墙的保护.
常用渗透方式:远程缓冲区溢出,口令猜测,以及b/s或c/s应用程序测试外网测试渗透测试人员完全处于外部网络,模拟对内部状态一无所知的外部攻击者的行为.
包括对网络设备的远程攻击,口令管理安全性测试,防火墙规则试探、规避,web及其它开放应用服务的安全性测试不同网段/vlan之间的渗透从某内/外部网段,尝试对另一网段/vlan进行渗透.
通常可能用到的技术包括:对网络设备的远程攻击;对防火墙的远程攻击或规则探测、规避尝试.
信息的收集和分析伴随着每一个渗透测试步骤,每一个步骤又有三个组成部分:操作、响应和结果分析.
端口扫描通过对目标地址的tcp/udp端口扫描,确定其所开放的服务的数量和类型,这是所有渗透测试的基础.
通过端口扫描,可以基本确定一个系统的基本信息,结合安全工程师的经验可以确定其可能存在,以及被利用的安全弱点,为进行深层次的渗透提供依据.
远程溢出这是当前出现的频率最高、威胁最严重,同时又是最容易实现的一种渗透方法,一个具有一般网络知识的入侵者就可以在很短的时间内利用现成的工具实现远程溢出攻击.
对于防火墙内的系统同样存在这样的风险,只要对跨接防火墙内外的一台主机攻击成功,那么通过这台主机对防火墙内的主机进行攻击就易如反掌.
口令猜测口令猜测也是一种出现概率很高的风险,几乎不需要任何攻击工具,利用一个简单的暴力攻击程序和一个比较完善的字典,就可以猜测口令.
对一个系统账号的猜测通常包括两个方面:首先是对用户名的猜测,其次是对密码的猜测.
本地溢出指在拥有了一个普通用户的账号之后,通过一段特殊的指令代码获得管理员权限的方法.
前提:首先要获得一个普通用户密码.
也就是说由于导致本地溢出的一个关键条件是设置不当的密码策略.
多年的实践证明,在经过前期的口令猜测阶段获取的普通账号登录系统之后,对系统实施本地溢出攻击,就能获取不进行主动安全防御的系统的控制管理权限.
脚本及应用测试专门针对web及数据库服务器进行.
据最新技术统计,脚本安全弱点为当前web系统,尤其是存在动态内容的web系统比较严重的安全弱点之一.
利用脚本相关弱点轻则可以获取系统其他目录的访问权限,重则将有可能取得系统的控制权限.
因此对于含有动态页面的web、数据库等系统,web脚本及应用测试将是必不可少的一个环节.
在web脚本及应用测试中,可能需要检查的部份包括:检查应用系统架构,防止用户绕过系统直接修改数据库;检查身份认证模块,用以防止非法用户绕过身份认证;检查数据库接口模块,用以防止用户获取系统权限;检查文件接口模块,防止用户获取系统文件;检查其他安全威胁;无线测试中国的无线网络还处于建设时期,但是由于无线网络的部署简易,在一些大城市的普及率已经很高了.
北京和上海的商务区至少80%的地方都可以找到接入点.
通过对无线网络的测试,可以判断企业局域网安全性,已经成为越来越重要的渗透测试环节.
除了上述的测试手段外,还有一些可能会在渗透测试过程中使用的技术,包括:社交工程学、拒绝服务攻击,以及中间人攻击.
从守方视角看渗透当具备渗透测试攻击经验的人们站到系统管理员的角度,要保障一个大网的安全时,我们会发现,需要关注的问题是完全不同的:从攻方的视角看,是"攻其一点,不及其余",只要找到一点漏洞,就有可能撕开整条战线;但从守方的视角看,却发现往往"千里之堤,毁于蚁穴".
因此,需要有好的理论指引,从技术到管理都注重安全,才能使网络固若金汤.
渗透测试的必要性渗透测试利用网络安全扫描器、专用安全测试工具和富有经验的安全工程师的人工经验对网络中的核心服务器及重要的网络设备,包括服务器、网络设备、防火墙等进行非破坏性质的模拟黑客攻击,目的是侵入系统并获取机密信息并将入侵的过程和细节产生报告给用户.
pacificrack:VPS降价,SSD价格下降
之前几个月由于CHIA挖矿导致全球固态硬盘的价格疯涨,如今硬盘挖矿基本上已死,硬盘的价格基本上恢复到常规价位,所以,pacificrack决定对全系Cloud server进行价格调整,降幅较大,“如果您是老用户,请通过续费管理或升级套餐,获取同步到最新的定价”。官方网站:https://pacificrack.com支持PayPal、支付宝等方式付款VPS特征:基于KVM虚拟,纯SSD raid...
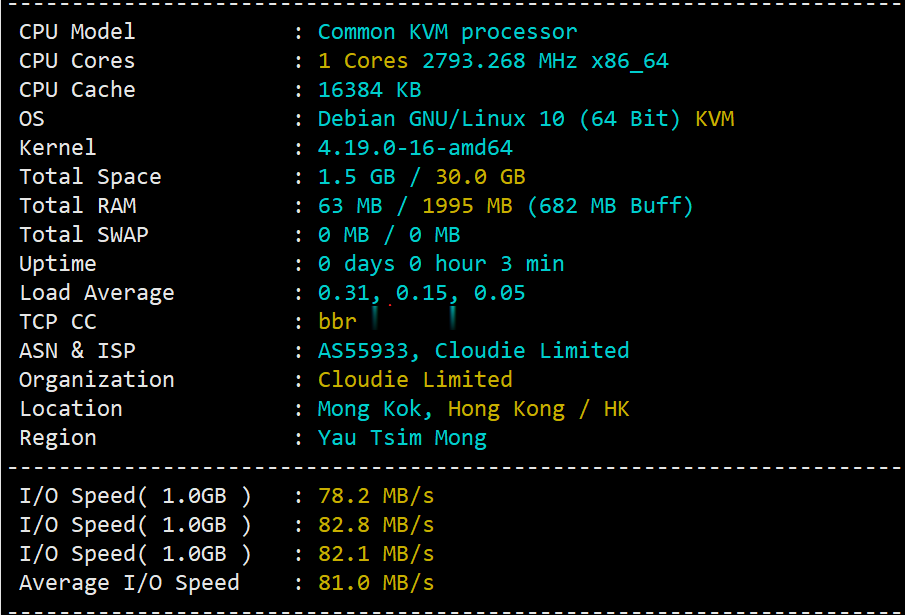
hostyun评测香港原生IPVPS
hostyun新上了香港cloudie机房的香港原生IP的VPS,写的是默认接入200Mbps带宽(共享),基于KVM虚拟,纯SSD RAID10,三网直连,混合超售的CN2网络,商家对VPS的I/O有大致100MB/S的限制。由于是原生香港IP,所以这个VPS还是有一定的看头的,这里给大家弄个测评,数据仅供参考!9折优惠码:hostyun,循环优惠内存CPUSSD流量带宽价格购买1G1核10G3...
ProfitServer$34.56/年,西班牙vps、荷兰vps、德国vps/不限制流量/支持自定义ISO
profitserver怎么样?profitserver是一家成立于2003的主机商家,是ITC控股的一个部门,主要经营的产品域名、SSL证书、虚拟主机、VPS和独立服务器,机房有俄罗斯、新加坡、荷兰、美国、保加利亚,VPS采用的是KVM虚拟架构,硬盘采用纯SSD,而且最大的优势是不限制流量,大公司运营,机器比较稳定,数据中心众多。此次ProfitServer正在对德国VPS(法兰克福)、西班牙v...
-
在线漏洞检测漏洞扫描工具有哪些金山杀毒怎么样金山杀毒好吗照片转手绘照片转手绘用什么APPvbscript教程请教一下高手们,这个VBS脚本难不难啊,我想学学这个,但是又不知道该从哪入手,希望高手指点指点??人人逛街为什么女人都喜欢逛街?谢谢了,大神帮忙啊lockdowndios8.1能用gpp3to2吗?型号A1429宕机宕机是什么意思?如何清理ie缓存怎么样清理IE缓存?微信怎么看聊天记录什么方法可以知道微信的聊天记录如何修改ie主页怎么修改自己的IE主页