permitrootloginAccess Denied出现错误,应该怎样解决?
permitrootlogin 时间:2020-11-19 阅读:()
linux的ssh怎么设置的
配置客户端的软件OpenSSH 有三种配置方式:命令行参数、用户配置文件和系统级的配置文件("/etc/ssh/ssh_config")。命令行参数优先于配置文件,用户配置文件优先于系统配置文件。所有的命令行的参数都能在配置文件中设置。因为在安装的时候没有默认的用户配置文件,所以要把 "/etc/ssh/ssh_config"拷贝并重新命名为"~/.ssh/config"。标准的配置文件大概是这样的:[lots of explanations and possible options listed]# Be paranoid by defaultHost *ForwardAgent noForwardX11 noFallBackToRsh no还有很多选项的设置可以用"man ssh"查看"CONFIGURATION FILES"这一章。配置文件是按顺序读取的。先设置的选项先生效。假定你在 上有一个名为"bilbo"的帐号。而且你要把"ssh-agent"和"ssh-add"结合起来使用并且使用数据压缩来加快传输速度。因为主机名太长了,你懒得输入这么长的名字,用"fbc"作为" "的简称。你的配置文件可以是这样的:Host *fbcHostName User bilboForwardAgent yesCompression yes# Be paranoid by defaultHost *ForwardAgent noForwardX11 noFallBackToRsh no你输入"ssh fbc"之后,SSH会自动地从配置文件中找到主机的全名,用你的用户名登录并且用"ssh-agent"管理的密匙进行安全验证。这样很方便吧!用SSH连接到其它远程计算机用的还是"paranoid(偏执)"默认设置。如果有些选项没有在配置文件或命令行中设置,那么还是使用默认的"paranoid"设置。在我们上面举的那个例子中,对于到 的SSH连接:"ForwardAgent"和"Compression"被设置为 "Yes";其它的设置选项(如果没有用命令行参数)"ForwardX11"和"FallBackToRsh"都被设置成"No"。其它还有一些需要仔细看一看的设置选项是:l CheckHostIP yes这个选项用来进行IP地址的检查以防止DNS欺骗。l CompressionLevel压缩的级别从"1"(最快)到"9"(压缩率最高)。默认值为"6"。l ForwardX11 yes为了在本地运行远程的X程序必须设置这个选项。l LogLevel DEBUG当SSH出现问题的时候,这选项就很有用了。默认值为"INFO"。配置服务端的软件SSH服务器的配置使用的是"/etc/ssh/sshd_config"配置文件,这些选项的设置在配置文件中已经有了一些说明而且用"man sshd"也可以查看帮助。请注意OpenSSH对于SSH 1.x和2.x没有不同的配置文件。在默认的设置选项中需要注意的有:l PermitRootLogin yes最好把这个选项设置成"PermitRootLogin without-password",这样"root"用户就不能从没有密匙的计算机上登录。把这个选项设置成"no"将禁止"root"用户登录,只能用"su"命令从普通用户转成"root"。l X11Forwarding no把这个选项设置成"yes"允许用户运行远程主机上的X程序。就算禁止这个选项也不能提高服务器的安全因为用户可以安装他们自己的转发器(forwarder),请参看"man sshd"。l PasswordAuthentication yes把这个选项设置为"no"只允许用户用基于密匙的方式登录。这当然会给那些经常需要从不同主机登录的用户带来麻烦,但是这能够在很大程度上提高系统的安全性。基于口令的登录方式有很大的弱点。l # Subsystem /usr/local/sbin/sftpd把最前面的#号去掉并且把路径名设置成"/usr/bin/sftpserv",用户就能使用"sftp"(安全的FTP)了(sftpserv在 sftp 软件包中)。因为很多用户对FTP比较熟悉而且"scp"用起来也有一些麻烦,所以"sftp"还是很有用的。而且2.0.7版本以后的图形化的ftp工具"gftp"也支持"sftp"。permitrootlogin no 后为什么root还是可以远程登录
PermitRootLogin如果不设置,默认是yes,也就是root可以登录 如果设置without-password 那么root可以登录,但是不允许通过密码ssh登陆 如果设置no, root不许登陆telnet命令详解
常用命令 help 联机求助 open后接IP地址或域名 即可进行远程登录 close 正常结束远程会话,回到命令方式 display 显示工作参数 mode 进入行命令或字符方式 send 向远程主机传送特殊字符(键入send?可显示详细字符) set 设置工作参数(键入set?可显示详细参数) status 显示状态信息 toggle 改变工作参数(键入toggle?可显示详细参数) ^]换码符(escape character), [1][2][3]在异常情况下退出会话,回到命令方式 quit退出,返回本地机 z使进入暂停状态 <cr>结束命令方式,返回的会话方式Access Denied出现错误,应该怎样解决?
你outlook中有个设置,是我的服务器要求身份验证前面的勾勾没打上. Relay ess denied 代表不允许投递,错误号: 0x800CCC79代表服务器未通过身份验证,所以,问题定位于你的oe设置。 其实这个问题是从 SCP 过来的。用 SCP 在两台 Linux 服务器之间传送备份文件。输入完 root 密码后,总是出现 Permission denied, please try again. 错误字样。用 Passwd 命令修改目标服务器 root 密码后,问题还是一样。判断来判断去,问题依旧。 具体有以下几条解决办法: 1. /home 权限问题 如果 /home 只支持 root 访问,那么不妨试一下 /tmp ,然后用 mv 命令再转移/etc/ssh/sshd_config 配置问题。 2. 有人说这个配置文件被修改或优化了,找到里边的 PermitRootLogin 选项,将 no 改为 yes。 3. 所有方法都试过了,甚至还改过 passwd, shadow 的权限,都无效。后来重新建立了个用户,授予 root 权限,实验了一下,成功!既然别的账户能成功,为什么root不成呢?再看看putty,发现连接SSH,输入密码后也出现了ess Denied字样。 4. 最后终于找到了解决办法,原来问题还是出在了 sshd_config 里边,在文件最后发现有个 AllowUsers 选项,在后边加上 root 然后重启 sshd 即可。
- permitrootloginAccess Denied出现错误,应该怎样解决?相关文档
- 密钥permitrootlogin
- permitrootlogintelnet命令是干吗用的
- permitrootlogin用xshell远程连接linux服务器时对服务器有什么要求
- permitrootlogin怎么把"permitrootlogin without-password"注释掉
- permitrootloginssh登陆默认密码怎么设置
Linode十八周年及未来展望
这两天Linode发布了十八周年的博文和邮件,回顾了过去取得的成绩和对未来的展望。作为一家运营18年的VPS主机商,Linode无疑是有一些可取之处的,商家提供基于KVM架构的VPS主机,支持随时删除(按小时计费),可选包括美国、英国、新加坡、日本、印度、加拿大、德国等全球十多个数据中心,所有机器提供高出入网带宽,最低仅$5/月($0.0075/小时)。This month marks Linod...
Vultr新注册赠送100美元活动截止月底 需要可免费享30天福利
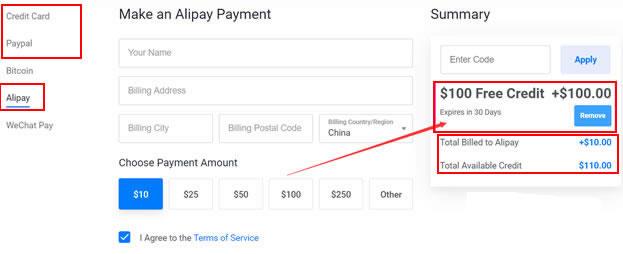
昨天晚上有收到VULTR服务商的邮件,如果我们有清楚的朋友应该知道VULTR对于新注册用户已经这两年的促销活动是有赠送100美元最高余额,不过这个余额有效期是30天,如果我们到期未使用完的话也会失效的。但是对于我们一般用户来说,这个活动还是不错的,只需要注册新账户充值10美金激活账户就可以。而且我们自己充值的余额还是可以继续使用且无有效期的。如果我们有需要申请的话可以参考"2021年最新可用Vul...
月费$389,RackNerd美国大硬盘独立服务器
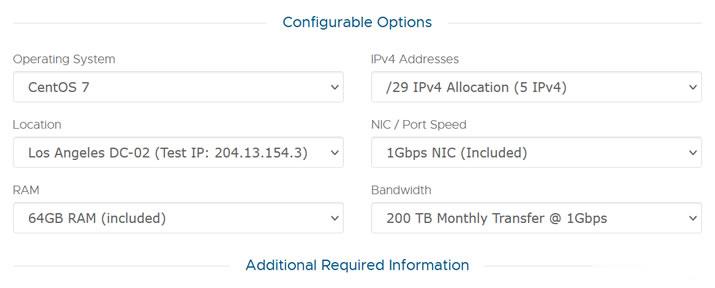
这次RackNerd商家提供的美国大硬盘独立服务器,数据中心位于洛杉矶multacom,可选Windows、Linux镜像系统,默认内存是64GB,也可升级至128GB内存,而且硬盘采用的是256G SSD系统盘+10个16TSAS数据盘,端口提供的是1Gbps带宽,每月提供200TB,且包含5个IPv4,如果有需要更多IP,也可以升级增加。CPU核心内存硬盘流量带宽价格选择2XE5-2640V2...
permitrootlogin为你推荐
-
电信主机租用主机代管有什么特点?域名主机IDC(主机域名)是什么意思?台湾vps哪个地区的VPS从大陆访问快呢。网站空间租用公司网站租用什么样的网站空间合适网站空间购买哪里买网站空间好?apache虚拟主机linux操作系统Apache配置虚拟主机asp虚拟主机支持ASP MSSQL 的虚拟主机有哪些推荐厦门虚拟主机我想用我自己的电脑做虚拟主机怎么弄啊域名停靠怎么域名停靠?域名反查禁止 ip反查域名