trunk模式谁知道vlan 中 access与trunk 的区别和用法
trunk模式 时间:2021-06-08 阅读:()
Eth-trunk的2种模式理解
你第一个配置里g0/0/2的eth-trunk2应该是eth-trunk1,写错了。第一种手工配置,是没有办法检测单通的故障的,只要接口收到光,两个接口都在trunk里。
而第二种配置,会发报文给对端,对端回了,接口才会加入;而且你配置了需要两个接口active,断了一个接口,整个捆绑接口也会down。
交换机端口的三种工作模式(Access模式、Multi模式、Trunk模式)详细解析是什么?
ess端口 (1)收到一个二层帧 (2)判断是否有VLAN标签:没有则转到第3步,有则转到第4步 (3)打上端口的PVID,并进行交换转发 (4)判断VLAN标签和PVID是否一致:一致则转发VLAN帧;不一致则直接丢弃 trunk端口 (1)收到一个二层帧 (2)判断是否有VLAN标签:没有则转到第3步,有则转到第4步 (3)打上端口的PVID,并进行交换转发 (4)判断该trunk端口是否允许该VLAN帧进入:允许则转发,不允许则直接丢弃 (注意:trunk口允许或不允许VLAN帧,是对进入的帧而言的,对出去的帧没有限制。) hybrid端口 (1)收到一个二层帧 (2)判断是否有VLAN标签:没有则转到第3步,有则转到第4步 (3)打上端口的PVID,并进行交换转发 (4)判断该hybrid端口是否允许该VLAN帧进入:允许则转发,不允许则直接丢弃 可以看到,trunk口和hybrid口对接收到的数据帧的处理规则是一样的
端口Access,Hybrid和Trunk三种模式的区别及配置实例是什么?
一:『配置环境参数』 1. PC1、PC2和PC3分别连接到二层交换机SwitchA的端口E0/1 、E0/2和 E0/3,端口分属于VLAN10、20和30,服务器连接到端口G2/1,属于VLAN100。2. PC1的IP地址为10.1.1.1/24,PC2的IP地址为10.1.1.2/24,PC3的IP地址为10.1.1.3/24,服务器的IP地址为10.1.1.254/24。
『组网需求』 1. PC1和PC2之间可以互访; 2. PC1和PC3之间可以互访; 3. PC1、PC2和PC3都可以访问服务器; 4. 其余的PC间访问均禁止。
【SwitchA相关配置】 1. 创建(进入)VLAN10,将E0/1加入到VLAN10 [SwitchA]vlan 10 [SwitchA-vlan10]port 0/1 2. 创建(进入)VLAN20,将E0/2加入到VLAN20 [SwitchA]vlan 20 [SwitchA-vlan20]port 0/2 3. 创建(进入)VLAN30,将E0/3加入到VLAN30 [SwitchA]vlan 30 [SwitchA-vlan30]port 0/3 4. 创建(进入)VLAN100,将G2/1加入到VLAN100 [SwitchA]vlan 100 [SwitchA-vlan100]port 2/1 5. 配置端口E0/1为Hybrid端口,能够接收VLAN20、30和100发过来的报文 [SwitchA]interface 0/1 [0/1]port link-type hybrid [0/1]port hybrid vlan 20 30 100 untagged 6. 配置端口E0/2为Hybrid端口,能够接收VLAN10和100发过来的报文 [SwitchA]interface 0/2 [0/2]port link-type hybrid [0/2]port hybrid vlan 10 100 untagged 7. 配置端口E0/3为Hybrid端口,能够接收VLAN10和100发过来的报文 [SwitchA]interface 0/3 [0/3]port link-type hybrid [0/3]port hybrid vlan 10 100 untagged 8. 配置端口G2/1为Hybrid端口,能够接收VLAN10、20和30发过来的报文 [SwitchA]interface 2/1 [2/1]port link-type hybrid [2/1]port hybrid vlan 10 20 30 untagged 例二:『配置环境参数』 1. PC1、PC2和PC3分别连接到二层交换机SwitchA的端口E0/1 、E0/2和 E0/3,端口分属于VLAN10、20和30;PC4和PC5分别连接到二层交换机SwitchB的端口E0/1和E0/2,端口分属于VLAN10和20; 2. SwitchA通过端口G2/1,连接到SwitchB的端口G1/1;SwitchA的端口G2/1和SwitchB的端口G1/1均不是Trunk端口; 3. PC1的IP地址为10.1.1.1/24,PC2的IP地址为10.1.1.2/24,PC3的IP地址为10.1.1.3/24,PC4的IP地址为10.1.1.4/24,PC5的IP地址为10.1.1.5/24。
『组网需求』 1. PC1和PC3之间可以互访; 2. PC2和PC3之间可以互访; 3. PC1和PC4之间可以互访; 4. PC2和PC5之间可以互访; 5. 其余PC之间均禁止互相访问。
【SwitchA相关配置】 1. 创建(进入)VLAN10,将E0/1加入到VLAN10 [SwitchA]vlan 10 [SwitchA-vlan10]port 0/1 2. 创建(进入)VLAN20,将E0/2加入到VLAN20 [SwitchA]vlan 20 [SwitchA-vlan20]port 0/2 3. 创建(进入)VLAN30,将E0/3加入到VLAN30 [SwitchA]vlan 30 [SwitchA-vlan30]port 0/3 4. 配置端口E0/1为Hybrid端口,能够接收VLAN30发过来的报文 [SwitchA]interface 0/1 [0/1]port link-type hybrid [0/1]port hybrid vlan 30 untagged 5. 配置端口E0/2为Hybrid端口,能够接收VLAN30发过来的报文 [SwitchA]interface 0/2 [0/2]port link-type hybrid [0/2]port hybrid vlan 30 untagged 6. 配置端口E0/3为Hybrid端口,能够接收VLAN10和20发过来的报文 [SwitchA]interface 0/3 [0/3]port link-type hybrid [0/3]port hybrid vlan 10 20 untagged 7. 配置端口G2/1为Hybrid端口,能够接收并透传VLAN10和20发过来的报文 [SwitchA]interface 2/1 [2/1]port link-type hybrid [2/1]port hybrid vlan 10 20 tagged 【SwitchB相关配置】 1. 创建(进入)VLAN10,将E0/1加入到VLAN10 [SwitchB]vlan 10 [SwitchB-vlan10]port 0/1 2. 创建(进入)VLAN20,将E0/2加入到VLAN20 [SwitchB]vlan 20 [SwitchB-vlan20]port 0/2 3. 配置端口G1/1为Hybrid端口,能够接收并透传VLAN10和20发过来的报文 [SwitchB]interface 2/1 [2/1]port link-type hybrid [2/1]port hybrid vlan 10 20 tagged 【补充说明】 对于Hybrid端口来说,可以同时属于多个VLAN。
这些VLAN分别是该Hybrid端口的PVID,以及手工配置的”untagged”及”tagged”方式的VLAN。
一定要注意对应端口的VLAN配置,保证报文能够被端口进行正常的收发处理。
利用Hybrid端口的特性――一个端口可以属于多个不同的VLAN,来完成分属不同VLAN内的同网段PC机的访问需求。
此应用在二层网络中,对相同网段的主机进行访问权限的控制。
我总结的hybrid端口的设计目的是——实现不同vlan之间的互通,这个功能通过ess和trunk口是实现不了的。
端口Access,Hybrid和Trunk三种模式的区别及配置实例
例一:『配置环境参数』1. PC1、PC2和PC3分别连接到二层交换机SwitchA的端口E0/1 、E0/2和 E0/3,端口分属于VLAN10、20和30,服务器连接到端口G2/1,属于VLAN100。2. PC1的IP地址为10.1.1.1/24,PC2的IP地址为10.1.1.2/24,PC3的IP地址为10.1.1.3/24,服务器的IP地址为10.1.1.254/24。
『组网需求』1. PC1和PC2之间可以互访;2. PC1和PC3之间可以互访;3. PC1、PC2和PC3都可以访问服务器;4. 其余的PC间访问均禁止。
【SwitchA相关配置】1. 创建(进入)VLAN10,将E0/1加入到VLAN10[SwitchA]vlan 10[SwitchA-vlan10]port 0/12. 创建(进入)VLAN20,将E0/2加入到VLAN20[SwitchA]vlan 20[SwitchA-vlan20]port 0/23. 创建(进入)VLAN30,将E0/3加入到VLAN30[SwitchA]vlan 30[SwitchA-vlan30]port 0/34. 创建(进入)VLAN100,将G2/1加入到VLAN100[SwitchA]vlan 100[SwitchA-vlan100]port 2/15. 配置端口E0/1为Hybrid端口,能够接收VLAN20、30和100发过来的报文[SwitchA]interface 0/1[0/1]port link-type hybrid[SwitchA-Et...例一:『配置环境参数』1. PC1、PC2和PC3分别连接到二层交换机SwitchA的端口E0/1 、E0/2和 E0/3,端口分属于VLAN10、20和30,服务器连接到端口G2/1,属于VLAN100。
2. PC1的IP地址为10.1.1.1/24,PC2的IP地址为10.1.1.2/24,PC3的IP地址为10.1.1.3/24,服务器的IP地址为10.1.1.254/24。
『组网需求』1. PC1和PC2之间可以互访;2. PC1和PC3之间可以互访;3. PC1、PC2和PC3都可以访问服务器;4. 其余的PC间访问均禁止。
【SwitchA相关配置】1. 创建(进入)VLAN10,将E0/1加入到VLAN10[SwitchA]vlan 10[SwitchA-vlan10]port 0/12. 创建(进入)VLAN20,将E0/2加入到VLAN20[SwitchA]vlan 20[SwitchA-vlan20]port 0/23. 创建(进入)VLAN30,将E0/3加入到VLAN30[SwitchA]vlan 30[SwitchA-vlan30]port 0/34. 创建(进入)VLAN100,将G2/1加入到VLAN100[SwitchA]vlan 100[SwitchA-vlan100]port 2/15. 配置端口E0/1为Hybrid端口,能够接收VLAN20、30和100发过来的报文[SwitchA]interface 0/1[0/1]port link-type hybrid[0/1]port hybrid vlan 20 30 100 untagged6. 配置端口E0/2为Hybrid端口,能够接收VLAN10和100发过来的报文[SwitchA]interface 0/2[0/2]port link-type hybrid[0/2]port hybrid vlan 10 100 untagged7. 配置端口E0/3为Hybrid端口,能够接收VLAN10和100发过来的报文[SwitchA]interface 0/3[0/3]port link-type hybrid[0/3]port hybrid vlan 10 100 untagged8. 配置端口G2/1为Hybrid端口,能够接收VLAN10、20和30发过来的报文[SwitchA]interface 2/1[2/1]port link-type hybrid[2/1]port hybrid vlan 10 20 30 untagged例二:『配置环境参数』1. PC1、PC2和PC3分别连接到二层交换机SwitchA的端口E0/1 、E0/2和 E0/3,端口分属于VLAN10、20和30;PC4和PC5分别连接到二层交换机SwitchB的端口E0/1和E0/2,端口分属于VLAN10和20;2. SwitchA通过端口G2/1,连接到SwitchB的端口G1/1;SwitchA的端口G2/1和SwitchB的端口G1/1均不是Trunk端口;3. PC1的IP地址为10.1.1.1/24,PC2的IP地址为10.1.1.2/24,PC3的IP地址为10.1.1.3/24,PC4的IP地址为10.1.1.4/24,PC5的IP地址为10.1.1.5/24。
『组网需求』1. PC1和PC3之间可以互访;2. PC2和PC3之间可以互访;3. PC1和PC4之间可以互访;4. PC2和PC5之间可以互访;5. 其余PC之间均禁止互相访问。
【SwitchA相关配置】1. 创建(进入)VLAN10,将E0/1加入到VLAN10[SwitchA]vlan 10[SwitchA-vlan10]port 0/12. 创建(进入)VLAN20,将E0/2加入到VLAN20[SwitchA]vlan 20[SwitchA-vlan20]port 0/23. 创建(进入)VLAN30,将E0/3加入到VLAN30[SwitchA]vlan 30[SwitchA-vlan30]port 0/34. 配置端口E0/1为Hybrid端口,能够接收VLAN30发过来的报文[SwitchA]interface 0/1[0/1]port link-type hybrid[0/1]port hybrid vlan 30 untagged5. 配置端口E0/2为Hybrid端口,能够接收VLAN30发过来的报文[SwitchA]interface 0/2[0/2]port link-type hybrid[0/2]port hybrid vlan 30 untagged6. 配置端口E0/3为Hybrid端口,能够接收VLAN10和20发过来的报文[SwitchA]interface 0/3[0/3]port link-type hybrid[0/3]port hybrid vlan 10 20 untagged7. 配置端口G2/1为Hybrid端口,能够接收并透传VLAN10和20发过来的报文[SwitchA]interface 2/1[2/1]port link-type hybrid[2/1]port hybrid vlan 10 20 tagged【SwitchB相关配置】1. 创建(进入)VLAN10,将E0/1加入到VLAN10[SwitchB]vlan 10[SwitchB-vlan10]port 0/12. 创建(进入)VLAN20,将E0/2加入到VLAN20[SwitchB]vlan 20[SwitchB-vlan20]port 0/23. 配置端口G1/1为Hybrid端口,能够接收并透传VLAN10和20发过来的报文[SwitchB]interface 2/1[2/1]port link-type hybrid[2/1]port hybrid vlan 10 20 tagged【补充说明】对于Hybrid端口来说,可以同时属于多个VLAN。
这些VLAN分别是该Hybrid端口的PVID,以及手工配置的”untagged”及”tagged”方式的VLAN。
一定要注意对应端口的VLAN配置,保证报文能够被端口进行正常的收发处理。
利用Hybrid端口的特性――一个端口可以属于多个不同的VLAN,来完成分属不同VLAN内的同网段PC机的访问需求。
此应用在二层网络中,对相同网段的主机进行访问权限的控制。
我总结的hybrid端口的设计目的是——实现不同vlan之间的互通,这个功能通过ess和trunk口是实现不了的。
怎么设置路由器为trunk
配置TRUNK端口 步骤1 interface trunk < trunkname > 从全局配置模式创建一个trunk 步骤2 grouping谁知道vlan 中 access与trunk 的区别和用法
交换机的端口工作模式一般可以分为三种:ess(普通模式),Multi(多vlan模式),Trunk(中继模式)。1、允许多个vlan的是multi模式,而不是trunk模式。
2、两个都设为trunk模式:一:如果在同一交换机上,则决不会在同一vlan;二:如果是两个交换机上,且两端口物理连接的话,共享vlan信息。
但是这两个端口已经被使用,所以只能说,使用与这两个端口相同vlan的端口的计算机是同一虚拟局域网。
3、ess和multi模式下,端口用于计算机;trunk模式下,端口用于交换机间连接。
所以ess和trunk没有可比性。
- trunk模式谁知道vlan 中 access与trunk 的区别和用法相关文档
- trunk模式什么vlan trunk?有哪些实现方法?
- trunk模式如何将华为交换机设置为trunk模式或HUB模式?
- trunk模式交换机端口的三种工作模式详解
新注册NameCheap账户几天后无法登录原因及解决办法
中午的时候有网友联系提到自己前几天看到Namecheap商家开学季促销活动期间有域名促销活动的,于是就信注册NC账户注册域名的。但是今天登录居然无法登录,这个问题比较困恼是不是商家跑路等问题。Namecheap商家跑路的可能性不大,前几天我还在他们家转移域名的。这里简单的记录我帮助他解决如何重新登录Namecheap商家的问题。1、检查邮件让他检查邮件是不是有官方的邮件提示。比如我们新注册账户是需...
Atcloud:全场8折优惠,美国/加拿大/英国/法国/德国/新加坡vps,500g大硬盘/2T流量/480G高防vps,$4/月
atcloud怎么样?atcloud刚刚发布了最新的8折优惠码,该商家主要提供常规cloud(VPS)和storage(大硬盘存储)系列VPS,其数据中心分布在美国(俄勒冈、弗吉尼亚)、加拿大、英国、法国、德国、新加坡,所有VPS默认提供480Gbps的超高DDoS防御。Atcloud高防VPS。atcloud.net,2020年成立,主要提供基于KVM虚拟架构的VPS、只能DNS解析、域名、SS...
Vultr新注册赠送100美元活动截止月底 需要可免费享30天福利
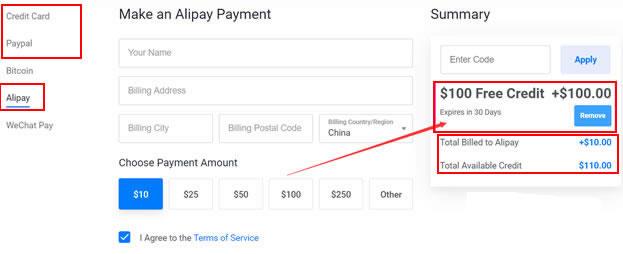
昨天晚上有收到VULTR服务商的邮件,如果我们有清楚的朋友应该知道VULTR对于新注册用户已经这两年的促销活动是有赠送100美元最高余额,不过这个余额有效期是30天,如果我们到期未使用完的话也会失效的。但是对于我们一般用户来说,这个活动还是不错的,只需要注册新账户充值10美金激活账户就可以。而且我们自己充值的余额还是可以继续使用且无有效期的。如果我们有需要申请的话可以参考"2021年最新可用Vul...
trunk模式为你推荐
-
jsmJSM们有用过什么化妆品能使鼻子和脸部立体泛珍珠白的感觉的产品吗?心水分享,谢谢svn服务器搭建怎样搭建本地svn服务器环境搜索引擎的概念搜索引擎的工作原理是什么及发展历史assemblyinfo求教如何修改AssemblyInfo.cs的版本号数据挖掘项目怎样利用大数据挖掘农业项目发展前景币众筹众筹平台开发哪家好activitygroupActivityGroup子activity之间的切换效果怎么实现网络备份如何自运远程备份什么是网络地址请问电脑显示正在获取网络地址是什么意思怎么办第三方支付系统→第三方支付平台有哪些