证书使用java进行双向认证的ssl链接及使用openssl生产证书链附源程序
这几天被SSL和证书搞得头昏脑胀的。不过还好终于把这个 SSL搞定了。
用SSL进行双向身份验证意思就是在客户机连接服务器时 链接双方都要对彼此的数字证书进行验证保证这是经过授权的才能够连接(我们链接一般的 SSL时采用的是单向验证客户机只验证服务器的证书服务器不验证客户机的证书。而连接网上银行时使用的 U盾就是用来存储进行双向验证所需要的客户端证书的)。
JDK里面内置了一个数字证书生产工具 keytool。但是这个工具只能生成自签名的数字证书。所谓自签名就是指证书只能保证自己是完整的 没有经过非法修改的。 但是无法保证这个证书是属于谁的。其实用这种自签名的证书也是可以进行双向验证的 (用keytool生成的自签名证书进行双向验证请看这里 向这位仁兄致意〜 )但是这种验证有一个缺点对于每一个要链接的服务器都要保存一个证书的验证副本。 而且一旦服务器更换证书所有客户端就需要重新部署这些副本。对于比较大型的应用来说这一点是不可接受的。所以就需要证书链进行双向认证。 证书链是指对证书的签名又一个预先部署的 众所周知的签名方签名完成这样每次需要验证证书时只要用这个公用的签名方的公钥进行验证就可以了。 比如我们使用的浏览器就保存了几个常用的 CA_ROOT每次连接到网站时只要这个网站的证书是经过这些CA_ROOT签名过的。就可以通过验证了。
但是这些共用的CA_ROOT的服务不是免费的。而且价格不菲。所以我们有必要自己生成一个CA_ROOT的密钥对然后部署应用时只要把这个C A_RO O T的私钥部署在所有节点就可以完成验证了。要进行CA_ROOT的生成需要OpenSSL()。你也可以在找到Windows下的版本
安装好OpenS SL以后就可以生成证书链了我写了一个 BAT解决这些东西
@echo offset Cset PWD_SERVER_KS=serverks
set PWD_SERVER_KEY=serverkeyset PWD_CLIENT_KS=clie ntks
set PWD_CLIENT_KEY=clie ntkeyif not exist (echo Generating a ca root key file. . .ope nssl req-new-x509-keyout -out -config%CONFIG%
)else(echo already exists. . .
) if not exist (
echo Generating server's private key. . .keytool -ge nkey-alias log on_server_private_key-validity 365-keyalg RSA-keysize 1024-keystore-keypass%PWD_SERVER_KEY%-storepass%PWD_SERVER_KS%)else(echo already exits. . .
)if not exist (echo Generating client's private key. . .keytool -ge nkey-alias ipclie nt_private_key -validity 365-keyalg RSA-keysize 1024-keystore-keypass%PWD_CLIENT_KEY%-storepass%PWD_CLIENT_KS%)else(echo already exits. . .
)echo========Fini shed key gen erati on=========if not exist (echo Generating server's singature request file. . .keytool -certreq-alias log on_server_private_key-sigalg MD5 withRSA-file
-keypass%PWD_SERVER_KEY%-storepass%PWD_SERVER_KS%-keystore
)else(echo already exits. . .
)if not exist (echo Generating client's singature request file. . .keytool -certreq-alias ipclie nt_private_key-sigalg MD5 withRSA
-file-keypass%PWD_CLIENT_KEY%-storepass%PWD_CLIENT_KS%-keystore)else(echo already exits. . .
)if not exist (ope nssl ca-in-out -cert -keyfile-n otext -co nfig%CONFIG%)else(
echo already exits. . .if not exist (ope nssl ca-in-out -cert -keyfile-n otext -co nfig%CONFIG%
)else(echo already e xits. . .
)echo=========Fini shed ca root sig naturi ng==========echo Import ing ca root certs into keystore. . .keytool -import -v-trustcacerts -alias ca_root -file -storepass%PWD_SERVER_KS%-keystorekeytool -import -v-trustcacerts -alias ca_root -file -storepass%PWD_CLIENT_KS%-keystore echo Importing sig natured keys. . .keytool -import -v-alias logo n_server_private_key-file-keypass%PWD_SERVER_KEY%-storepass%PWD_SERVER_KS%-keystorekeytool -import -v-alias ipclie nt_private_key -file-keypass%PWD_CLIENT_KEY%
-storepass%PWD_CLIENT_KS%-keystoreecho All done!
运行这个批处理期间需要回答一些问题 然后就可以得到一些文件其中是需要在客户端部署的是在服务器部署的。 ca.*是root_ca的密钥文件。
然后可以用下面的代码测试
/*
* Copyrights (C)2008 Bearice)
* Release under GNU/GPL Versio n 2.
*/package import
import import import import import import import import import import import import import import import import
*@author Bearice
*/public class NewClass exte nds Thread{
@O verri depublic void run() {try{sleep(100);
SSLContext ctx=("SSL');
KeyMa nagerFactory kmf=("Su nX509");
TrustMa nagerFactory tmf=("Su nX509");
KeyStore ks=("JKS');oCharArray());
(ks, "clientkey" .toCharArray());
(ks);
(),(),nul l);
SSL SocketFactory factory=();
SSLSocket socket=(SSLSocke) ("",4433);sho wCerts());
PrintWriter pw=new PrintWriter());
("GET/HTTP/");
("Server:");
("Connection:close");
();
();
BufferedRe ader in=ne w BufferedRe ader(ne w In put StreamReader()));Stri ng ln;whi l e((ln=()) !=nul l) {
}
} catch(Excepti on ex) {nul l,e x);
}
}public static void showCerts(SSLSession sessio"{
X509Certificate cert=null;try{cert=(X509Certificate) ()[0];
} catch(SSLPeerU nverifiedExcepti on e) {
();
+"did not present a valid certificate");oCharArray());
(ks, "serverkey" .toCharArray());
(ks);
(),(),nul l);
SSLServerSocketFactory factory=();
SSLServerSocket serverSocket=(SSLServerSocke)t (4433);
(true);new NewClass().start();
SSLSocket socket=(SSLSocke)t ();try{
();
} catch(Excepti on ex) {
"Ha ndshake failed: "+ex);
}sho wCerts());
();
PrintWriter out=new PrintWriter());
BufferedRe ader in=ne w BufferedRe ader(ne w In put StreamReader()));Stri ng ln;whi l e((ln=()) !=nul l) {if("")) {bre ak;
}
}
("HTTP/200 OK");
C'C ache-Co ntro l:no-c ache");
("P ragm a:no-c ache");
("Expires:Fri,01 Jan 199000:00:00 GMT");
("Content-Type: text/html;charset=UTF-8");
("Date:Tue,01 Jul 2008 1 1:56:42 GMT");
("Server:BWS");
("X-Powered-By:BWS");
()
("<html><h1>hello world</h1></html>");()
();
}
}
- 证书使用java进行双向认证的ssl链接及使用openssl生产证书链附源程序相关文档
- 密钥一种基于OpenSSL的安全电子商务平台与设计(管理学范文)
- 密钥一种基于OpenSSL的安全电子商务平台研究与设计(电子商务范文)
- 论文基于openssl的安全web服务器开发通信工程专业论文
- 服务器20基于openssl安全web服务器开发
- 密钥一种基于OpenSSL的安全电子商务平台研究与设计(电子商务范文)
- 漏洞当安全协议不安全了-OpenSSL漏洞
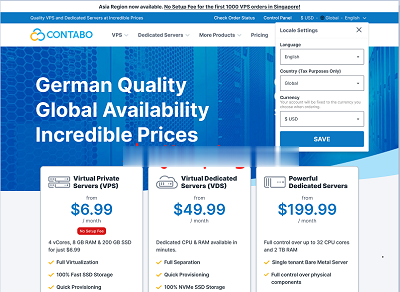
#消息# contabo:德国老牌机房新增美国“纽约、西雅图”数据中心,免设置费
运作了18年的德国老牌机房contabo在继去年4月开办了第一个美国数据中心(中部城市:圣路易斯)后立马在本月全新上马两个数据中心:纽约、西雅图。当前,为庆祝美国独立日,美国三个数据中心的VPS全部免除设置费,VPS本身的配置很高,价格适中,有较高的性价比!官方网站:https://contabo.com/en/SSD VPSKVM虚拟,纯SSD阵列,不限制流量,自带一个IPv4内存CPUSSD带...
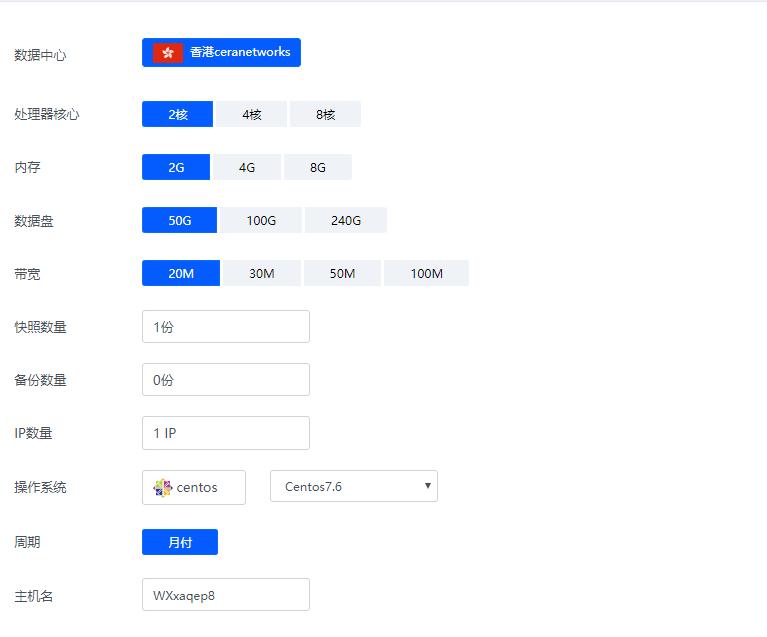
香港ceranetworks(69元/月) 2核2G 50G硬盘 20M 50M 100M 不限流量
香港ceranetworks提速啦是成立于2012年的十分老牌的一个商家这次给大家评测的是 香港ceranetworks 8核16G 100M 这款产品 提速啦老板真的是豪气每次都给高配我测试 不像别的商家每次就给1核1G,废话不多说开始跑脚本。香港ceranetworks 2核2G 50G硬盘20M 69元/月30M 99元/月50M 219元/月100M 519元/月香港ceranetwork...
Hostodo:$34.99/年KVM-2.5GB/25G NVMe/8TB/3个数据中心
Hostodo在九月份又发布了两款特别套餐,开设在美国拉斯维加斯、迈阿密和斯波坎机房,基于KVM架构,采用NVMe SSD高性能磁盘,最低1.5GB内存8TB月流量套餐年付34.99美元起。Hostodo是一家成立于2014年的国外VPS主机商,主打低价VPS套餐且年付为主,基于OpenVZ和KVM架构,美国三个地区机房,支持支付宝或者PayPal、加密货币等付款。下面列出这两款主机配置信息。CP...
-
如何免费开通黄钻如何免费开通黄钻??支付宝查询余额支付宝里如何查询银行卡里面的余额?在线漏洞检测如何查看网站的漏洞?缓冲区溢出教程溢出攻击原理怎么在qq空间里添加背景音乐怎么在QQ空间里免费添加背景音乐????照片转手绘美图秀秀可以照片转手绘吗?是手机版的童之磊网文大学很强吗?苹果5怎么越狱苹果5怎么越狱?网易公开课怎么下载怎么下载网易公开课里的视频 .......人人逛街人人逛街评论怎么不显示链接了?好像4月28日就不能显示了。是什么原因呢?